CGNATとは?自分の回線か確かめる方法とポート開放の対処
CGNAT(キャリアグレードNAT)とは、インターネット事業者のネットワークの中で、1つのグローバルIPv4アドレスを複数の契約者で分け合うNATです。
この記事では、自分の回線がCGNATかをルーターの画面で確かめる方法と、ポート開放ができない・IP制限に登録できないときの対処を、具体的なアドレスの図で解説します。

この記事は以下のような人におすすめ!
- ポート開放をしても外からつながらない人
- 自分の回線がCGNATか確かめたい人
- IP制限に登録するアドレスがわからない人
本記事はプロモーション(アフィリエイト広告)を含みます。
CGNATとは
1-1. 1つのグローバルIPを複数の契約者で分け合う仕組み
家庭のルーターは、家の中のパソコンやスマホのプライベートアドレスを、1つのアドレスに変換してインターネットへ出しています。
CGNATでは、この変換がもう一段、インターネット事業者のネットワークの中でも行われます。
事業者は契約者のルーターのWAN側に共有のアドレスを割り当て、事業者のNAT装置が、複数の契約者の通信を1つのグローバルIPv4アドレスへまとめて変換します。
RFC 6888は、CGN(Carrier-Grade NAT)を「同じIPv4アドレスを複数の契約者で共有するためのNATの機能」で、契約者が管理しないものと定義しています。
「キャリアグレード」は品質の高さではなく、事業者のネットワークに置かれて多くの契約者の通信を変換するという、置き場所を表す言葉です。
Ciscoの解説では、LSN(Large-Scale NAT)とも呼ばれ、事業者が1つの公開IPを共有させてIPv4を延命するための方式と説明されています。
次の図は、Aさんの家のパソコン(192.168.0.10)がWebサーバー(198.51.100.80)へつなぐとき、アドレスとポートが2回書き換わる様子を示したものです。
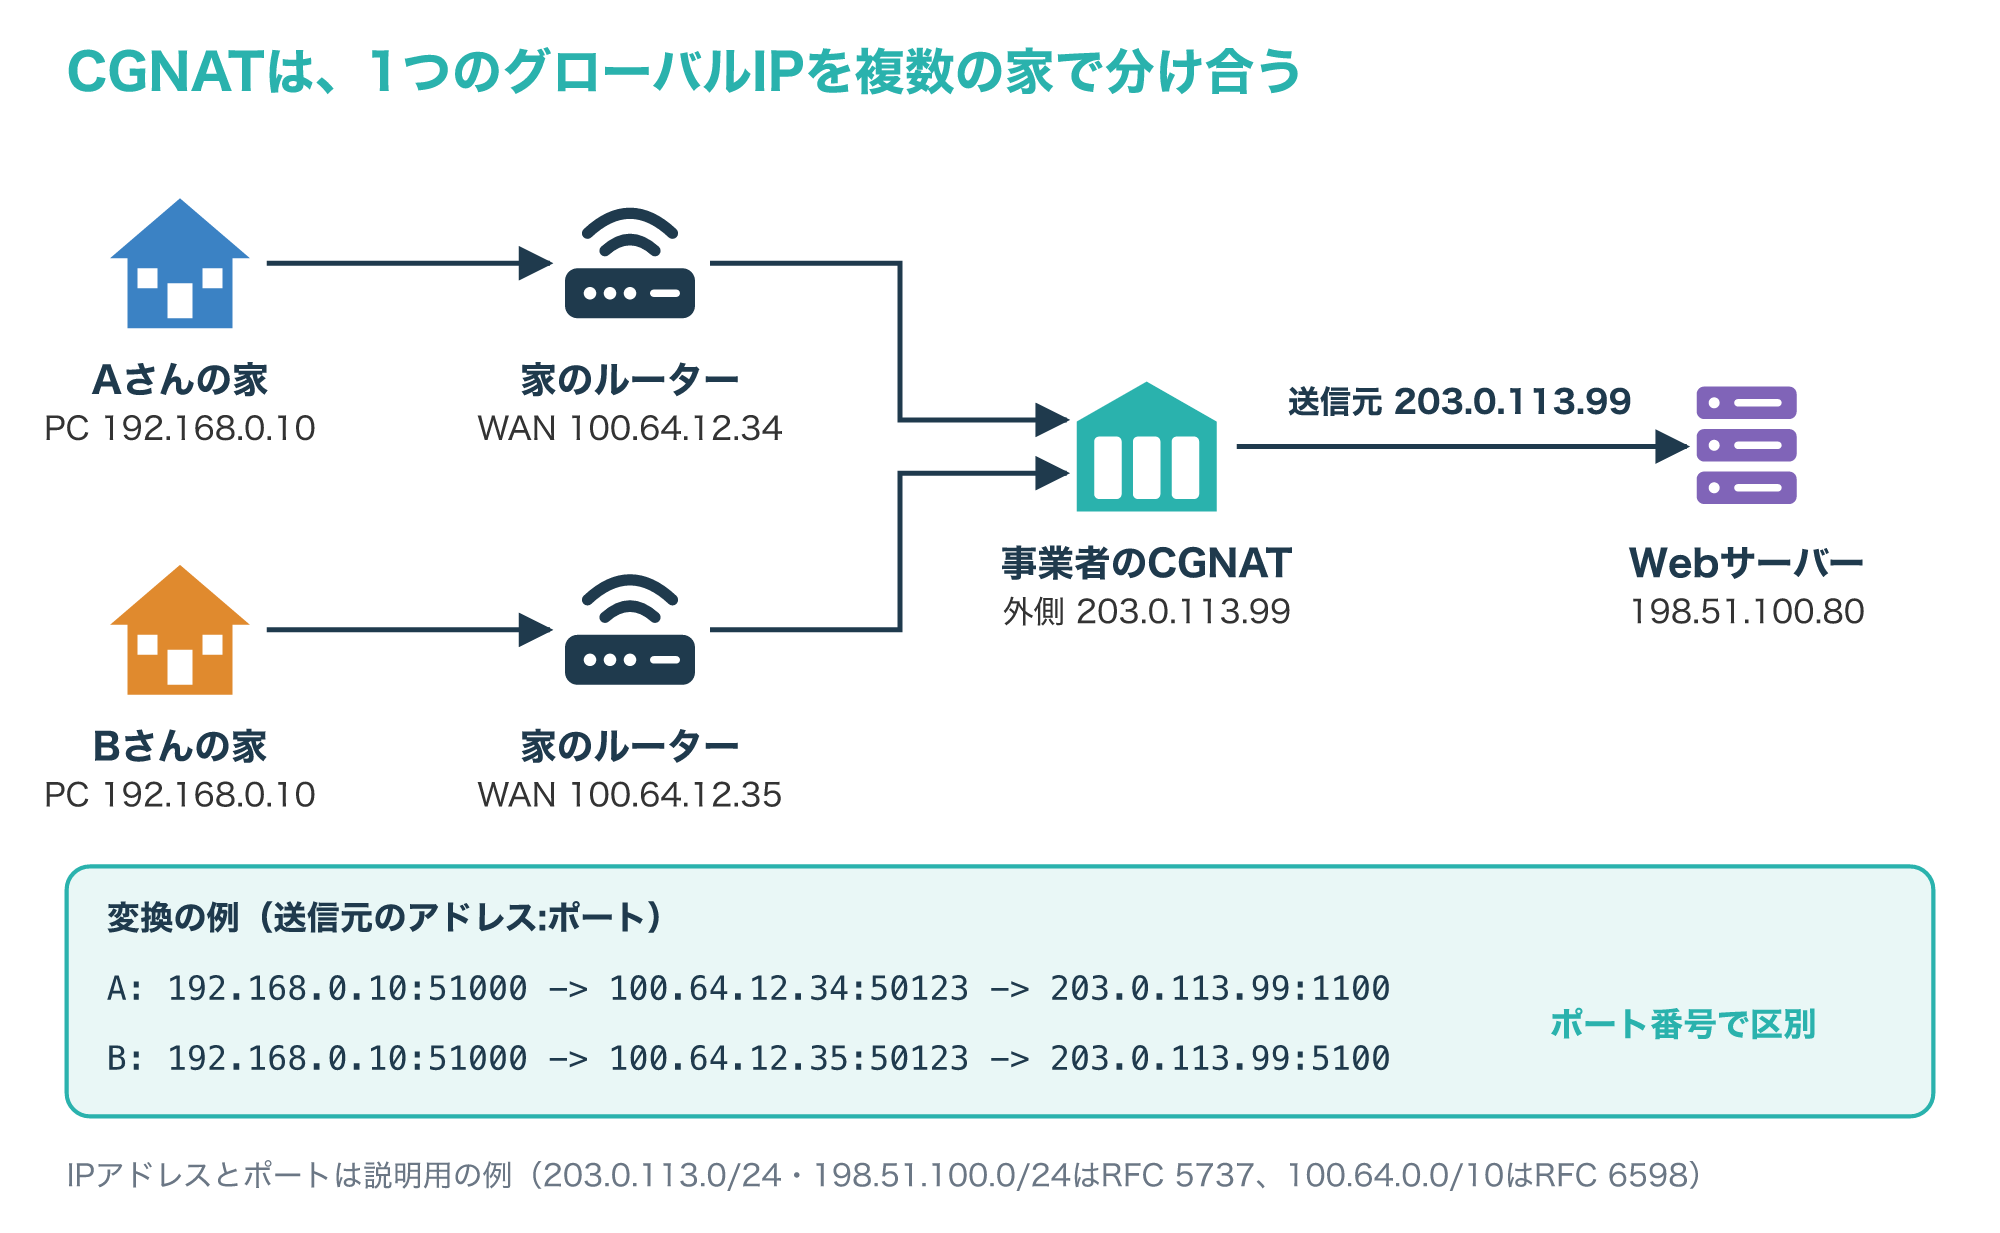
図のように、Bさんの家の通信も同じ203.0.113.99から出ていくため、相手のサーバーからはAさんとBさんが同じアドレスに見えます。
2人を区別しているのは、事業者のNATが割り当てたポート番号(図の例ではAさんが1100、Bさんが5100)です(参考1・参考4)。
1-2. 100.64.0.0/10(共有アドレス空間)の役割
CGNATの回線では、ルーターのWAN側に100.64.0.0/10という範囲のアドレスが割り当てられることがよくあります。
これはRFC 6598で、CGNの装置と契約者のルーターの間をつなぐために予約された「共有アドレス空間(Shared Address Space)」です。
/10なので範囲は100.64.0.0から100.127.255.255までで、2つめの数字が64〜127のアドレスが当てはまります。
IANAの特殊用途アドレスの一覧でも、100.64.0.0/10はインターネット全体からは到達できない(Globally Reachable が False)アドレスとして登録されています。
事業者の境界を越えてこのアドレスを送ってはいけないとも決められているため、外の人が100.64.12.34を宛先にしてあなたのルーターへ届けることはできません。
家庭でよく使う192.168.0.0/16や10.0.0.0/8を使わない理由は、契約者が家の中で同じ範囲を使っていると、ルーターの内側と外側でアドレスがぶつかるからです。
RFC 6598は、契約者が自分でルーターを用意して家の中の番号を決める場合、事業者はプライベートアドレスを安全に使えないので共有アドレス空間を使う、と説明しています。
ただし、条件を満たせば事業者がプライベートアドレスを使うこともできるとされているため、「100.64でないからCGNATではない」とは言い切れません(参考2・参考3)。
1-3. 家庭のNATとCGNATの違い(NAT444)
家庭のNATと事業者のCGNATの2段のNATを通る構成は、RFC 6888やRFC 7422でNAT444と呼ばれています。
2つのNATの違いを表にまとめると、次のようになります。
| 比べる点 | 家庭のNAT | CGNAT |
|---|---|---|
| 置き場所 | 家のルーター | 事業者のネットワーク |
| 分け合う人 | 家族の端末どうし | 複数の契約者どうし |
| 変換の例 | 192.168.0.10 → 100.64.12.34 | 100.64.12.34 → 203.0.113.99 |
| 設定を変えられる人 | 契約者 | 事業者 |
いちばん大きな違いは、家庭のNATは自分で設定を変えられるのに対し、CGNATは契約者がほとんど、またはまったく操作できないことです。
RFC 6888も、契約者は自宅のNATを完全に管理できる一方で、CGNに対しては限られた操作しかできないか、まったくできないと書いています。
次の図は、3つのアドレスの範囲と、2つのNATがどこで何を書き換えるかを並べたものです。
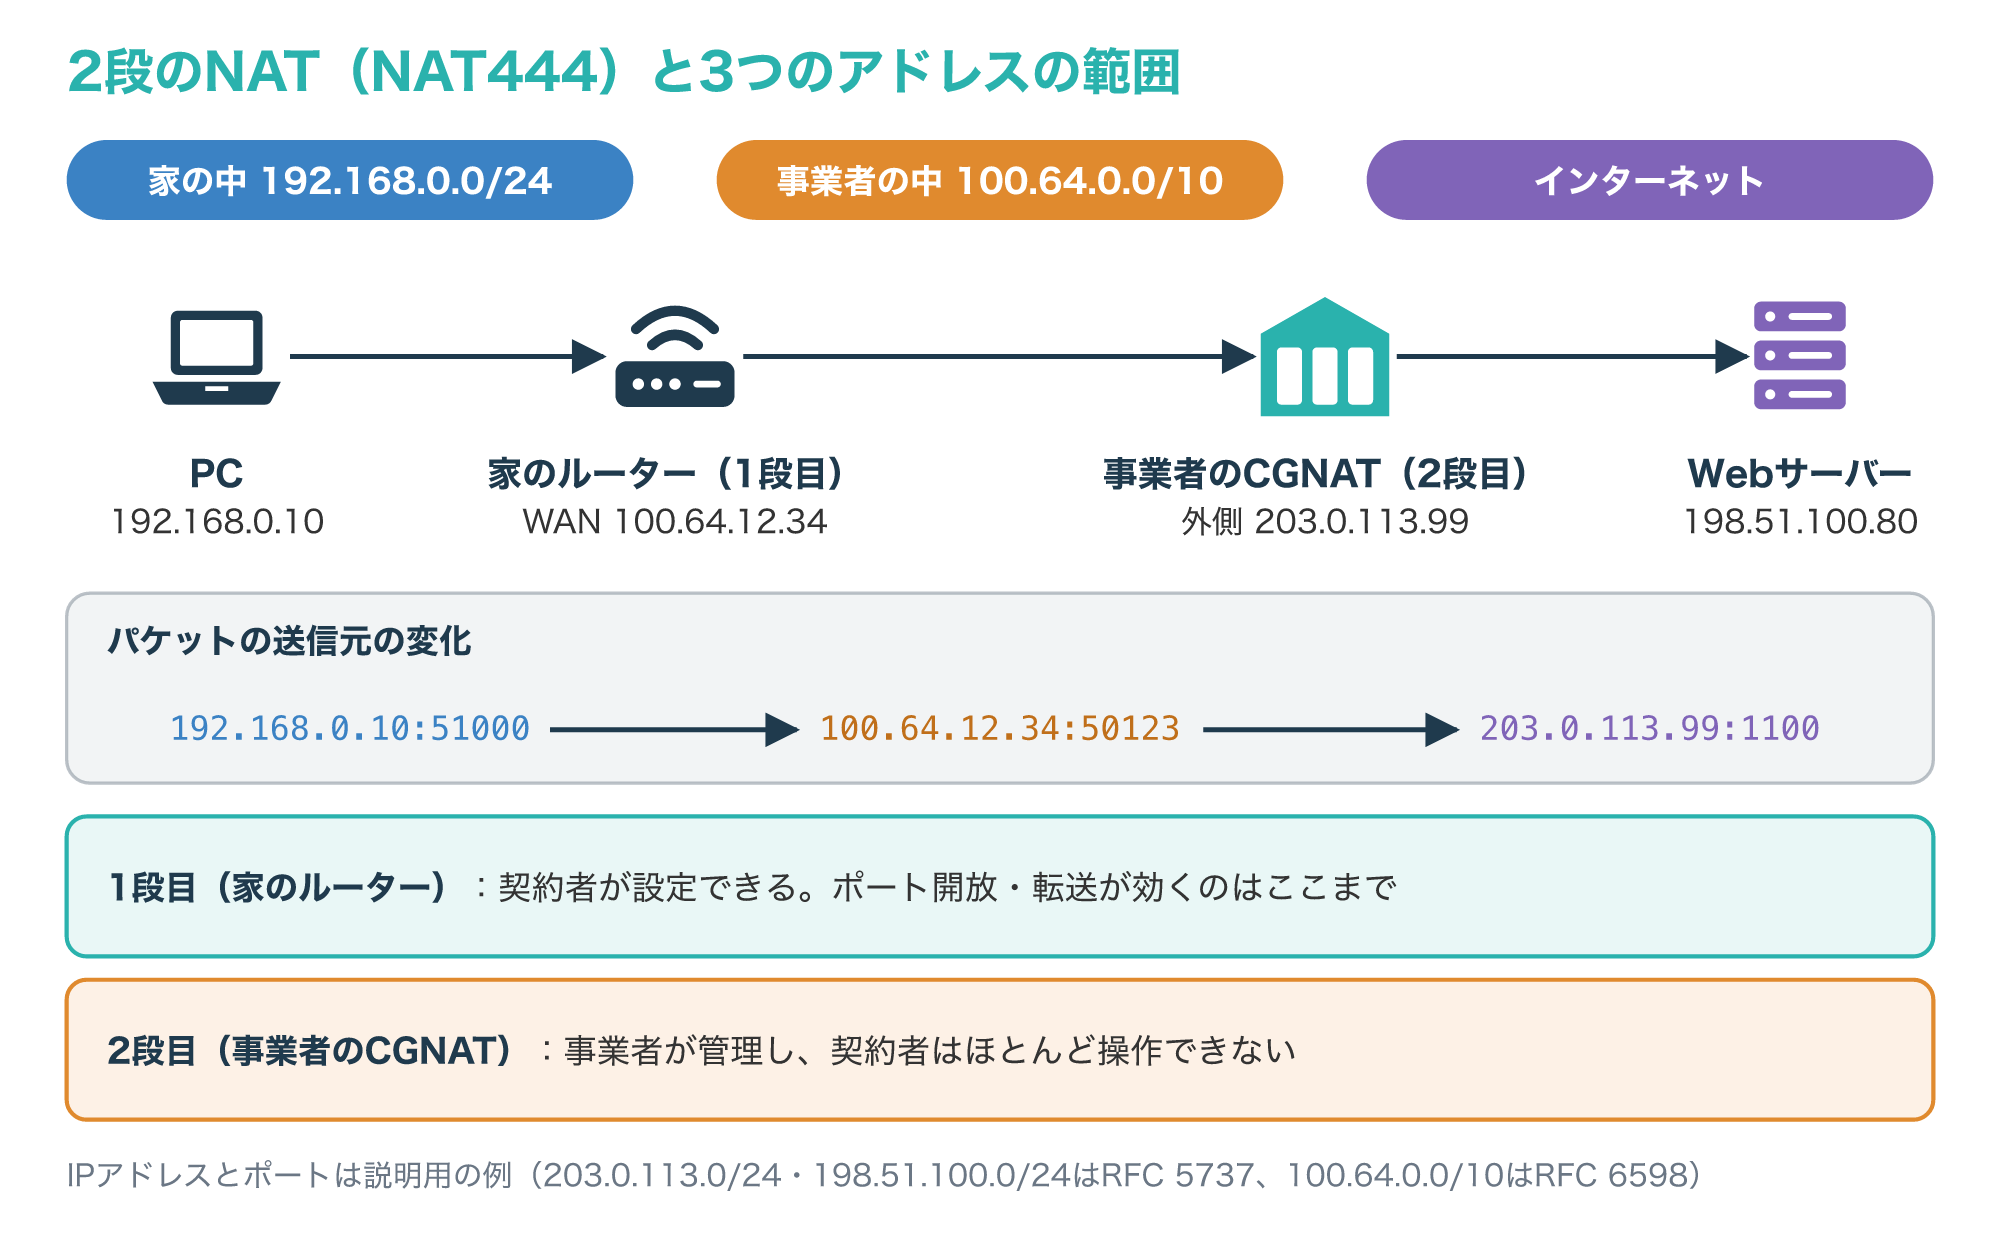
家のルーターの画面でポートを開放しても、効果があるのは1段目のNATだけで、事業者の2段目のNATは閉じたままです(参考1)。
NATの基本的な仕組みは、次の記事で解説しています。
自分の回線がCGNATか確かめる方法
2-1. ルーターのWAN側アドレスと確認サイトの表示を比べる
まず試したい見分け方は、ルーターが受け取っているWAN側のアドレスと、インターネットから見えている自分のアドレスを比べることです。
外出先やスマホのモバイル回線で確認サイトを開くと、家ではなくその回線のアドレスが表示されます。
VPNを使っている場合も出口のアドレスが表示されるので、VPNを切り、家のWi-Fiか有線につないだ状態で比べてください。
- 家のネットワークにつないだ端末でルーターの管理画面を開き、「状態」「WAN」「インターネット」などの欄にあるWAN側のIPv4アドレスを書き留めます。
- 同じ端末のまま、IPアドレスの確認サイトを開き、表示されたIPv4アドレスを書き留めます。
- 2つの値を、次の図の3つのパターンと見比べます。
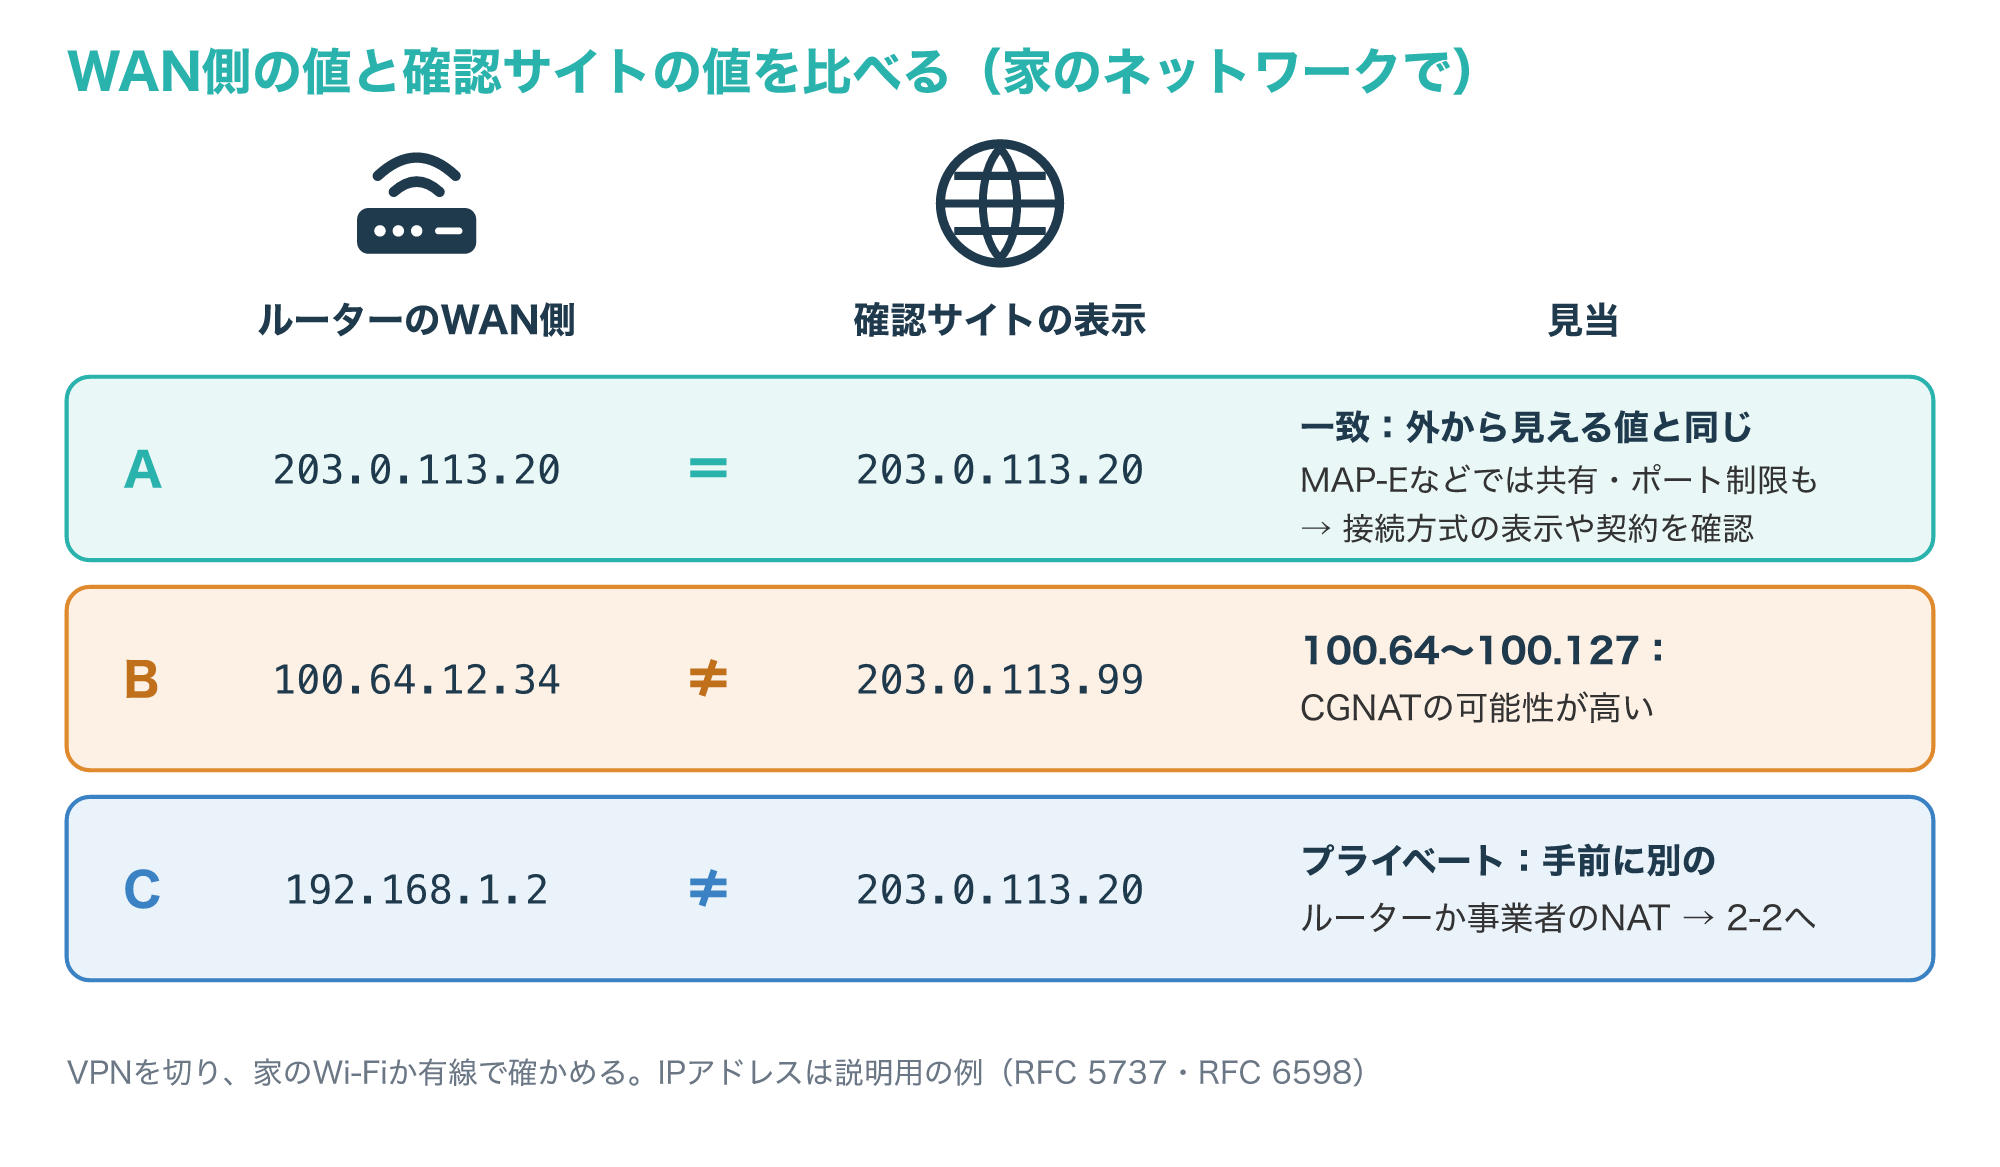
2つの値が一致する場合、ルーターのWAN側には外から見えているのと同じアドレスが付いています。
ただし、MAP-EなどIPv6の上でIPv4を使う方式では、一致してもそのアドレスをほかの契約者と共有し、使えるポートが限られることがあるので、ルーターの接続方式の表示や契約も確かめてください。
WAN側が100.64〜100.127で始まり、確認サイトの値と違う場合は、CGNATの内側にいる可能性が高いと考えられます。
Ciscoの解説でも、CGNATでは事業者がルーターのWAN側にRFC 6598の範囲のアドレスを割り当てると説明されています。
WAN側が192.168や10で始まるときは、すぐにCGNATと決めず、次の2-2で手前の機器を確かめます(参考4・参考9)。
グローバルIPアドレスの意味と確かめ方は、次の記事で詳しく解説しています。
2-2. 100.64以外でも外から受けられない構成
WAN側の値が100.64で始まらなくても、外から家に届かない構成はいくつかあります。
1つめは、事業者から貸し出されたルーター機能付きの機器の内側に、自分で買ったルーターをつないだ「二重ルーター」です。
この場合、自分のルーターのWAN側は192.168.1.2のような手前の機器のLANのアドレスになり、CGNATとは原因も対処も違います。
二重ルーターなら、手前の機器でもポートの転送を設定するか、どちらかのルーターをブリッジ(アクセスポイント)モードにすれば、外から受けられるようになることがあります。
手前の機器のWAN側を見て、確認サイトと同じグローバルIPなら二重ルーター、100.64などで始まるならCGNATも重なっていると判断できます。
2つめは、事業者がプライベートアドレスでCGNATを組んでいる場合で、RFC 6598は条件付きでこれを認めています。
3つめは、IPv6の回線の上でIPv4を使う方式(DS-LiteやMAP-Eなど)で、4-2で詳しく見ます。
DS-Liteでは、家のルーターのIPv4側にRFC 6333が決めた192.0.0.0/29の値(多くは192.0.0.2)が表示されることがあり、確認サイトの値と違えば事業者のNATの内側にいると考えられます。
さらにRFC 6598は、WAN側にグローバルアドレスが付いていても、それがインターネットに広告されずCGNの内側にある場合があると注意しています。
次の図は、WAN側の値から判断する順番をまとめたものです。
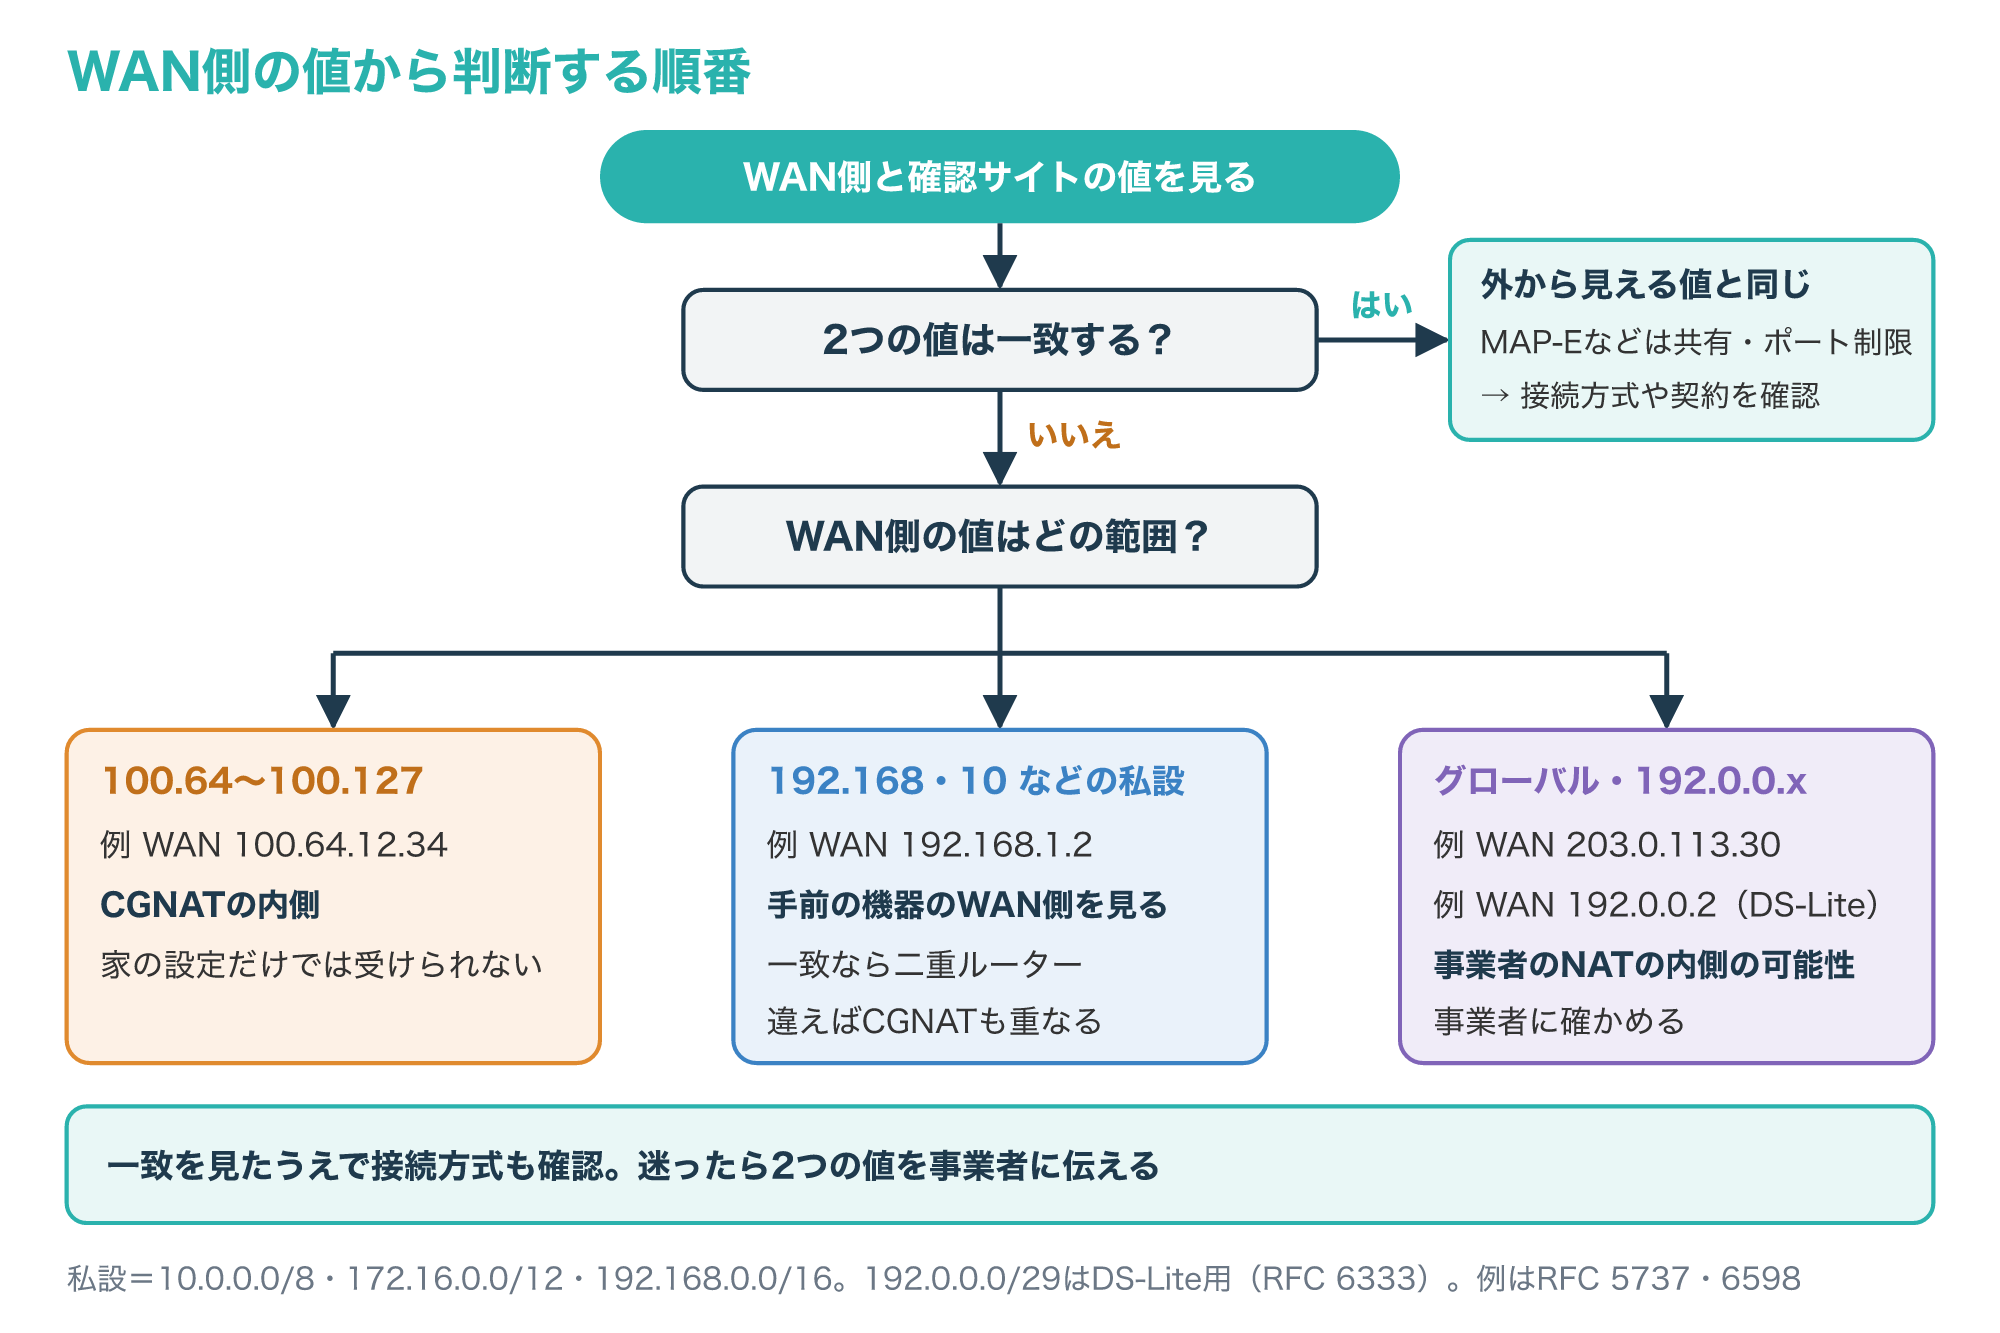
どの分岐でもWAN側と確認サイトの値を比べたうえで接続方式も確かめ、迷ったときは2つの値を事業者に伝えて確かめるのが近道です(参考2・参考8)。
Ciscoの文書には、衛星回線のStarlinkも利用者の機器のWAN側にCGNATのアドレスを割り当てると書かれています(参考4)。
Starlinkの特徴は、次の記事で解説しています。
2-3. 事業者に確かめること
画面だけで判断がつかないときや、対処を始める前には、契約している事業者のサポートに次の点を確かめると確実です。
- 今の契約で、ルーターにグローバルIPv4アドレスが割り当てられるか
- グローバルIPや固定IPのオプション、または外から受けられるプランに変えられるか、その費用
- IPv6の上でIPv4を使う方式なら、使えるポートの範囲が決まっているか
- ポートの開放を事業者の側で受け付けているか
RFC 6269は、CGNがあるとポートの開放はCGNの側でも必要になり、契約者はこの機能を事業者に頼ることになると指摘しています。
RFC 6888は、契約者が変換を操作できる仕組み(Port Control Protocol が推奨)をCGNに求めていますが、家のルーターと事業者の装置の両方が対応していないと使えないため、提供の有無は事業者に確かめてください。
問い合わせでは、2-1で書き留めた2つの値と、困っていること(例:出先からTCP 443で家のNASに入りたい)を伝えると話が早く進みます(参考1・参考5)。
CGNATでできなくなること
3-1. 外から家に入れない(ポート開放・自宅サーバー・カメラ)
CGNATで一番困るのは、外から家の機器へ通信を始められないことです。
家の中から外へ出る通信なら、事業者のNATに変換の記録(マッピング)が作られるので、返事はその記録をたどって戻ってきます。
ところが、外の誰かが先に203.0.113.99へ通信を送ってきても、事業者のNATにはどの契約者へ渡すかの記録がないため、届け先が決まりません。
次の図は、出先のスマホ(198.51.100.10)から家のNAS(192.168.0.20)へTCP 443でつなごうとしたときに、どこで止まるかを示したものです。
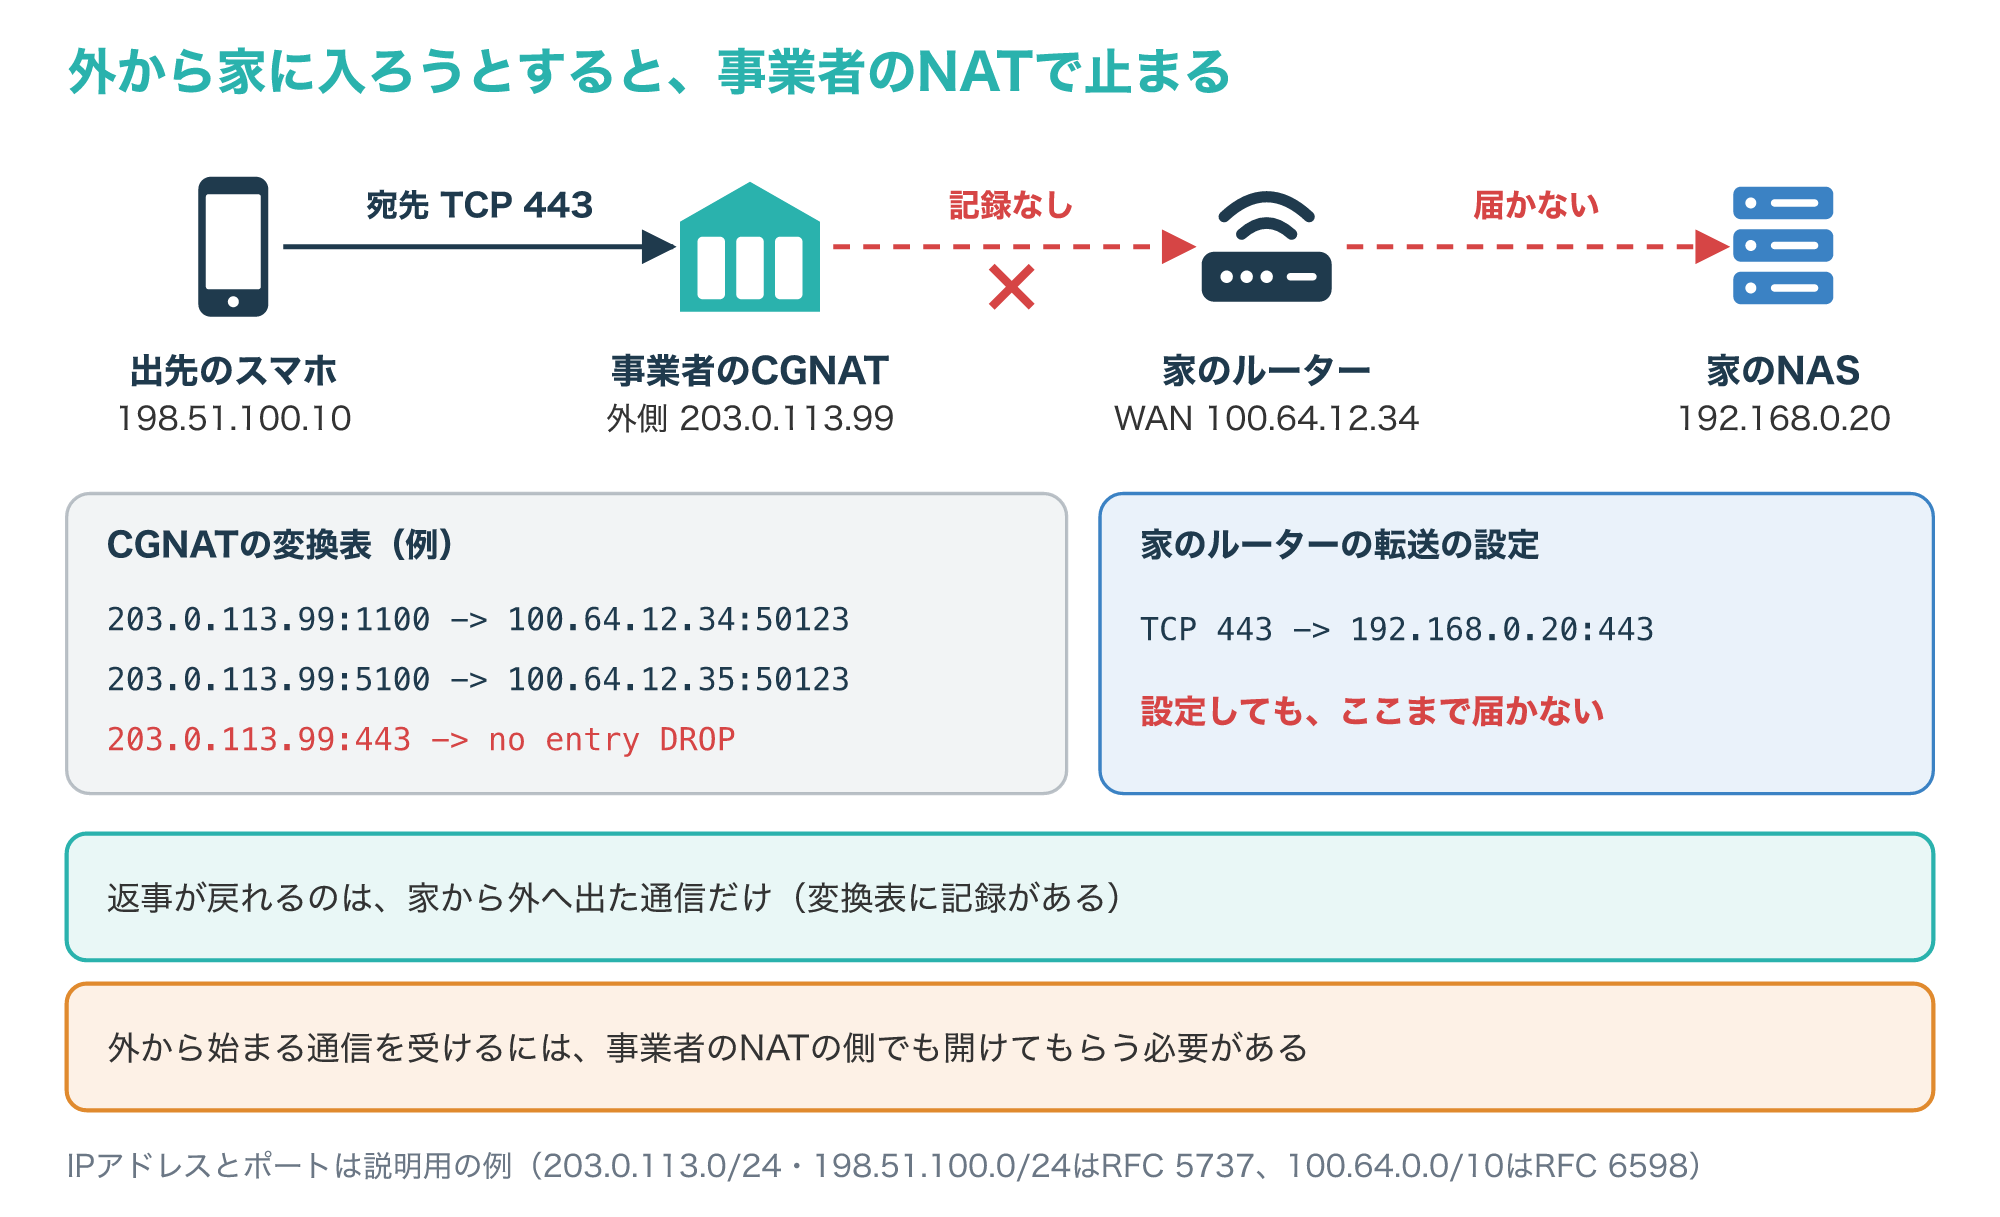
家のルーターでTCP 443を192.168.0.20へ転送する設定をしても、その手前の事業者のNATで止まるため、設定が働く場面がありません。
このため、ポート開放が前提の自宅サーバー、ネットワークカメラの直接の視聴、自宅に立てたVPNサーバーなどは、そのままでは外から使えません。
RFC 6269も、CGNがある場合はポートをCGNでも開ける必要があり、この機能は事業者に頼ることになると書いています(参考5)。
ポートの転送の考え方は、次の記事で解説しています。
3-2. オンラインゲームやP2Pでつながりにくい
外から通信を受ける必要があるのは、サーバーを立てる場合だけではありません。
オンラインゲームの対戦やP2Pのファイル共有、一部のインターネット電話では、相手の機器から自分へ直接つなぐ場面があります。
RFC 6598は、CGNの影響を受けるサービスの例として、同じグローバルIPv4アドレスを使う2人の契約者どうしがつなごうとすると失敗するゲームや、受信用のポートを開けられずに配布側になれないP2Pを挙げています。
RFC 6888は、ゲームやP2PのNAT越えが働くように、CGNには、変換で作った外側のアドレスとポート宛てなら、相手のアドレスやポートを問わずに受信を通す動作(endpoint-independent filtering)を推奨しています。
ただし、実際の装置がどう動くかは事業者ごとに違い、利用者の側から確かめる方法は限られています。
ゲーム機の画面でNATの種類が厳しい側と表示される場合は、2-1の方法でCGNATかどうかを先に確かめると、ルーターの設定で直せるか事業者に相談すべきかを切り分けられます(参考1・参考2)。
3-3. 同じIPのほかの契約者と区別されない(IP制限・ブロック・ログ)
CGNATでは、外から見たあなたのアドレスを、同じ事業者のほかの契約者と共有しています。
次の図は、AさんとBさんとCさんが同じ203.0.113.99で外部のサービスを使うときに起きることを示したものです。
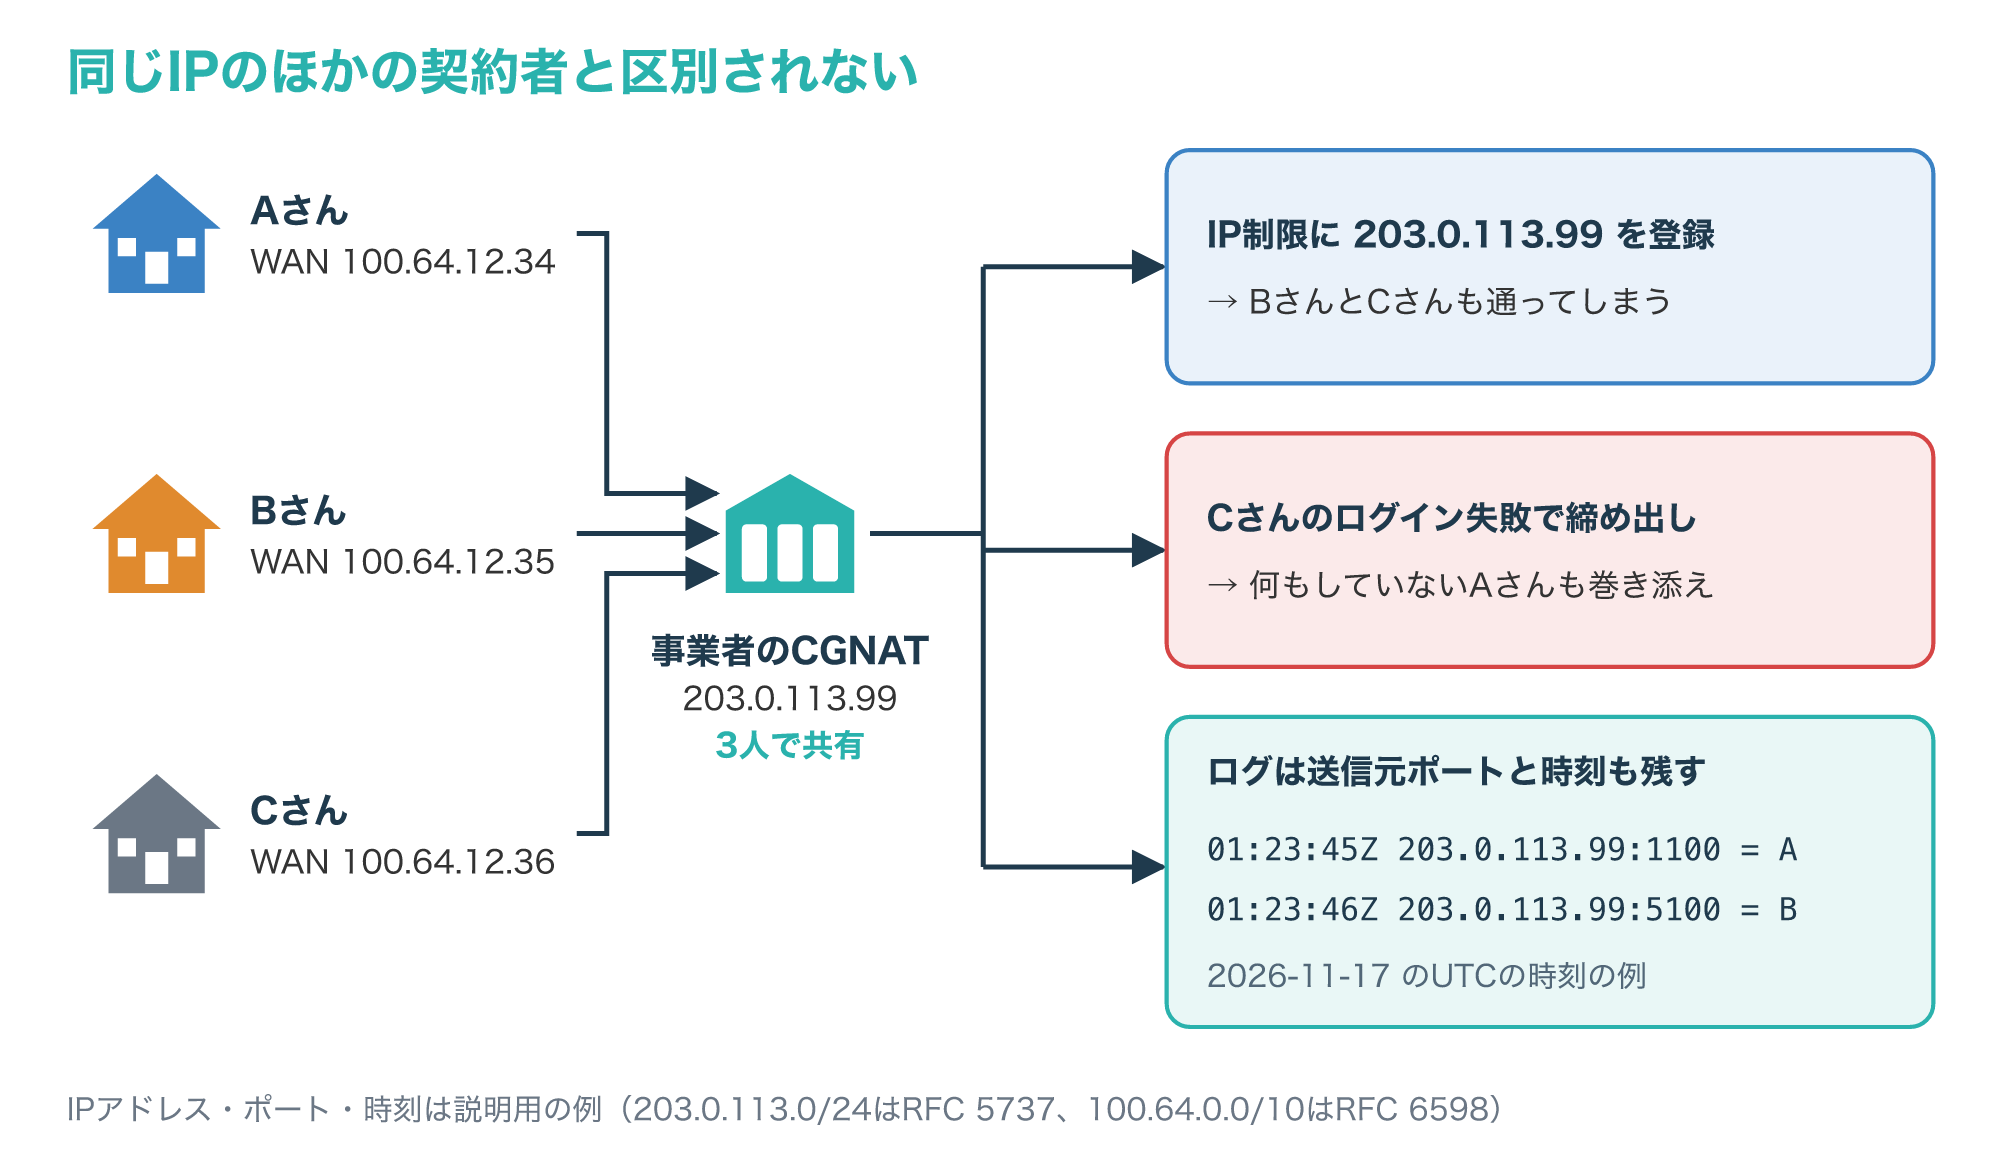
会社のクラウドサービスや管理画面の「IPアドレス制限」に203.0.113.99を登録すると、同じアドレスを使うほかの契約者まで許可の範囲に入ってしまいます。
共有アドレスは契約者のものではなく、事業者の都合で変わることもあるため、登録した値が合わなくなるおそれもあります。
Microsoft Entra IDの条件付きアクセスでも、ネットワークの場所はパブリックIPv4やIPv6のアドレス範囲で指定する仕組みです。
Ciscoのセキュリティサービスの文書には、CGNATのアドレスはほかの契約者と共有されるため、ネットワークとして登録できないと明記されています。
逆に、同じアドレスのだれかがログインに何度も失敗したり迷惑メールを送ったりすると、そのアドレスが締め出され、何もしていないあなたまで巻き込まれることがあります。
RFC 6269は、こうした巻き添えや、アドレスだけで相手を見分けるアクセス制御が働かなくなる問題を整理しています。
そこでRFC 6302は、インターネットに公開するサーバーに、送信元のアドレスに加えて送信元ポートと、秒まで正確なUTCの時刻を記録するよう勧めています。
送信元ポートと正確な時刻がないと、共有アドレスを使う事業者は不正の調査で契約者を一人に特定できないからです(参考4・参考5・参考6・参考12)。
CGNATの仕組み:ポートの割り当てとIPv6への移行
4-1. 契約者ごとに使えるポートには上限がある
1つのグローバルIPv4アドレスで使えるポート番号は0〜65535の65536個で、CGNATではこれを複数の契約者で分け合います。
RFC 6888は、ある契約者がポートを使い切ってほかの契約者が通信できなくなるのを防ぐため、CGNに契約者ごとのポート数の上限を設けられるよう求めています。
上限に達して新しい変換を作れないとき、CGNは新しい通信の最初のパケットを捨て、今ある変換は消さずに残すと決められています。
そのため、同時にたくさんの通信を開く使い方では、新しい接続だけが失敗することがあります。
ポートの割り当て方には、通信のたびに空いているポートを使う方法のほか、契約者ごとにポートの範囲を前もって決めておく方法があります。
RFC 7422の例では、1024未満を予約し、残りのポートを1:16の比率で(65536−1024)÷16=4032個ずつの枠に分けています。
そのうち14枠を契約者14人へ固定で順番に割り当て、残る2枠分の57472〜65535は、4032個を超えて使う人へ追加で貸し出す動的な範囲として残す例です。
次の図は、その計算をこの記事の例示アドレスに置き換えたものです。
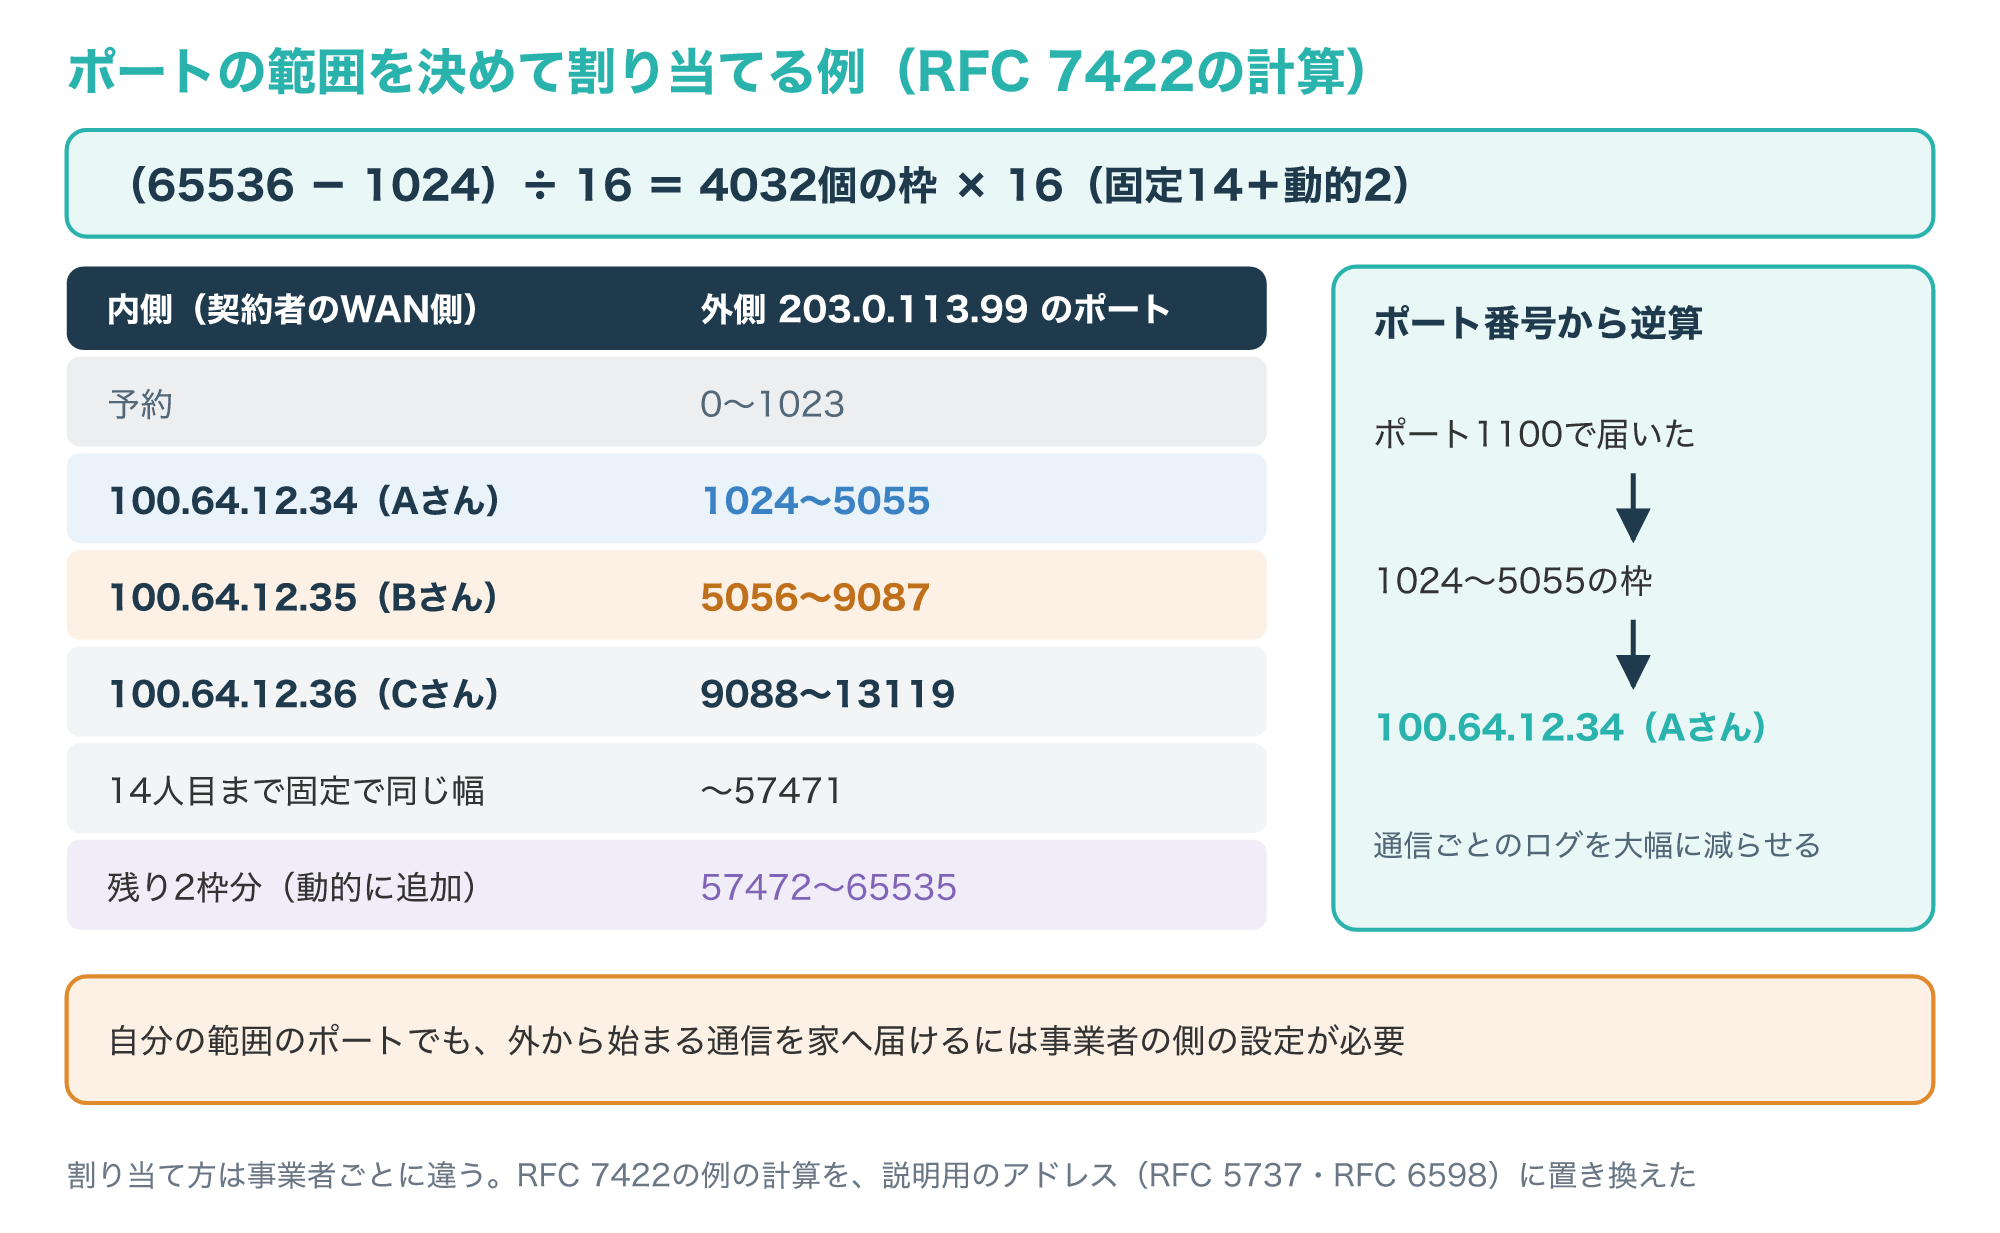
範囲を決めておくと、事業者は公開アドレスとポート番号から計算で契約者を割り出せるため、通信ごとのログを大幅に減らせます。
ただし、この範囲は事業者の記録のための割り当てで、自分の範囲のポートでも、外から始まる通信を家まで届けるには3-1と同じく事業者の側の設定が必要です(参考1・参考5・参考7)。
4-2. IPv4アドレス不足とIPv6の上でIPv4を使う方式
CGNATが使われる一番の理由は、IPv4のグローバルアドレスが足りないことです。
RFC 6888は、IPv4アドレスの不足により、1つの公開IPv4アドレスを多くの契約者で共有するサービスが増えると見込んでいます。
根本の解決はIPv6ですが、IPv4でしか届かないサイトやサービスも残るため、IPv6の回線の上でIPv4を運ぶ方式が使われています。
DS-Lite(RFC 6333)では、家のルーターがIPv4のパケットをIPv6で包んで事業者のAFTRという装置まで運び、AFTRのNATで契約者どうしがIPv4アドレスを共有します。
MAP-E(RFC 7597)では、1つのIPv4アドレスを複数の家のルーターで共有し、それぞれのルーターは割り当てられたポートの組(ポートセット)だけを使えます。
次の図は、2つの方式で、どこでIPv4の変換が行われるかを比べたものです。
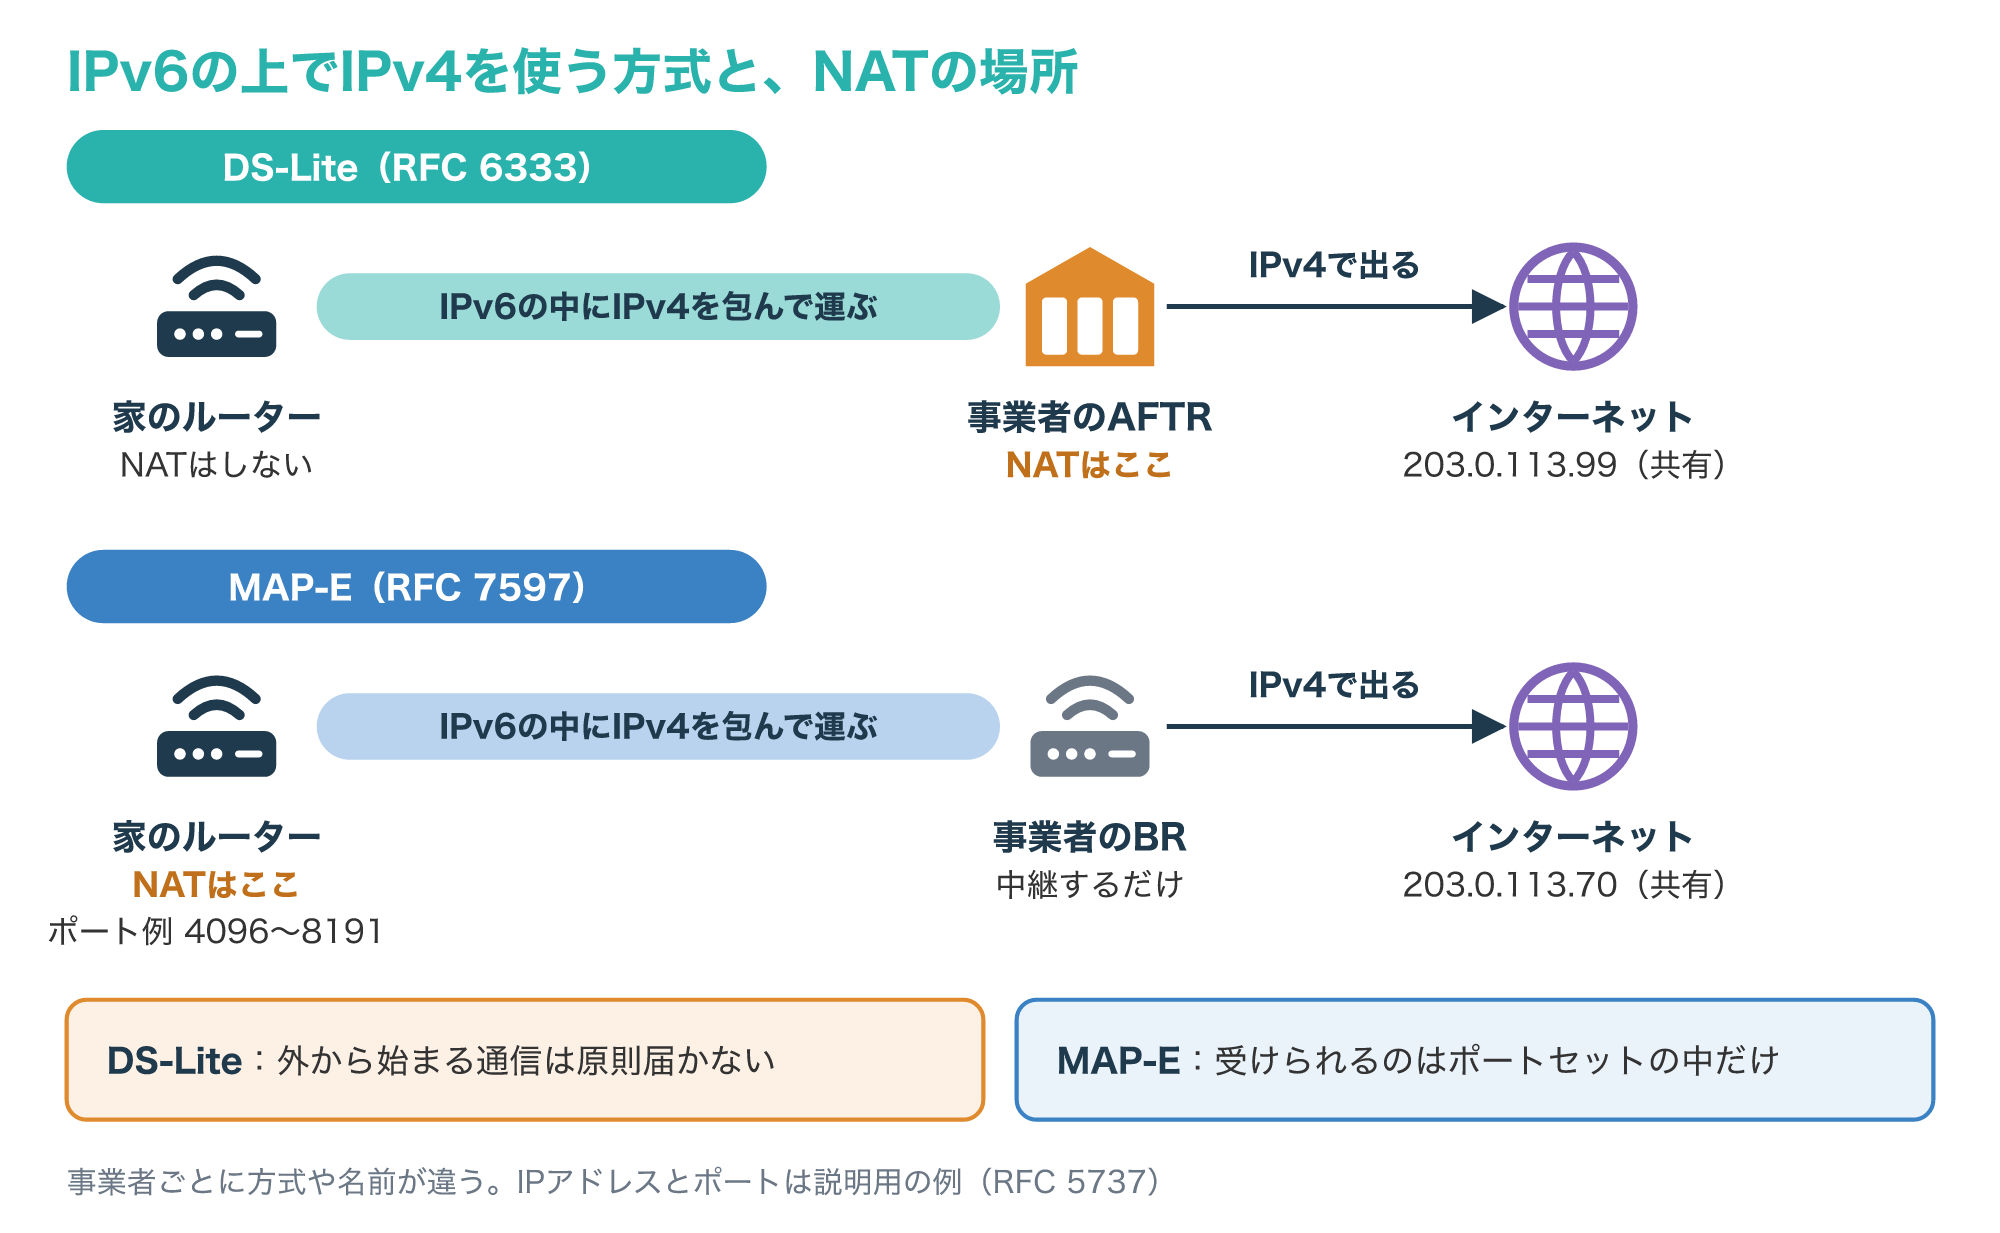
DS-LiteはNATが事業者の側にあるため、CGNATと同じく、外から始まる通信は原則として家まで届きません。
MAP-Eは家のルーターがNATを行いますが、使えるのは割り当てられたポートセットの中だけなので、外から受けられるポートもその中に限られます。
どちらもWAN側のIPv4が100.64で始まらないことがあるため、方式の名前は契約の書類やルーターの接続方式の表示で確かめてください(参考1・参考5・参考8・参考9)。
IPv6の仕組みとIPv4との違いは、次の記事で解説しています。
CGNATでポート開放や固定IPが必要なときの対処
5-1. 家に入りたいのか、決まったIPで外へ出たいのかを分ける
CGNATの対処は、何をしたいのかで道がまったく違います。
家のNASやカメラ、パソコンに外から入りたいなら、家の側に外から届く入口を作る必要があります。
一方、会社のクラウドや取引先のシステムのIP制限に登録したいだけなら、家に入口は要らず、外へ出るときのアドレスを自分専用に固定できれば足ります。
次の図は、目的ごとに選べる方法を分けたものです。
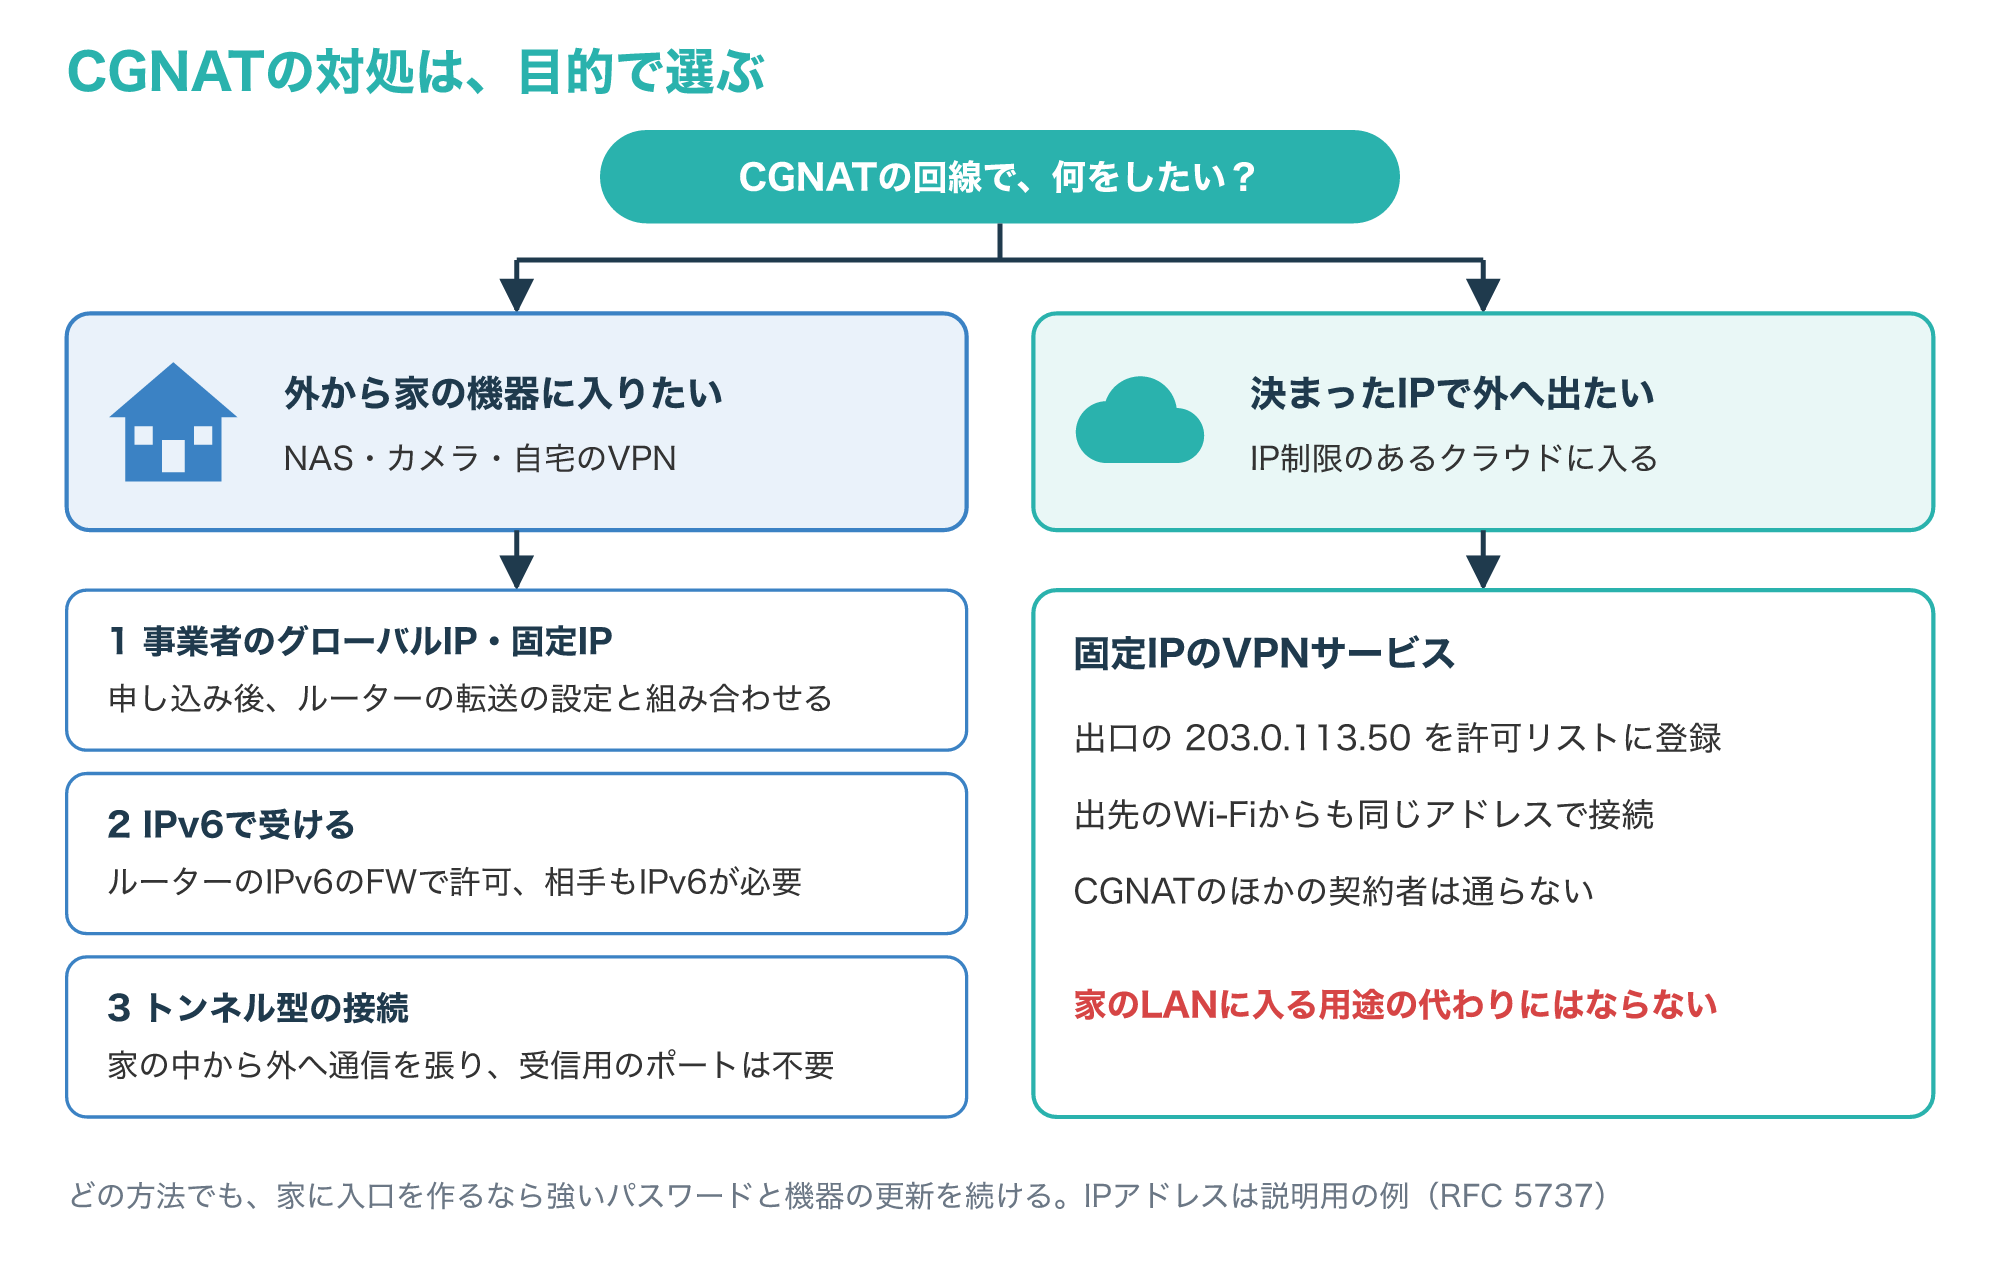
家に入りたい場合の1つめは、事業者のグローバルIPや固定IPのオプション、外から受けられるプランへの変更で、2-3で確かめた内容がそのまま使えます。
2つめはIPv6で受ける方法ですが、RFC 6092は家庭用のゲートウェイが既定で外から始まるTCPの接続を拒むよう定めているため、ルーターのIPv6のファイアウォールでの許可と、接続する側のIPv6が必要です。
3つめは、家の中の機器から外のサービスへ通信を張っておき、その上で外から家に入るトンネル型の方法です。
たとえばMicrosoft Entraのアプリケーションプロキシでは、社内に置いたコネクタが外向きの通信だけを使うため、受信用のポートを開ける必要がないと説明されています。
外向きの通信だけで成り立つ方式は、受信用のポートを開けられないCGNATの内側でも検討しやすい方法です。
どの方法でも、外から家に入れるようにすることは入口を増やすことでもあるので、強いパスワードと機器の更新を続けてください(参考10・参考11)。
事業者からグローバルIPをもらえても変わるタイプなら、名前で家を指せるダイナミックDNSが役立ちます。
5-2. 決まったIPで外へ出たいときは固定IPのVPNサービス
IP制限のあるサービスに入るのが目的なら、固定IPのVPNサービスで、外へ出るときのアドレスを自分専用にする方法があります。
パソコンからVPNサーバーまで暗号化したトンネルを張り、VPNサーバーの固定のアドレス(例 203.0.113.50)からサービスへ出ていく仕組みです。
次の図は、CGNATの共有アドレス203.0.113.99ではなく、VPNサーバーの203.0.113.50がサービスの側に見える流れを示したものです。
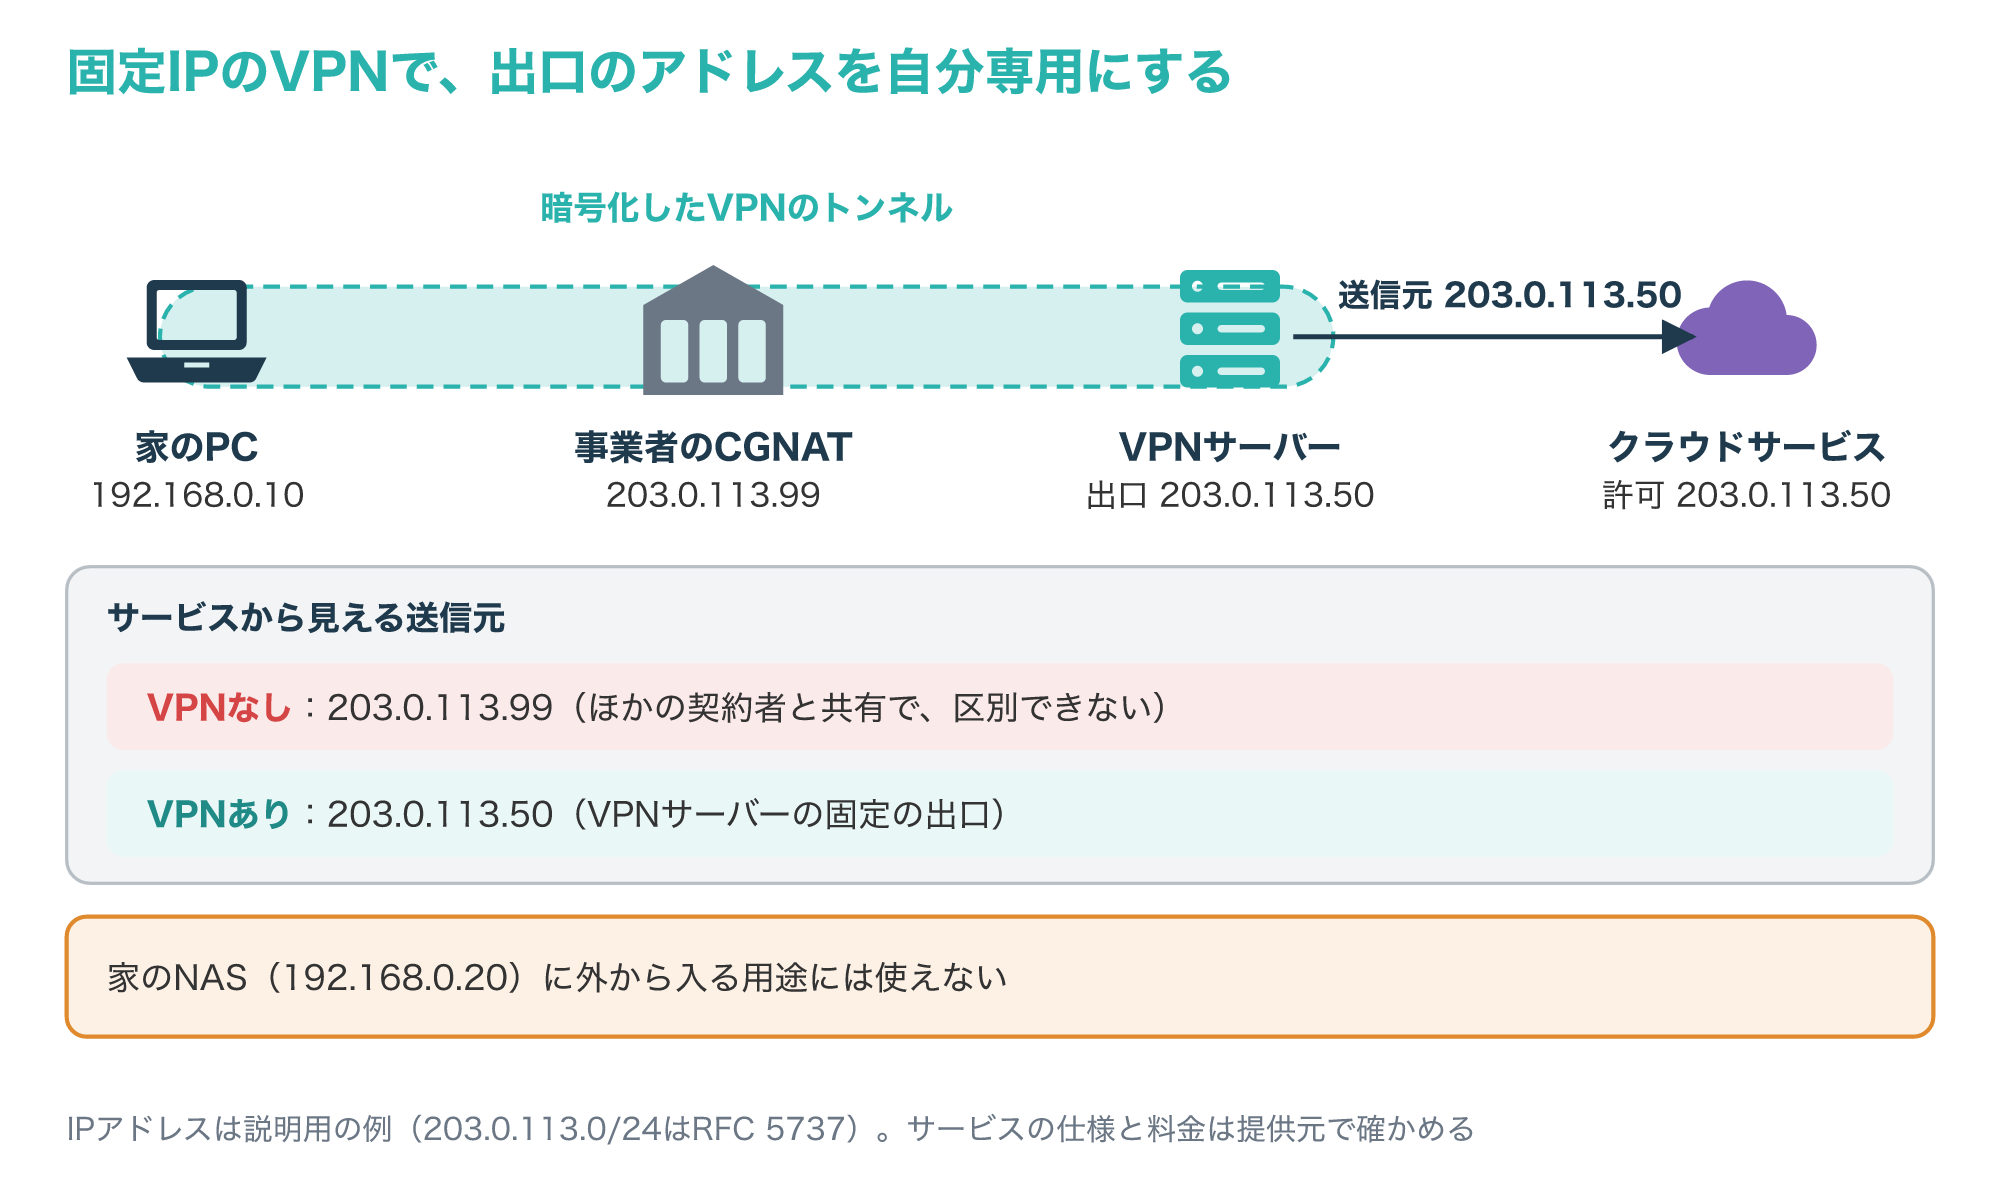
サービスの許可リストには203.0.113.50だけを登録すればよく、同じCGNATを使うほかの契約者は入れません。
家の回線がCGNATのままでも、出先のWi-Fiからでも、同じアドレスで接続できる点がこの方法の特徴です。
4つの方法を、目的ごとに比べると次のようになります。
| 方法 | 外から家に入る | 決まったIPで外へ出る | 主な手間 |
|---|---|---|---|
| 事業者のグローバルIP・固定IPのオプション | できる(転送の設定と組み合わせる) | 固定IPのオプションなら家から出る通信でできる(変わるグローバルIPではできない) | 申し込みと費用、家の機器の管理 |
| IPv6で受ける | 条件付き(相手もIPv6が必要) | 対象外 | IPv6のファイアウォールの設定 |
| トンネル型の接続 | できる(対応する機器・サービスのみ) | 対象外 | 中継するサービスの用意 |
| 固定IPのVPNサービス | できない | できる(出先からも) | VPNの接続設定と月額の費用 |
固定IPのVPNサービスは家のLANに入る用途の代わりにはならないので、外から家に入るのが目的なら、表の上の3つから選んでください。
こんな場合は固定IPのVPNサービスが向いています
- 回線がCGNATで、IP制限のあるサービスに登録できる自分のアドレスがない
- 自宅と出先の両方から、同じアドレスでサービスに入りたい
- 共有のアドレスではなく、自分専用のアドレスで外部のサービスを使いたい
広告主の案内では、テレワークや出張先から決まったIPで接続できること、外部サービスのIP制限への対応、フリーWi-Fiでの通信の暗号化が挙げられています。
すべての制限の回避を保証するものではなく、会社の端末で使う場合は先に社内の管理者へ確認してください。
固定IPアドレスの仕組みと手に入れ方は、次の記事で詳しく解説しています。
よくある質問とまとめ
Q1. CGNATとNATの違いは何ですか?
NATは家のルーターで家の中の端末が1つのアドレスを分け合う仕組みで、CGNATは事業者のネットワークで複数の契約者が1つのグローバルIPv4アドレスを分け合う仕組みです。
Q2. WAN側が100.64で始まれば、CGNATと考えてよいですか?
100.64.0.0/10はCGNのために予約された共有アドレス空間なので、確認サイトの値と違えばCGNATの内側と考えられますが、確定させたいときは事業者に確かめてください。
Q3. CGNATでもポート開放はできますか?
家のルーターの設定だけでは外から届かず、事業者のグローバルIPのオプションや、事業者の側でのポートの開放などが必要です。
Q4. CGNATはセキュリティにどう影響しますか?
外から家の機器へ直接つながりにくくなる一方で、家の機器の更新やパスワードの管理が要らなくなるわけではなく、共有アドレスの巻き添えでブロックされることもあります。
Q5. 固定IPのVPNサービスで、外から家のNASに入れますか?
固定IPのVPNサービスは決まったアドレスで外のサービスへ出るためのもので、家のNASに入るには事業者のオプションやトンネル型の方法など、家の側の入口が必要です。
決まったIPで外部サービスに入りたい方へ
家のLANには入らず、IP制限のあるサービスを自宅や出先から使いたいだけなら、回線を変える前に固定IPのVPNサービスで足りるかを確かめると、手続きの手間を減らせることがあります。
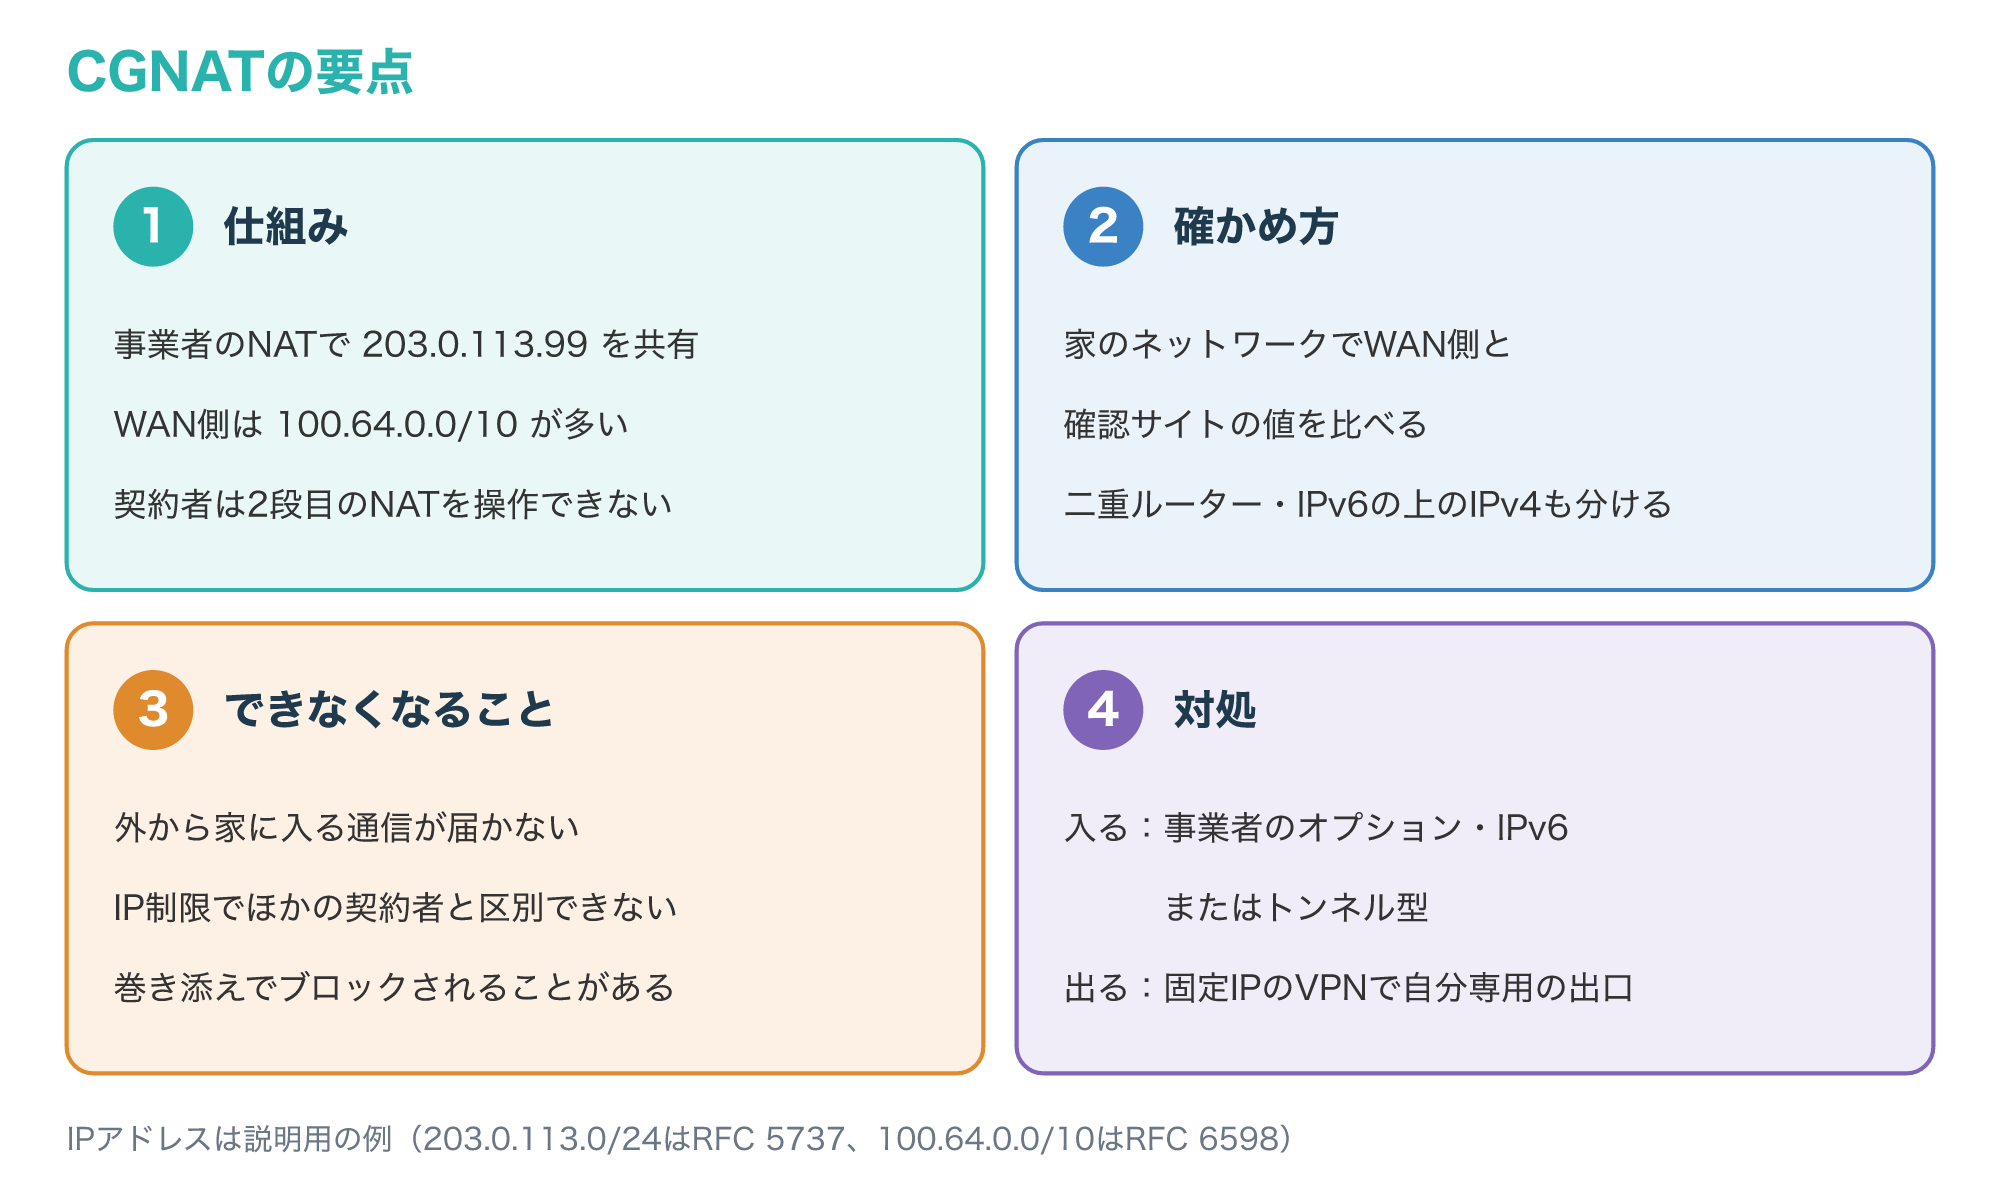
CGNATは、事業者のネットワークで1つのグローバルIPv4アドレスを複数の契約者で分け合うNATです。
次の図は、この記事の要点をまとめたものです。
まずは家のネットワークで、ルーターのWAN側のアドレスと確認サイトの値を比べるところから始めてください。
そのうえで、家に入りたいのか、決まったIPで外へ出たいのかを分けて考えれば、事業者のオプション・IPv6・トンネル型・固定IPのVPNサービスの中から、自分に合う方法を選べます。
参考1:RFC 6888 Common Requirements for Carrier-Grade NATs (CGNs)(IETF、英語)
参考2:RFC 6598 IANA-Reserved IPv4 Prefix for Shared Address Space(IETF、英語)
参考3:IANA IPv4 Special-Purpose Address Registry(IANA、英語)
参考4:Configure CGNAT (Carrier-Grade NAT) IPs(Cisco、英語)
参考5:RFC 6269 Issues with IP Address Sharing(IETF、英語)
参考6:RFC 6302 Logging Recommendations for Internet-Facing Servers(IETF、英語)
参考7:RFC 7422 Deterministic Address Mapping to Reduce Logging in Carrier-Grade NAT Deployments(IETF、英語)
参考8:RFC 6333 Dual-Stack Lite Broadband Deployments Following IPv4 Exhaustion(IETF、英語)
参考9:RFC 7597 Mapping of Address and Port with Encapsulation (MAP-E)(IETF、英語)
参考11:Microsoft Entra application proxy overview(Microsoft、英語)