迷惑メールを開いてしまった!開いただけで感染する?操作別の確認と対処
迷惑メールを開いてしまっても、本文を表示しただけなら、多くの場合はすぐに感染するわけではありません。
危険度は、そのあと画像を表示したか、リンクを開いたか、添付ファイルを開いて「コンテンツの有効化」を押したかで大きく変わります。
この記事では、操作ごとの危険度と、今すぐ確かめることを図で整理します。

この記事は以下のような人におすすめ!
- 迷惑メールを開いてしまい感染が不安な人
- 添付ファイルやリンクを開いてしまった人
- 自分で終えてよいか相談すべきか迷う人
本記事はプロモーション(アフィリエイト広告)を含みます。
迷惑メールを開いただけで感染するのか
1-1. 開いただけでは多くの場合プログラムは動かない
結論から言うと、迷惑メールを開いて本文を読んだだけで、すぐにウイルスに感染することは多くありません。
メールを開くという操作は、メールソフトが文字や画像を画面に表示しているだけで、添付されたプログラムを実行しているわけではないからです。
攻撃の手口をまとめたMITRE ATT&CKも、悪意のあるファイルを使う攻撃は、利用者がそのファイルを開くことで初めてコードが実行されると説明しています(参考4)。
つまり攻撃者にとっては、受信者に「もう一歩」操作をさせることが目標になります。
次の図は、迷惑メールを受け取ってから被害につながるまでを、受信者の操作ごとの段階に分けたものです。
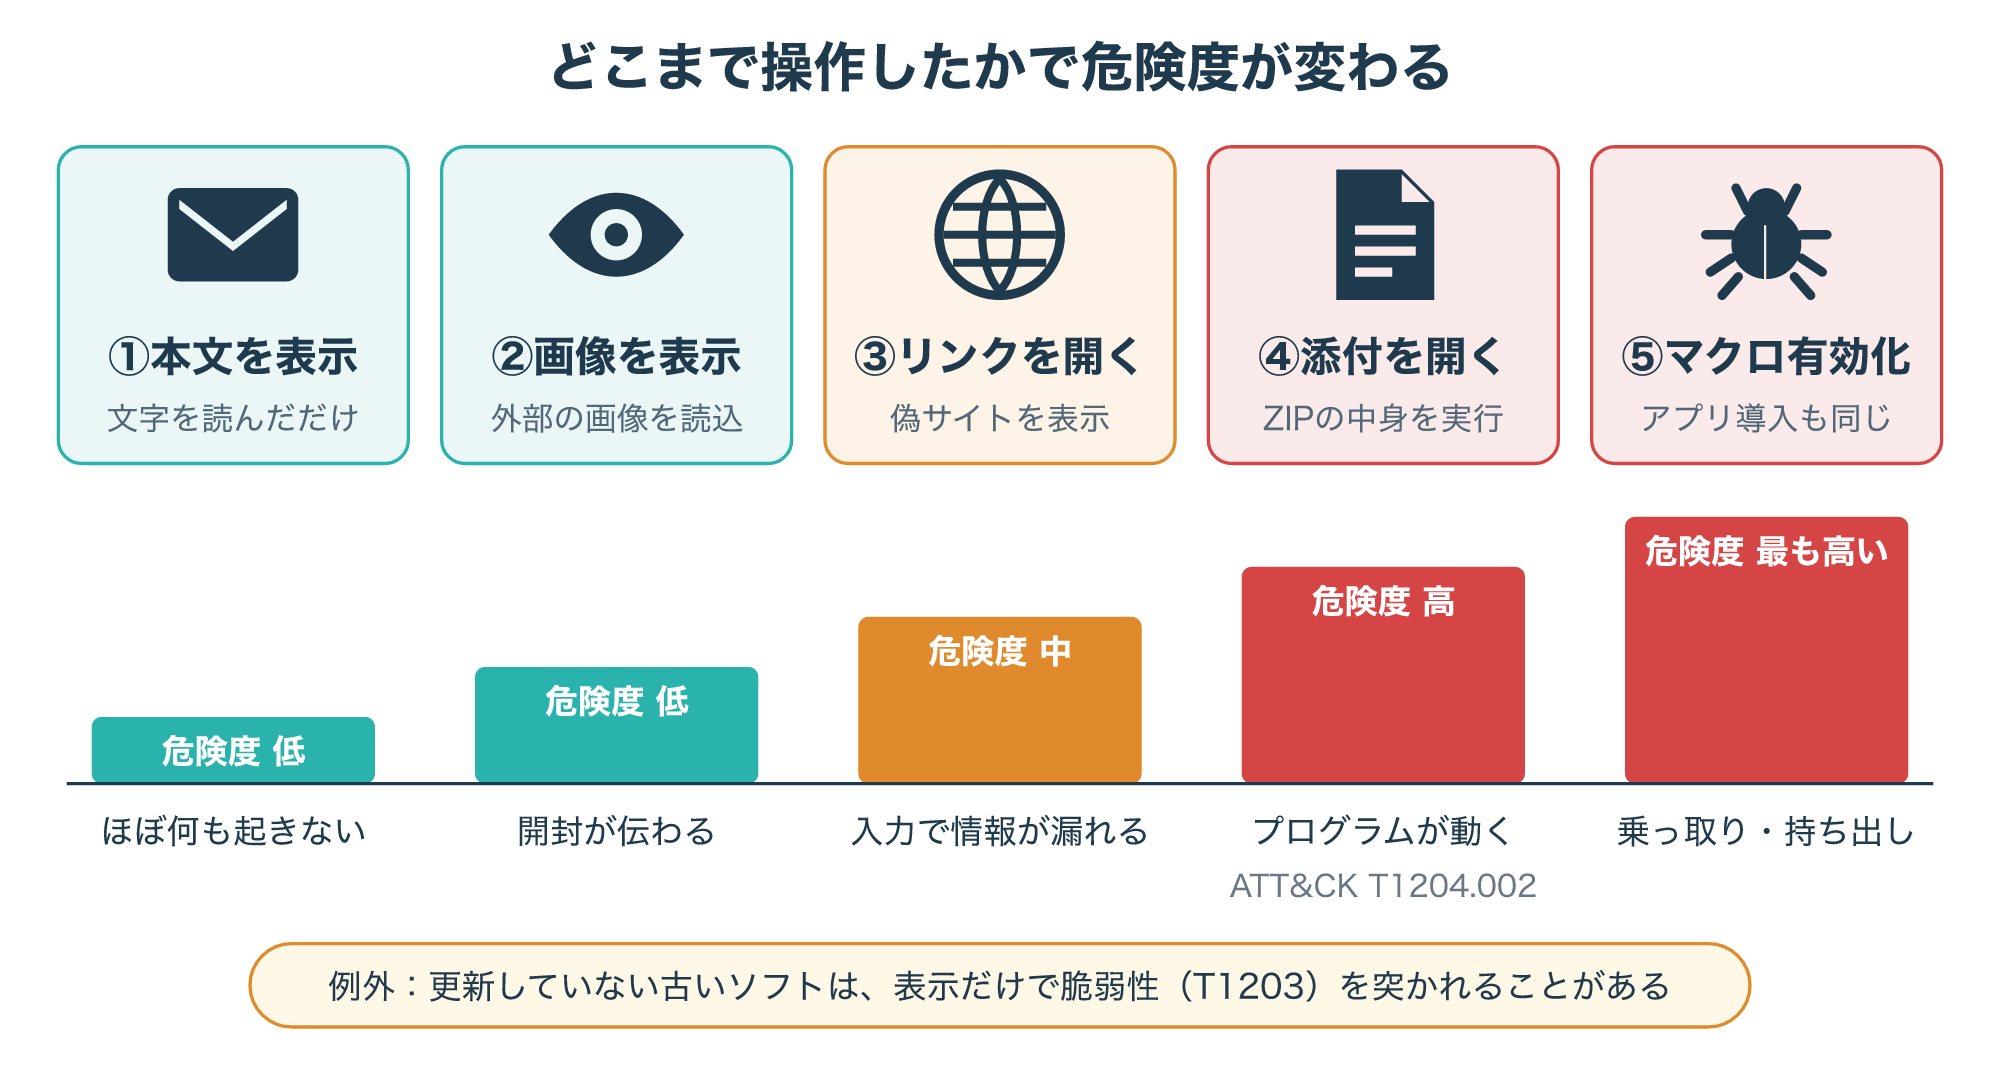
図の左側の段階、つまり本文や画像を表示しただけで止まっていれば、多くは大きな被害にはなりません。
一方、右側の「添付ファイルを開いた」「マクロを有効にした」「アプリを入れた」まで進んでいると、端末の中でプログラムが動いた可能性を考える必要があります。
まずは落ち着いて、自分がどの段階まで操作したかを思い出すところから始めましょう。
思い出せない場合は、メールソフトでそのメールを開き直さず、件名と受信日時だけを確かめておくと安全です。
1-2. 例外は古いソフトの脆弱性を突かれる場合
「開いただけでは動かない」には、大切な例外があります。
それは、メールソフトそのものに、まだ修正されていない脆弱性(ソフトの欠陥)が残っている場合です。
メールソフトの欠陥を突く作りのメールなら、リンクも添付も開かず、本文を表示しただけで攻撃が動く可能性があります。
MITRE ATT&CKは、利用者が使うアプリの脆弱性を突いてコードを実行させる手口を「クライアント実行のための悪用(T1203)」として整理しています。
同じ考え方は、このあとの段階にも当てはまります。
リンクを開いた段階(2-2)では、古いブラウザの脆弱性を突かれると、ページを表示しただけで追加の操作なしに攻撃が動くことが多いとされています。
添付を開いた段階(2-3)では、WordやExcelなどの古い版の脆弱性を突かれると、文書を開くことで攻撃が動くと説明されています(参考1)。
こうした攻撃の多くは、すでに公開されている修正プログラムを当てていない端末を狙います。
IPAも、パソコンやスマホのOSや各種ソフトに修正プログラムを適用し、最新の版に更新するよう呼びかけています(参考9)。
普段からOSやメールアプリ、ブラウザの自動更新を有効にしていれば、「開いただけで感染する」状況はかなり起きにくくなります。
逆に、サポートが終わった古いOSや、何年も更新していないアプリでメールを読んでいる場合は、開いただけでも危険が残る点を覚えておいてください。
今回のメールを開いた端末で、更新が止まっていないかを3章の手順で確かめましょう。
1-3. 画像を表示すると開封したことが送信者に伝わる
開いただけで起きることとして、もう1つ知っておきたいのが、画像を通じて開封が送信者に伝わる仕組みです。
HTML形式のメールには、外部のサーバーに置いた画像を読み込ませる指定を書けます。
メールソフトがその画像を取りに行くと、送信者のサーバーには「いつ、どのIPアドレスから、どのメールの画像が読まれたか」が記録されます。
次の図は、目に見えないほど小さな画像で開封が記録される流れを、説明用のアドレスで示したものです。
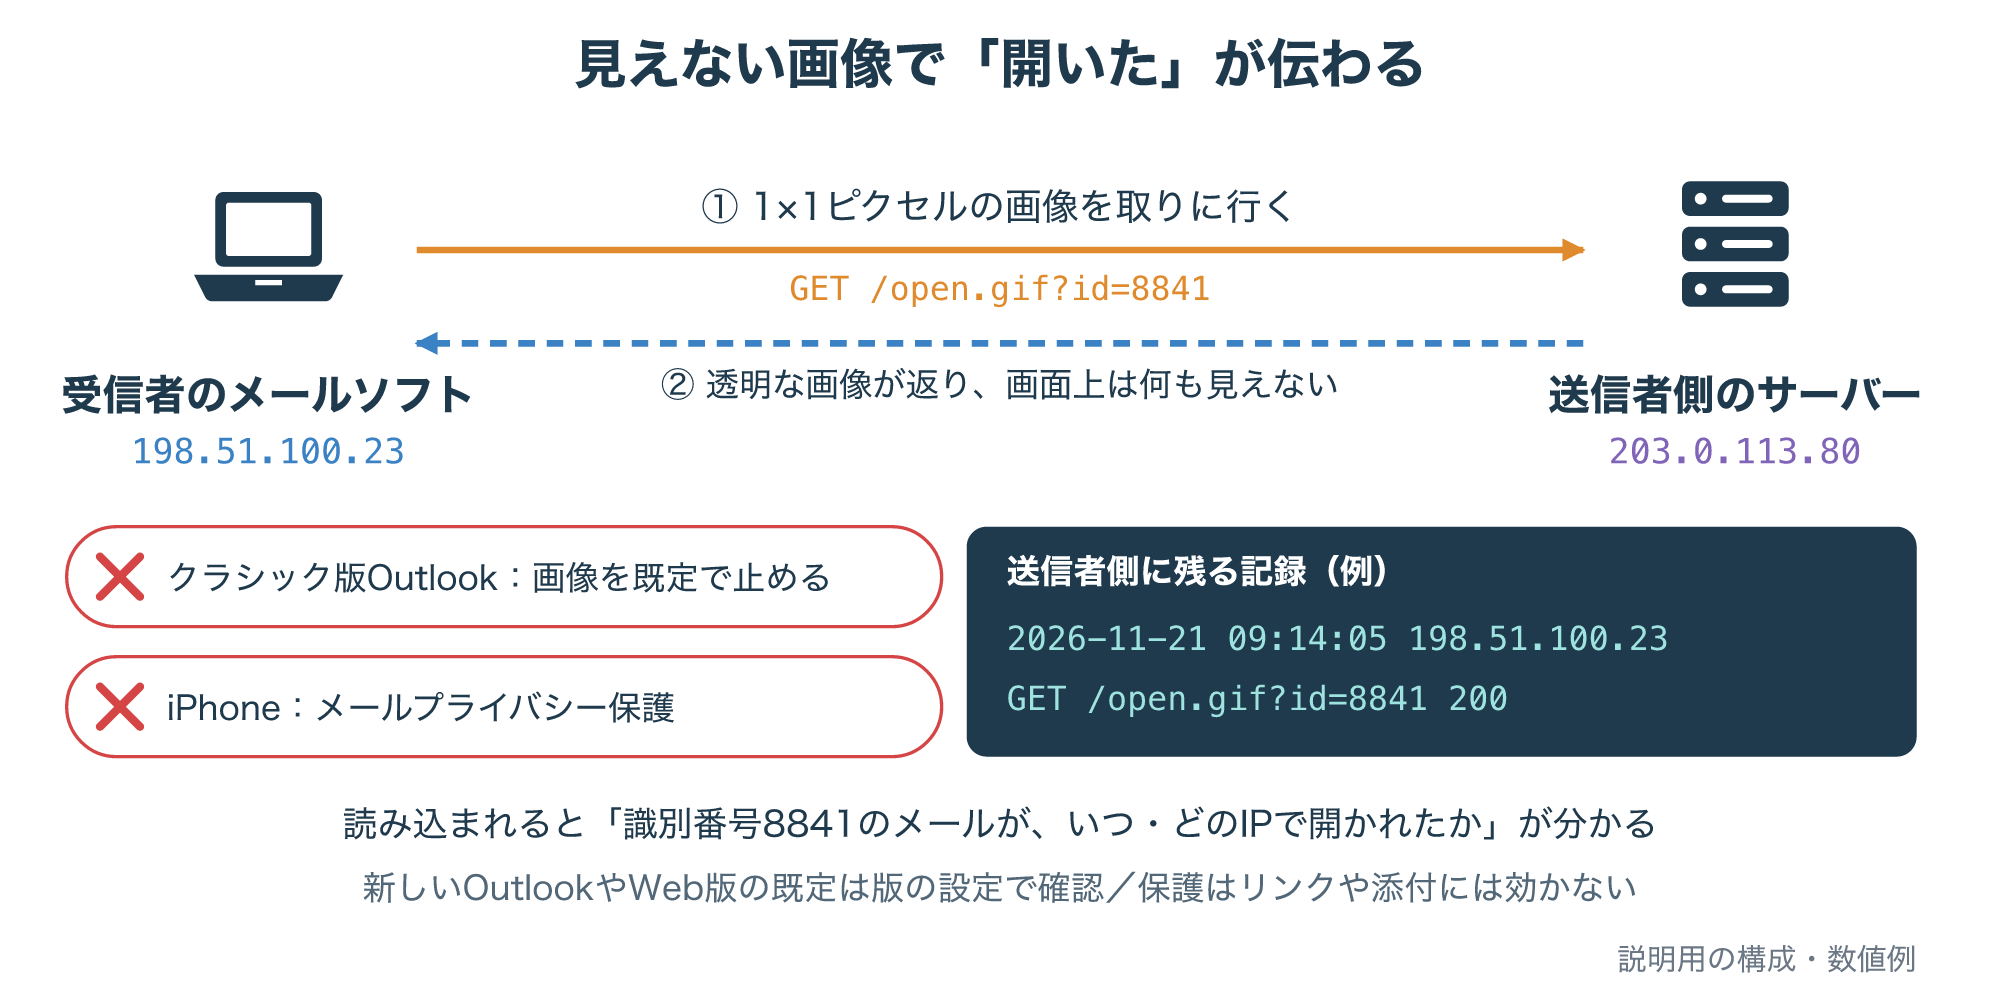
Microsoftは、クラシック版のOutlookは既定でインターネットからの画像の自動ダウンロードをブロックしており、その利点の1つとして、開封を送信者に知らせる目に見えない画像(トラッキングピクセル)を避けられることを挙げています(参考2)。
この説明はクラシック版のページのもので、新しいOutlookやWeb版の既定の動きは確認できていないため、使っている版の設定を確かめてください。
iPhoneの「メール」アプリでは、「メールプライバシー保護」をオンにすると、IPアドレスが隠され、送信者はメールが開かれたかどうかを確認しにくくなります。
ただし、この機能はリンクや添付ファイルには適用されないと説明されています(参考3)。
開封が伝わっても、それだけで端末が乗っ取られるわけではありません。
ただ、送信者に「このアドレスは使われていて、メールが読まれた」と知られる可能性があるため、迷惑メールの画像は表示しない設定にしておくのが無難です。
操作ごとに変わる危険度と起き得ること
2-1. 本文を読んだ・画像を表示しただけの場合
ここからは、自分がした操作ごとに、何が起き得るかを順番に見ていきます。
本文を読んだだけ、または画像を表示しただけで、リンクも添付ファイルも開いていない場合は、1章で見たとおり危険度は低い段階です。
この段階でやることは、多くありません。
まず、そのメールに返信しないことです。
「配信停止はこちら」といったリンクや、返信を求める文面もありますが、反応すると送信者にアドレスが使われていると知らせることになりかねません。
次に、メールソフトの迷惑メール報告の機能があれば使います。
個人のアドレスで表示しただけなら、そのあとメールを削除してかまいません。
最後に、メールを開いた端末のOSやメールアプリが最新かを確かめておけば、この段階の対処としては十分なことが多いです。
会社のメールアドレスに届いた場合は、削除する前に社内の報告窓口へ転送するよう決められていることがあるので、社内のルールを先に確認しましょう。
英国のNCSC(国家サイバーセキュリティセンター)も、不審なメールを報告しやすい仕組みが、組織にとって攻撃の早期警報になると説明しています(参考15)。
2-2. リンクを開いた場合はその先で何をしたかが分かれ目
メールのリンクを開いてしまった場合は、開いたページで何をしたかによって危険度が大きく分かれます。
次の図は、リンクを開いたあとの行動ごとに、起き得ることと最初の対処を示したものです。
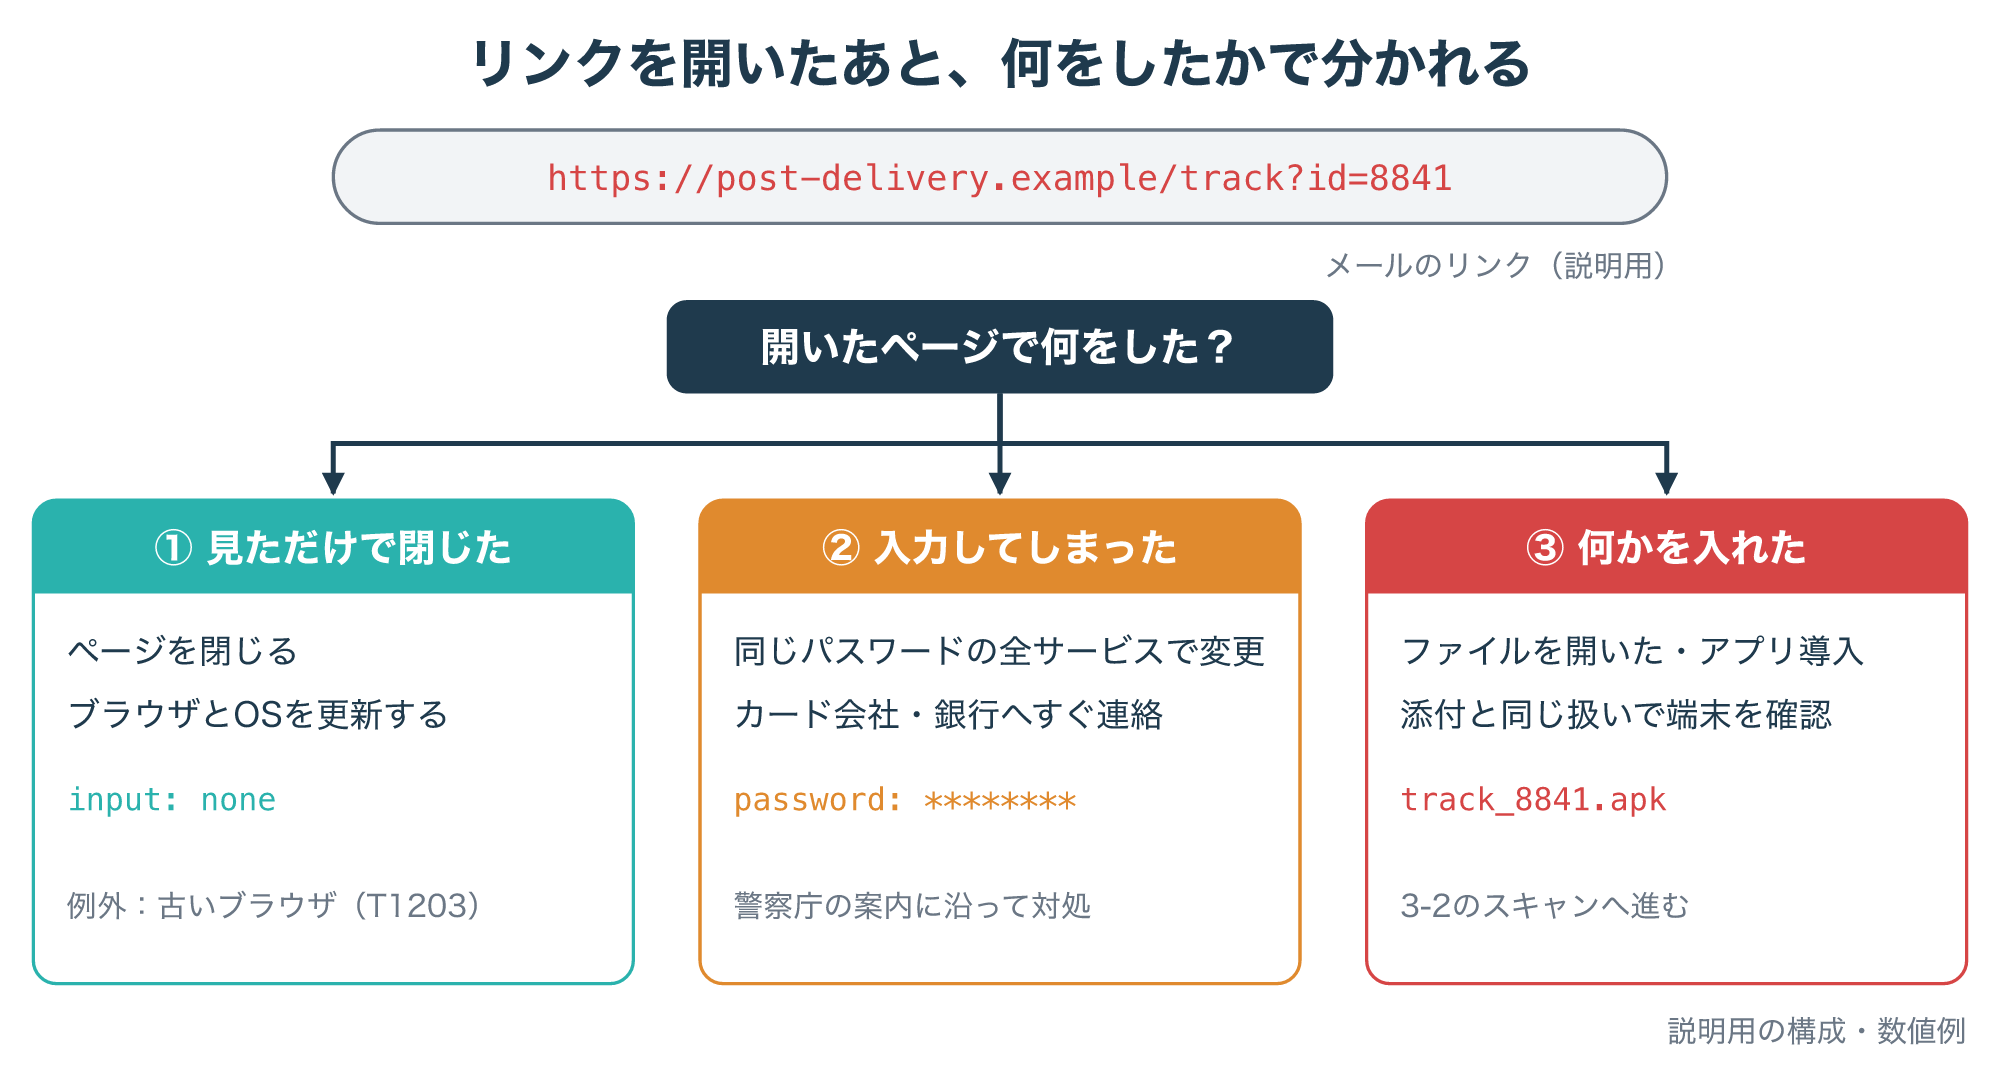
ページを見ただけで何も入力せず、何もダウンロードしていなければ、ブラウザを閉じ、ブラウザとOSが最新かを確かめれば多くの場合は大丈夫です。
ただし、1-2で見たように、更新していない古いブラウザで攻撃者のページを開いた場合は、表示しただけでも攻撃が動くことがある点は覚えておいてください(参考1)。
IDやパスワードを入力してしまった場合、警察庁は、同じIDやパスワードを使っている全てのサービスで、速やかにパスワードを変更するよう案内しています。
カード番号を入力した場合はカード会社へ、ネットバンキングの情報を入力した場合は金融機関へ、すぐに連絡して相談してください(参考11)。
ページから何かをダウンロードして開いた場合や、アプリを入れるよう求められて入れてしまった場合は、次の2-3・2-4と同じく、端末の中でプログラムが動いた可能性を考えます。
偽サイトに入力してしまったあとの詳しい対処は、次の記事でまとめています。
2-3. 添付ファイルを開いた場合はファイルの種類を確かめる
添付ファイルを開いてしまった場合は、まずそのファイルの種類(拡張子)を確かめます。
MITRE ATT&CKは、攻撃に使われるファイルとして、.doc、.xls、.pdf、.rtf、.exe、.scr、.lnk、.iso などを挙げています。
見慣れた名前に見せかけたり、ファイルにパスワードをかけて開き方を本文で教えたりして、受信者に開かせる工夫もあるとされています(参考4)。
次の図は、添付ファイルの名前の例と、Outlookでの扱い、開いたときの危険度を並べたものです。
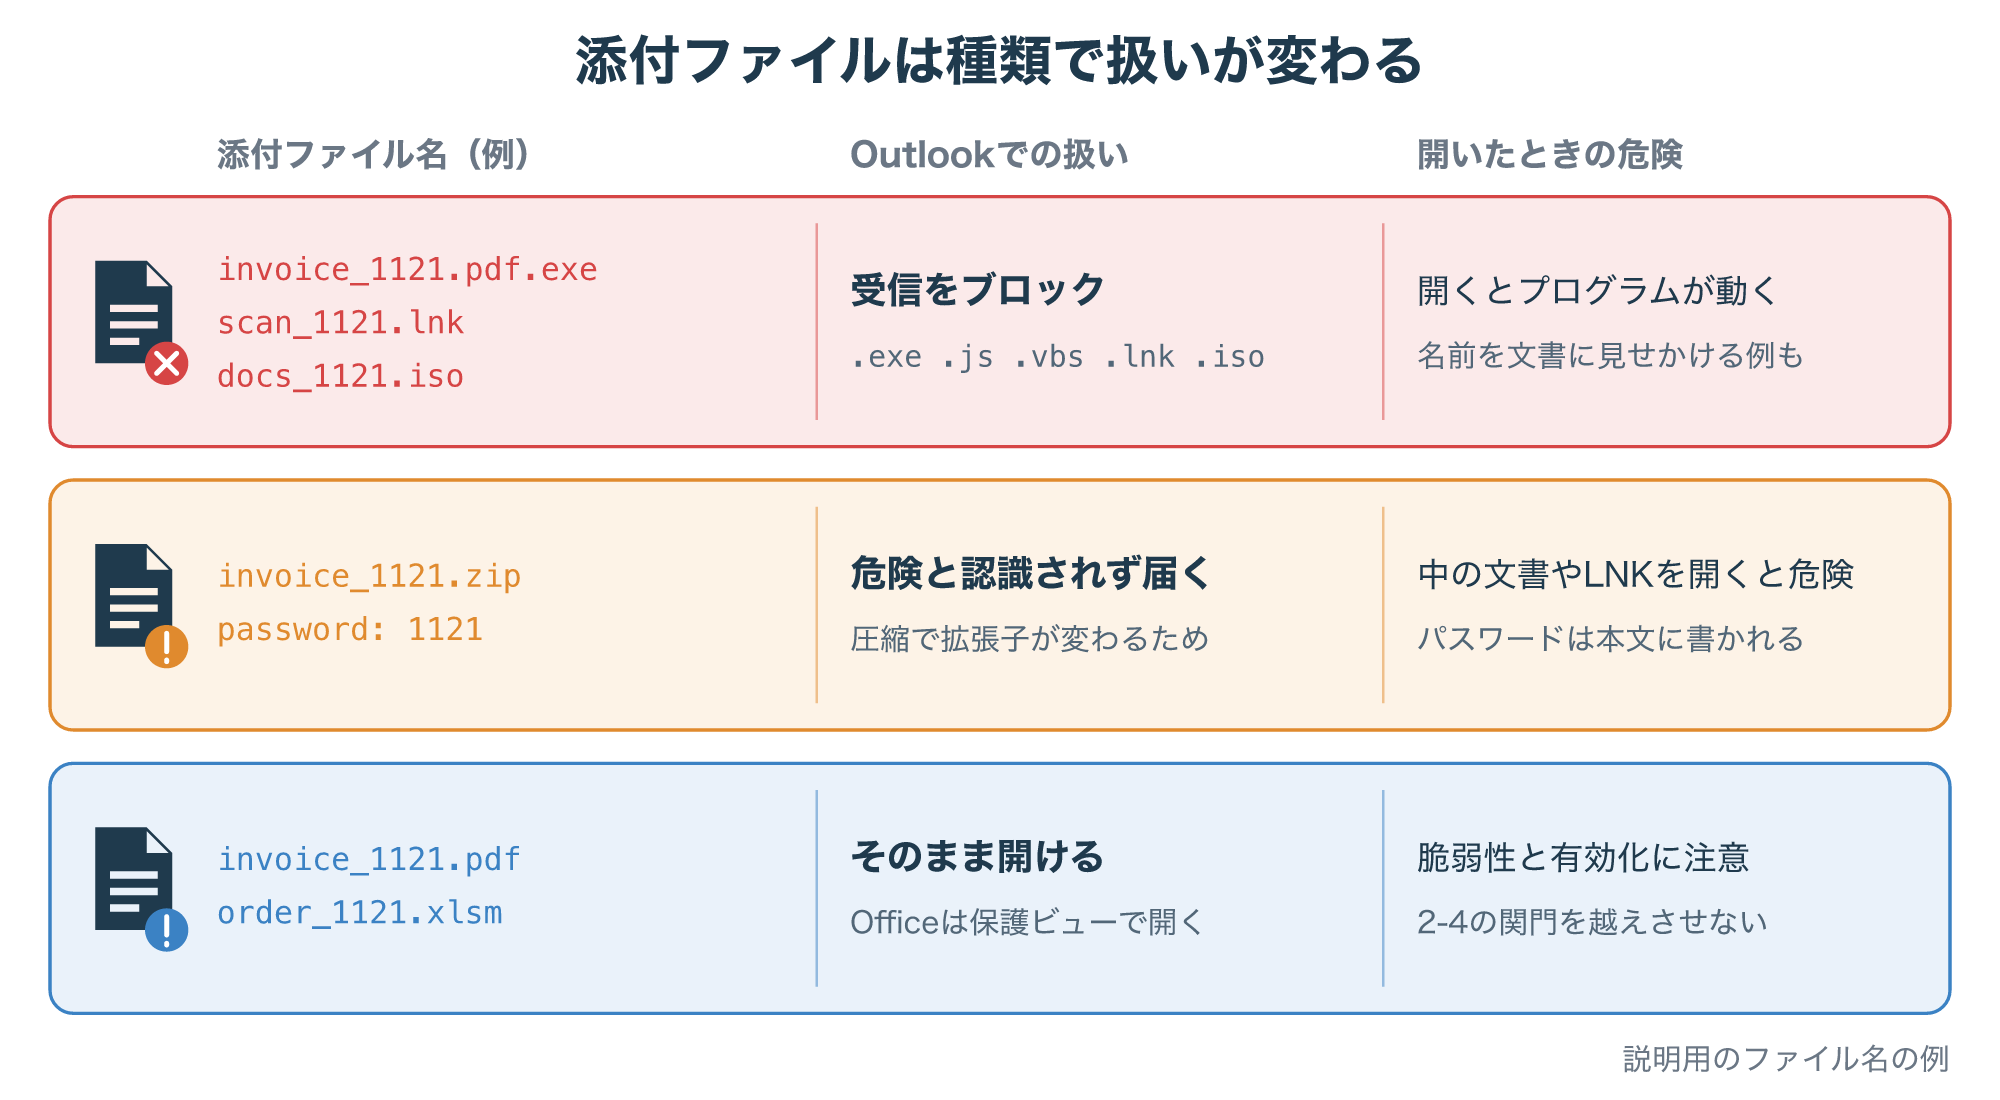
Microsoftによると、Outlookはウイルス対策として、.exe などの特定の種類のファイルを添付ファイルとして送受信できないようにブロックしています。
ブロックの対象には、.js、.vbs、.bat、.cmd、.hta、.lnk、.iso、.scr、.ps1、.msi などが含まれます。
一方で、ZIPのような圧縮ファイルは拡張子が変わるため、Outlookは危険なファイルとして認識せず、ブロックしないと説明されています(参考5)。
JPCERT/CCは、Emotetというマルウェアが、マクロ付きのExcelやWordのファイルを、パスワード付きのZIPにしてメールに添付する形で配られていたと報告しています。
ショートカット(LNK)ファイルや、それを入れたパスワード付きZIPを添付する例も観測されています(参考6)。
ZIPを開いて中のファイル一覧を見ただけなのか、中のファイルをダブルクリックしたのかで、危険度は変わります。
中のファイルを開いた覚えがある場合は、そのファイルの拡張子と、開いたときに何が表示されたかをメモしておきましょう。
2-4. マクロを有効にした・アプリやプロファイルを入れた場合
いちばん注意が必要なのは、添付の文書を開いたあとに「編集を有効にする」や「コンテンツの有効化」を押した場合です。
WordやExcelには、メールの添付ファイルなどインターネットから来たファイルを、保護ビュー(読み取り専用の状態)で開く仕組みがあります(参考8)。
Microsoftは、VBAマクロは攻撃者がマルウェアやランサムウェアを送り込むためによく使う方法だと説明しています。
そのためWindows版のOfficeでは、インターネットから来たファイルのマクロを既定でブロックし、「セキュリティリスク」という帯を表示するように変わりました。
この判定には、Windowsがダウンロードしたファイルやメールの添付ファイルに付ける「Mark of the Web」という印が使われます。
なお、この印はNTFS形式で保存されたファイルにだけ付き、FAT32形式の機器に保存したファイルには付かないと説明されています。
では、なぜ「コンテンツの有効化」を押せてしまうことがあるのでしょうか。
印が付いていないファイルは、この既定のブロックの対象になりません。
その場合は従来どおり、マクロが無効になったという帯と「コンテンツの有効化」のボタンが表示され、押すとマクロが動きます。
FAT32形式のUSBメモリに保存し直したファイルなどがこれにあたり、「信頼できる場所」に置いたファイルは、帯もボタンも出ずにマクロが有効のまま開きます(参考7)。
このあとの図では、下段の「すり抜け」がこうした場面にあたります。
次の図は、添付の文書を開いてからマクロが動くまでに通る関門と、攻撃者がどこを越えさせようとするかを示したものです。
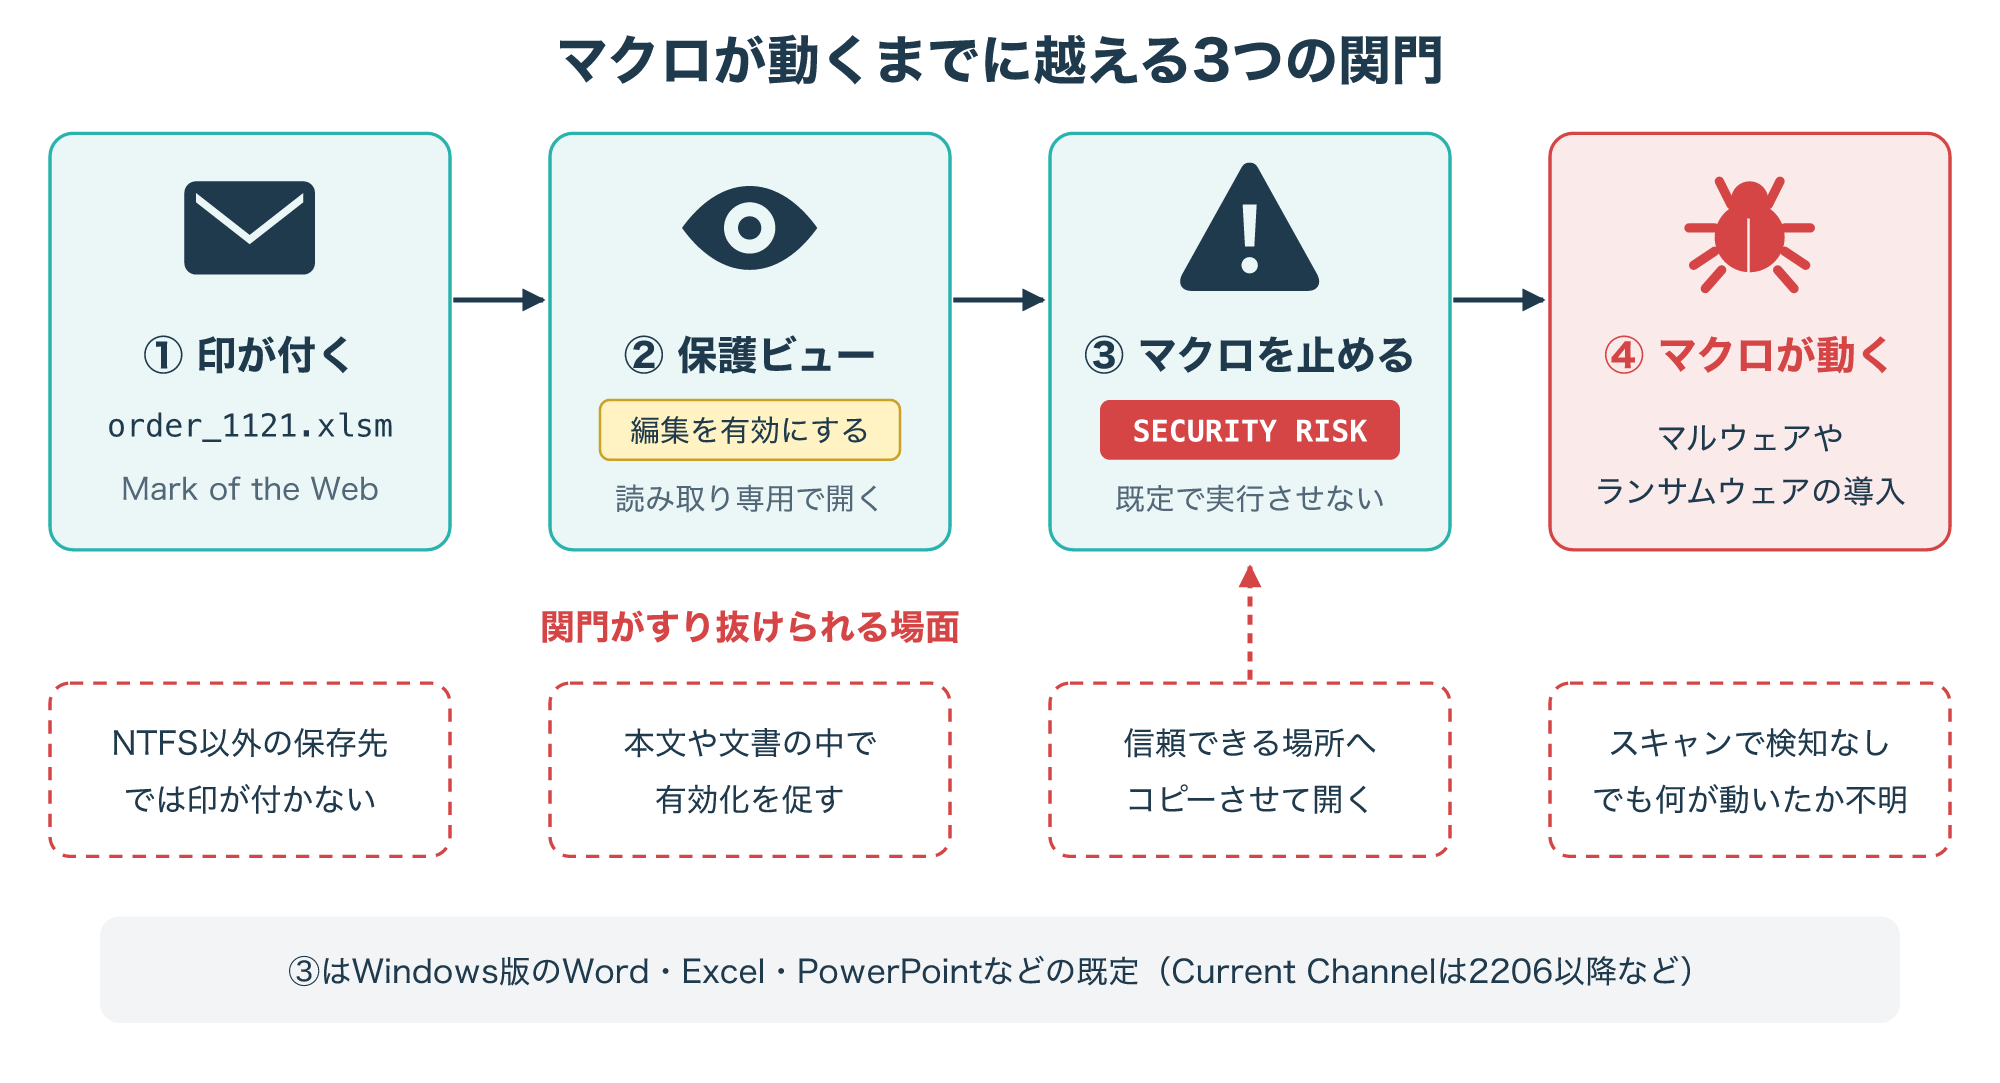
JPCERT/CCは、メールの本文で添付ファイルを開くよう促し、ファイルの中ではマクロを実行するよう促す文面が使われていたと報告しています。
Officeで「信頼できる場所」として登録されているようなフォルダへファイルをコピーしてから開くよう促し、警告を出さずにマクロを動かそうとする手口も確認されています(参考6)。
スマホの場合は、メールやSMSから誘導されたサイトで、アプリや構成プロファイルを入れるよう急に求められるのが危険なサインです。
IPAは、iPhoneやiPadで構成プロファイルを入れる際は、提供元や内容の安全を確かめてから実施するよう注意を呼びかけています(参考9)。
会社から貸与されたパソコンやスマホでマクロを有効にした、アプリを入れたという場合は、ここから先の確認を自分だけで進めず、すぐに上司や情報システムの担当者へ報告してください。
この段階まで進んだ場合、ウイルス対策ソフトのスキャンで何も見つからなくても、マクロが動いたあとに端末の中で何が行われたのかまでは、自分では確かめにくくなります。
個人の端末で、パスワードの変更後も覚えのないログインが続く、何を持ち出されたのか説明が必要といった場合は、初期化する前に端末の調査を専門の会社へ相談する方法もあります。
▶ デジタルデータフォレンジックの調査内容を公式サイトで見る
迷惑メールを開いてしまった直後にやること
3-1. 何をしたかを記録し会社の端末なら先に報告する
操作の段階が分かったら、次は記録を残します。
あとで警察やカード会社、調査会社に相談するとき、いつ何をしたかが分かると話が早く進むからです。
次の図は、記録しておきたい項目を、説明用の例で示したものです。
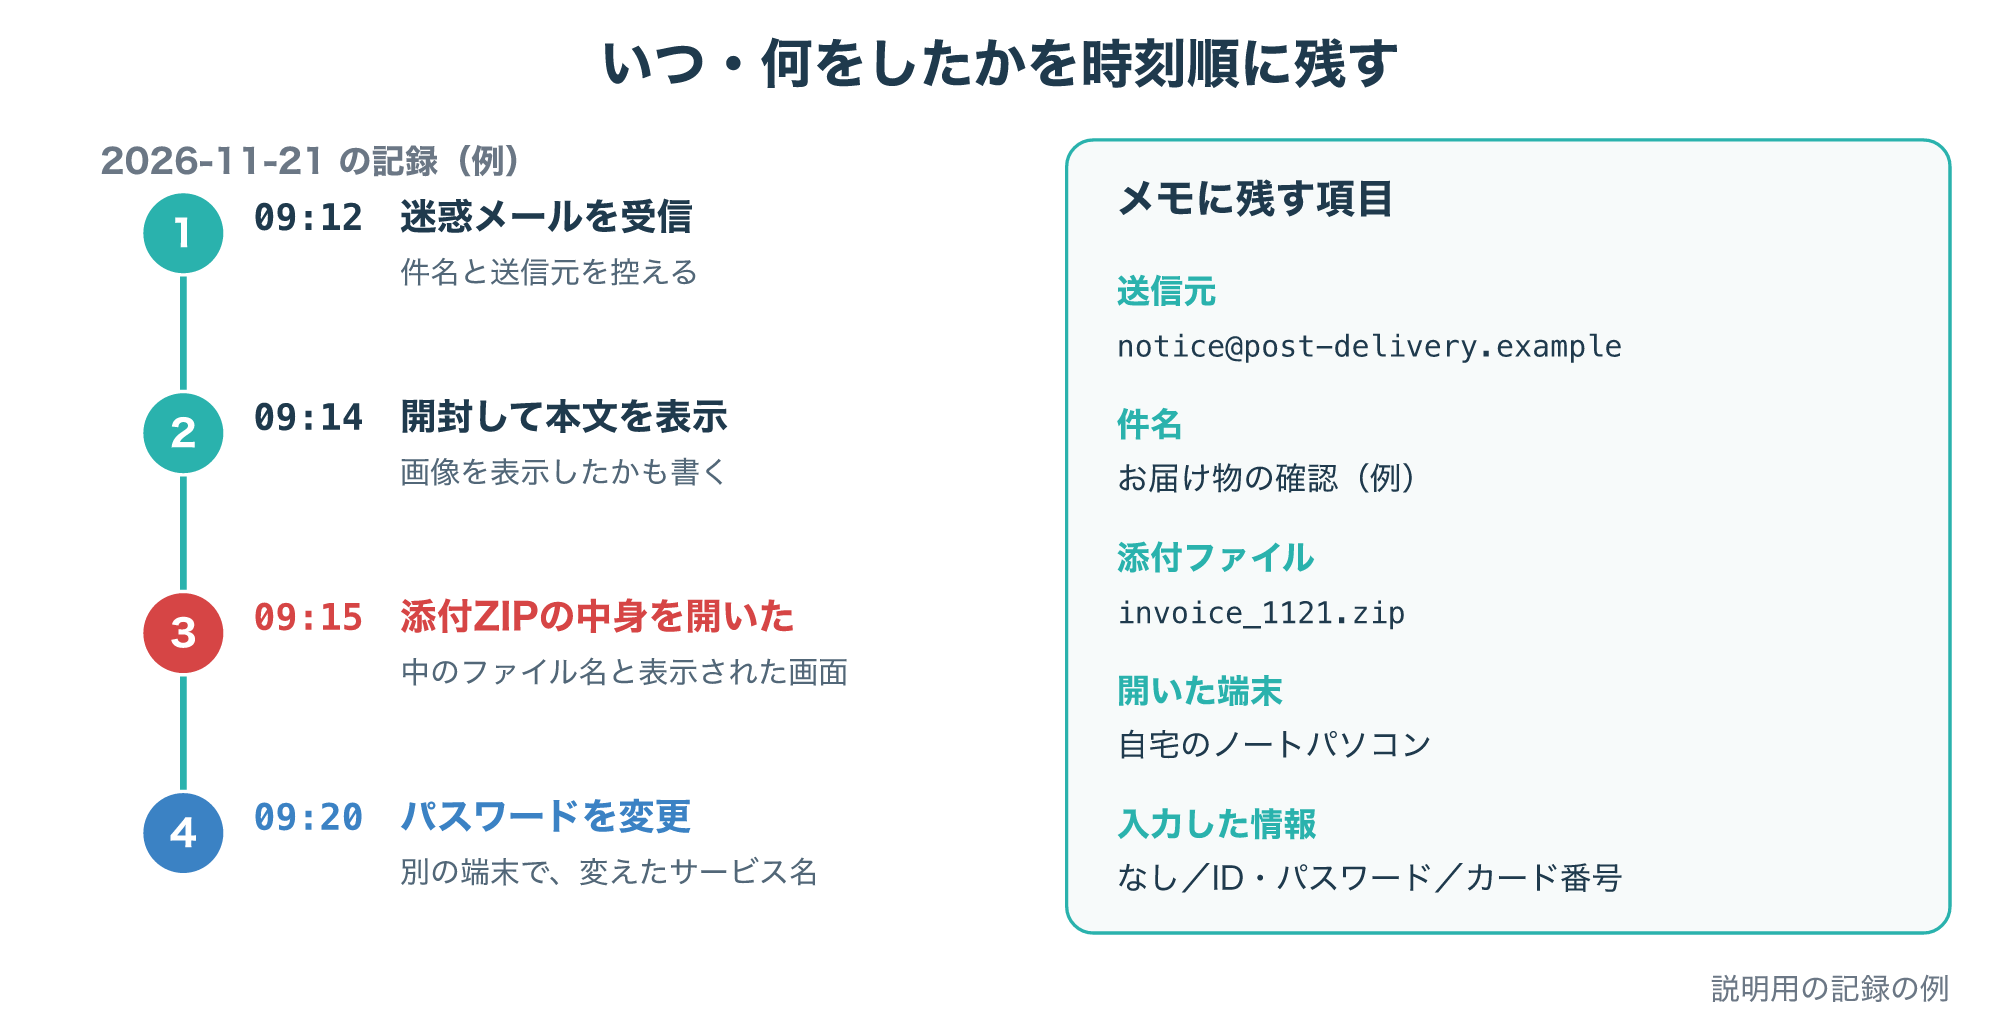
記録する項目は、メールを受け取った日時、送信元として表示された名前とアドレス、件名、自分がした操作とその時刻、開いた端末、入力した情報の種類です。
リンク先で入力した、添付を展開した、会社のアドレスに届いたという場合は、メールをすぐに削除せず、迷惑メールフォルダなどに残しておくと、あとで調べるときの手がかりになります。
本文や画像を表示しただけなら、2-1のとおり削除してかまいません。
警察庁も、不正アクセスの被害に遭った場合は、サービスを提供している会社などに速やかに連絡・相談するよう案内しています(参考12)。
勤務先のメールアドレスや会社の端末で開いた場合は、自分で削除や初期化をする前に、社内の報告窓口へ連絡してください。
NCSCは、不審なメールのリンクをクリックしてしまった人も、責められずに報告できる環境が大切だと説明しています。
報告が早いほど、組織は同じメールを受け取ったほかの人への注意や、被害の確認を早く始められます(参考15)。
「開いてしまった」と言い出しにくい気持ちは自然なものですが、会社の端末では、報告そのものが一番の対処になります。
3-2. 端末を最新にしてウイルス対策ソフトで確認する
次に、メールを開いた端末そのものを確かめます。
次の図は、パソコンとスマホで、それぞれ確かめることを並べたものです。
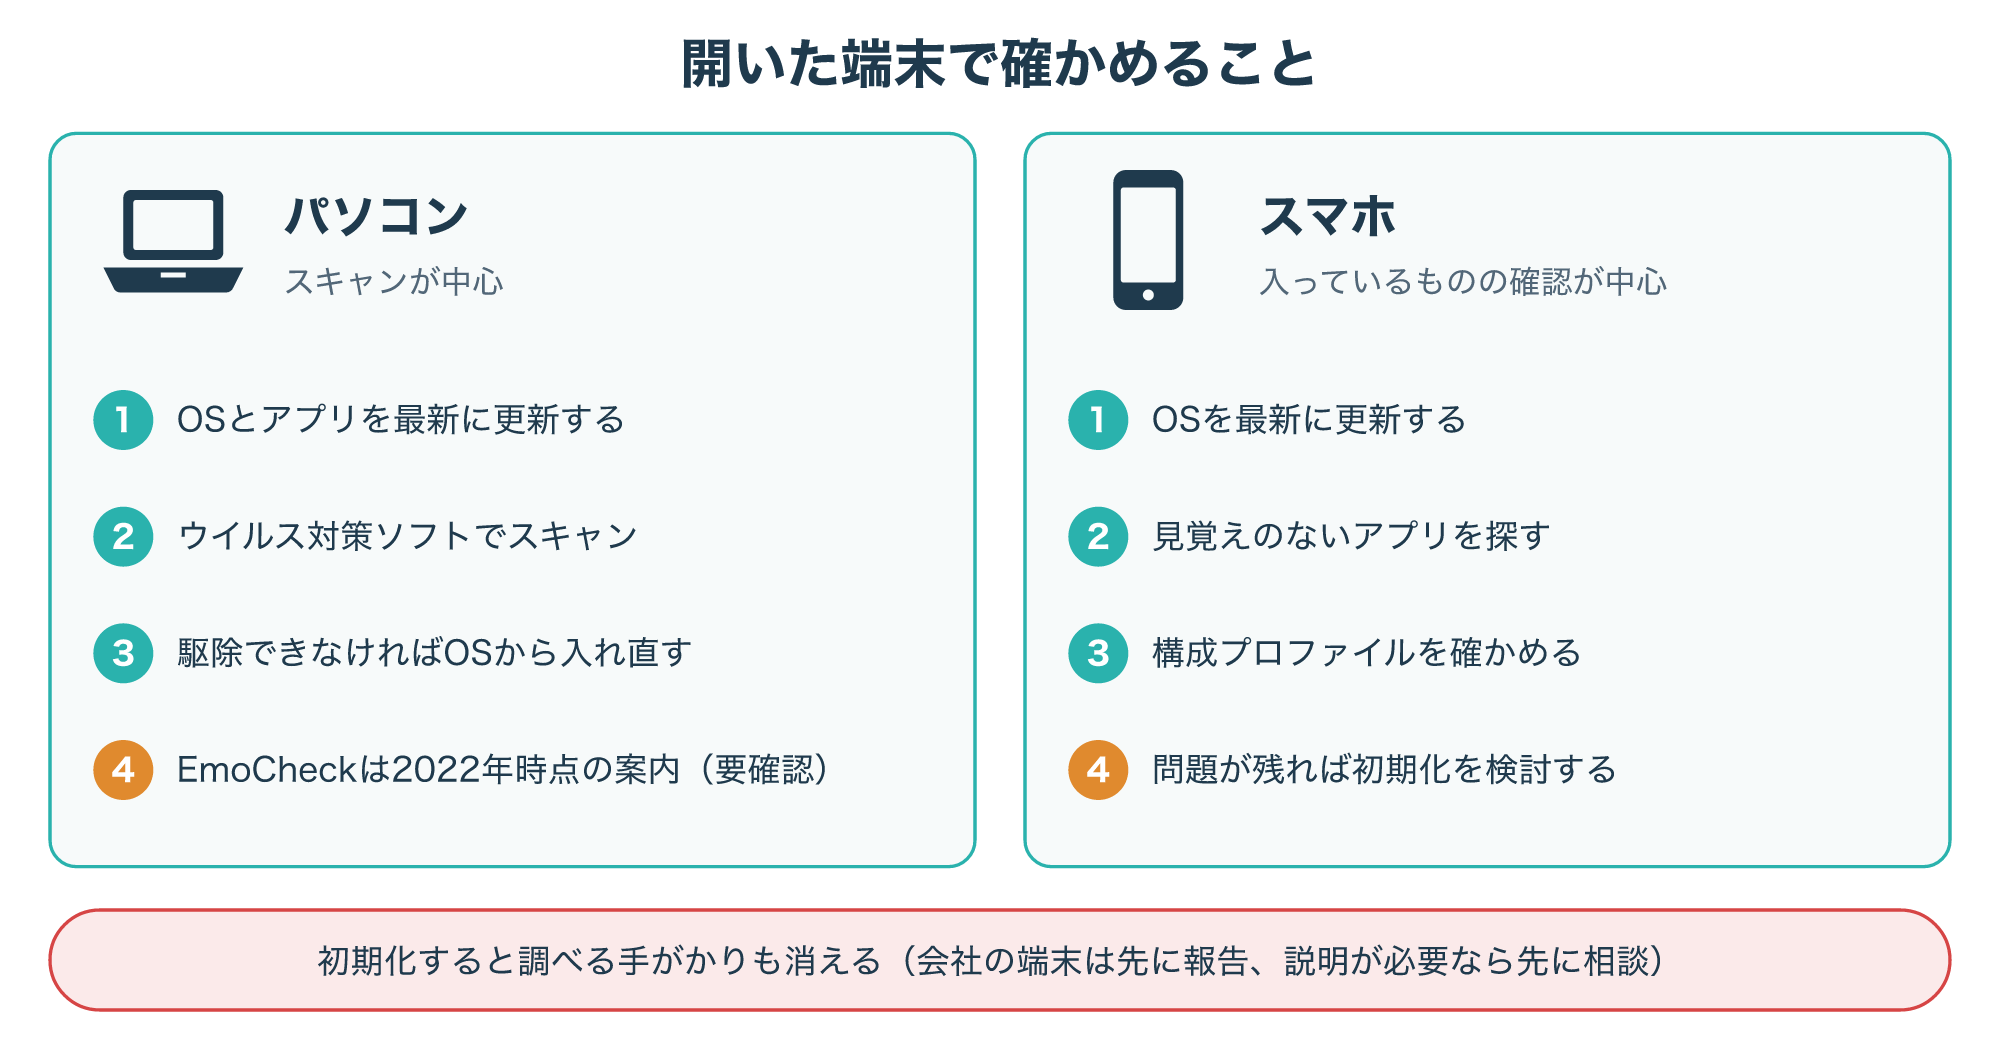
NCSCは、パソコンの感染を確かめるいちばん簡単な方法は、ウイルス対策ソフトでスキャンして何か見つかるかを見ることだとしています。
手順としては、端末とアプリを更新し、ウイルス対策ソフトでスキャンして、その指示に従うよう案内しています。
ウイルス対策ソフトで駆除できない場合は、OSから入れ直す必要があり、専門家の助けが要ることもあると説明されています。
スマホやタブレットは、パソコンと同じようにはウイルス対策ソフトで直せないことが多く、最も確実なのは初期化だとされています(参考10)。
ただし初期化をすると、何が起きたのかを調べる手がかりも消えてしまいます。
説明が必要になりそうな場合や、会社の端末の場合は、初期化の前に相談先を決めておきましょう。
Emotetについては、JPCERT/CCが2022年の注意喚起で、感染の有無を確かめるツール「EmoCheck」を案内していました。
同じ注意喚起では、当時の最新のEmoCheckでも検知できない場合があると報告されており、結果が「検知なし」でも絶対ではありません(参考6)。
現在も提供や更新が続いているかはこの記事では確認できていないため、使う場合はJPCERT/CCの最新の案内を確かめ、ウイルス対策ソフトのスキャンを基本にしてください。
パソコンのウイルスの確かめ方やEmotetの特徴は、次の記事でも解説しています。
3-3. パスワードやカード情報を入力していた場合
リンク先で何かを入力してしまっていた場合は、端末の確認と並行して、アカウントとお金の守りを急ぎます。
IDやパスワードを入力したなら、そのサービスだけでなく、同じパスワードを使い回している全てのサービスでパスワードを変更します。
攻撃者に先にパスワードを変えられてログインできない場合は、そのサービスを提供している会社へ連絡してください(参考12)。
カード番号を入力したならカード会社へ、ネットバンキングの情報なら金融機関へ連絡します。
警察庁は、不正送金やカードの不正利用の被害では、金融機関やカード会社が補償の制度や相談窓口を設けている場合があると説明しています(参考11)。
パスワードの変更は、メールを開いた端末ではなく、更新済みで普段から問題のない別の端末で行うと、入力を盗み見られる心配を減らせます。
変更したあとは、各サービスのログイン履歴や通知、カードの利用明細を数日おきに確かめ、覚えのない動きがないかを見ておきましょう。
2段階認証を設定できるサービスは、この機会に有効にしておくと、パスワードが漏れていたときの被害を抑えやすくなります。
入力した情報と、変更や連絡をした時刻も、3-1の記録に書き足しておくと、あとで経緯を説明するときに役立ちます。
送信元の偽装と感染を疑うサイン
4-1. 送信元の名前とアドレスは偽装できる
「知っている会社の名前だったから開いてしまった」という人は少なくありません。
実は、メールに表示される送信元の名前やアドレスは、送信者が自由に書き換えられます。
Fortinetは、メールの送信者は、差出人(From)や返信先(Reply-To)、件名、日付などの欄に好きな内容を入れられ、メールソフトはその内容をそのまま表示すると説明しています。
そのため、表示上の送信元と、実際にメールが送られてきた場所が違うことがあります。
次の図は、表示される送信元と、メールの内部に記録された情報の違いを、説明用の値で示したものです。
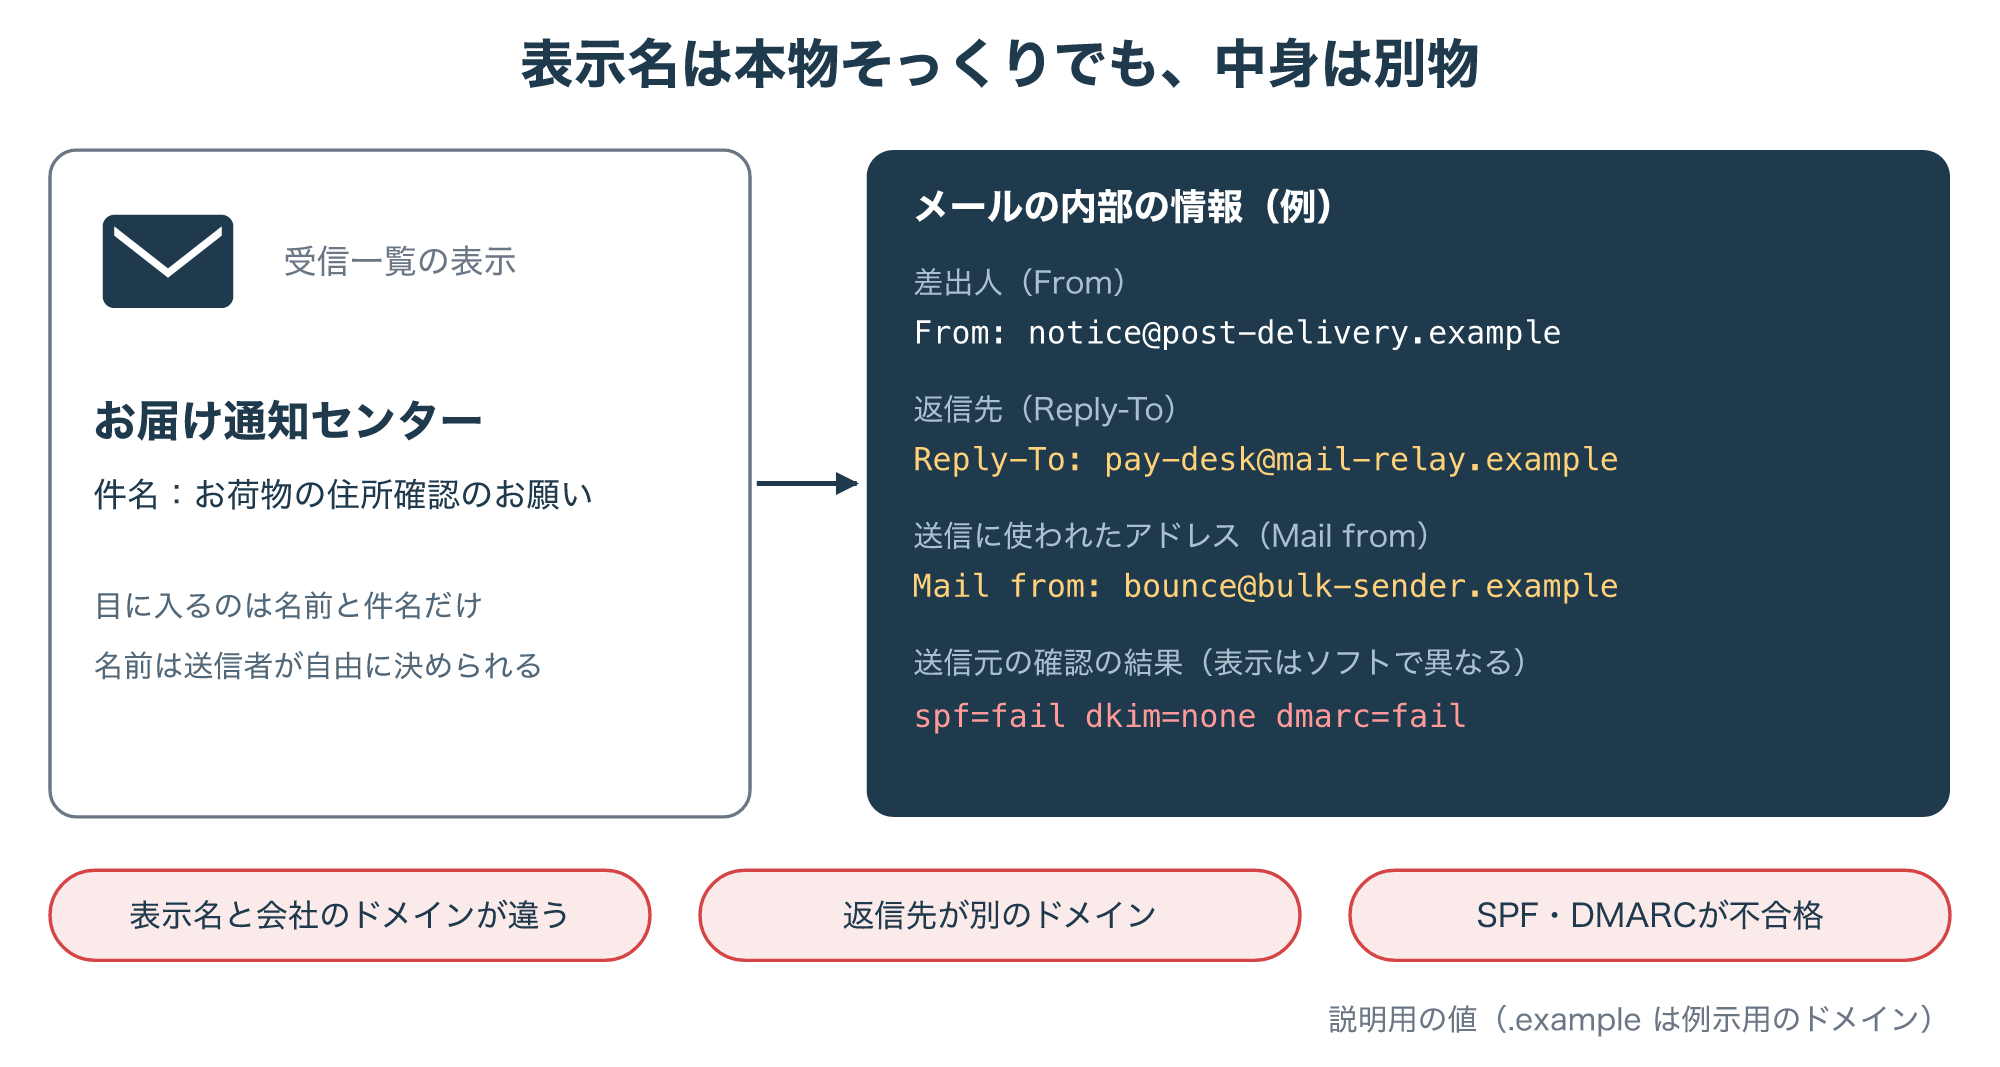
表示名とアドレスのドメインが合っていない、返信先が別のドメインになっているといった食い違いは、偽装を疑う手がかりになります。
送信元を確かめる仕組みとして、SPF・DKIM・DMARCがあり、これらの確認に合格しないメールは拒否されることがあるとFortinetは説明しています(参考13)。
ただし、確認の結果をどこで見られるかはメールソフトによって違い、合格していても安全とは限りません。
送信元の表示に頼らず、心当たりのない連絡は、公式アプリやブックマークした公式サイトから自分で確かめるのが確実です。
4-2. 感染を疑うサインと様子を見る期間
端末の確認で何も見つからなかった場合でも、しばらくは様子を見ておきましょう。
NCSCは、ウイルス対策ソフトがない場合の感染のサインとして、次のような例を挙げています(参考10)。
- 端末の動きが遅い、勝手に再起動する、アプリが勝手に閉じたり開いたりする
- 見覚えのないアプリから、予想しない操作を求めるポップアップが出る
- 知人から「あなたから怪しいメールが届いた」と言われる
このほか、パスワードを変えたのに覚えのないログインの通知が届く、送った覚えのないメールが送信済みフォルダにある、といった変化も見逃さないようにしましょう。
こうしたサインが出た場合は、2-4や3-2の段階に戻って、端末の確認や相談を進めます。
特に、知人へ自分の名前で怪しいメールが送られている場合は、自分のメールアカウントや端末が使われているおそれがあります。
JPCERT/CCも2022年の注意喚起で、自組織の職員をかたるメールが送られている場合は、関係者で状況を整理したうえで、当時のEmoCheckなどを参考に感染の有無を確かめるよう勧めていました(参考6)。
様子を見る期間に決まった長さはありませんが、少なくとも明細や通知を何度か確かめ、変化がないかを見ておくと判断しやすくなります。
自分で終えてよい場合と調査を相談する場合
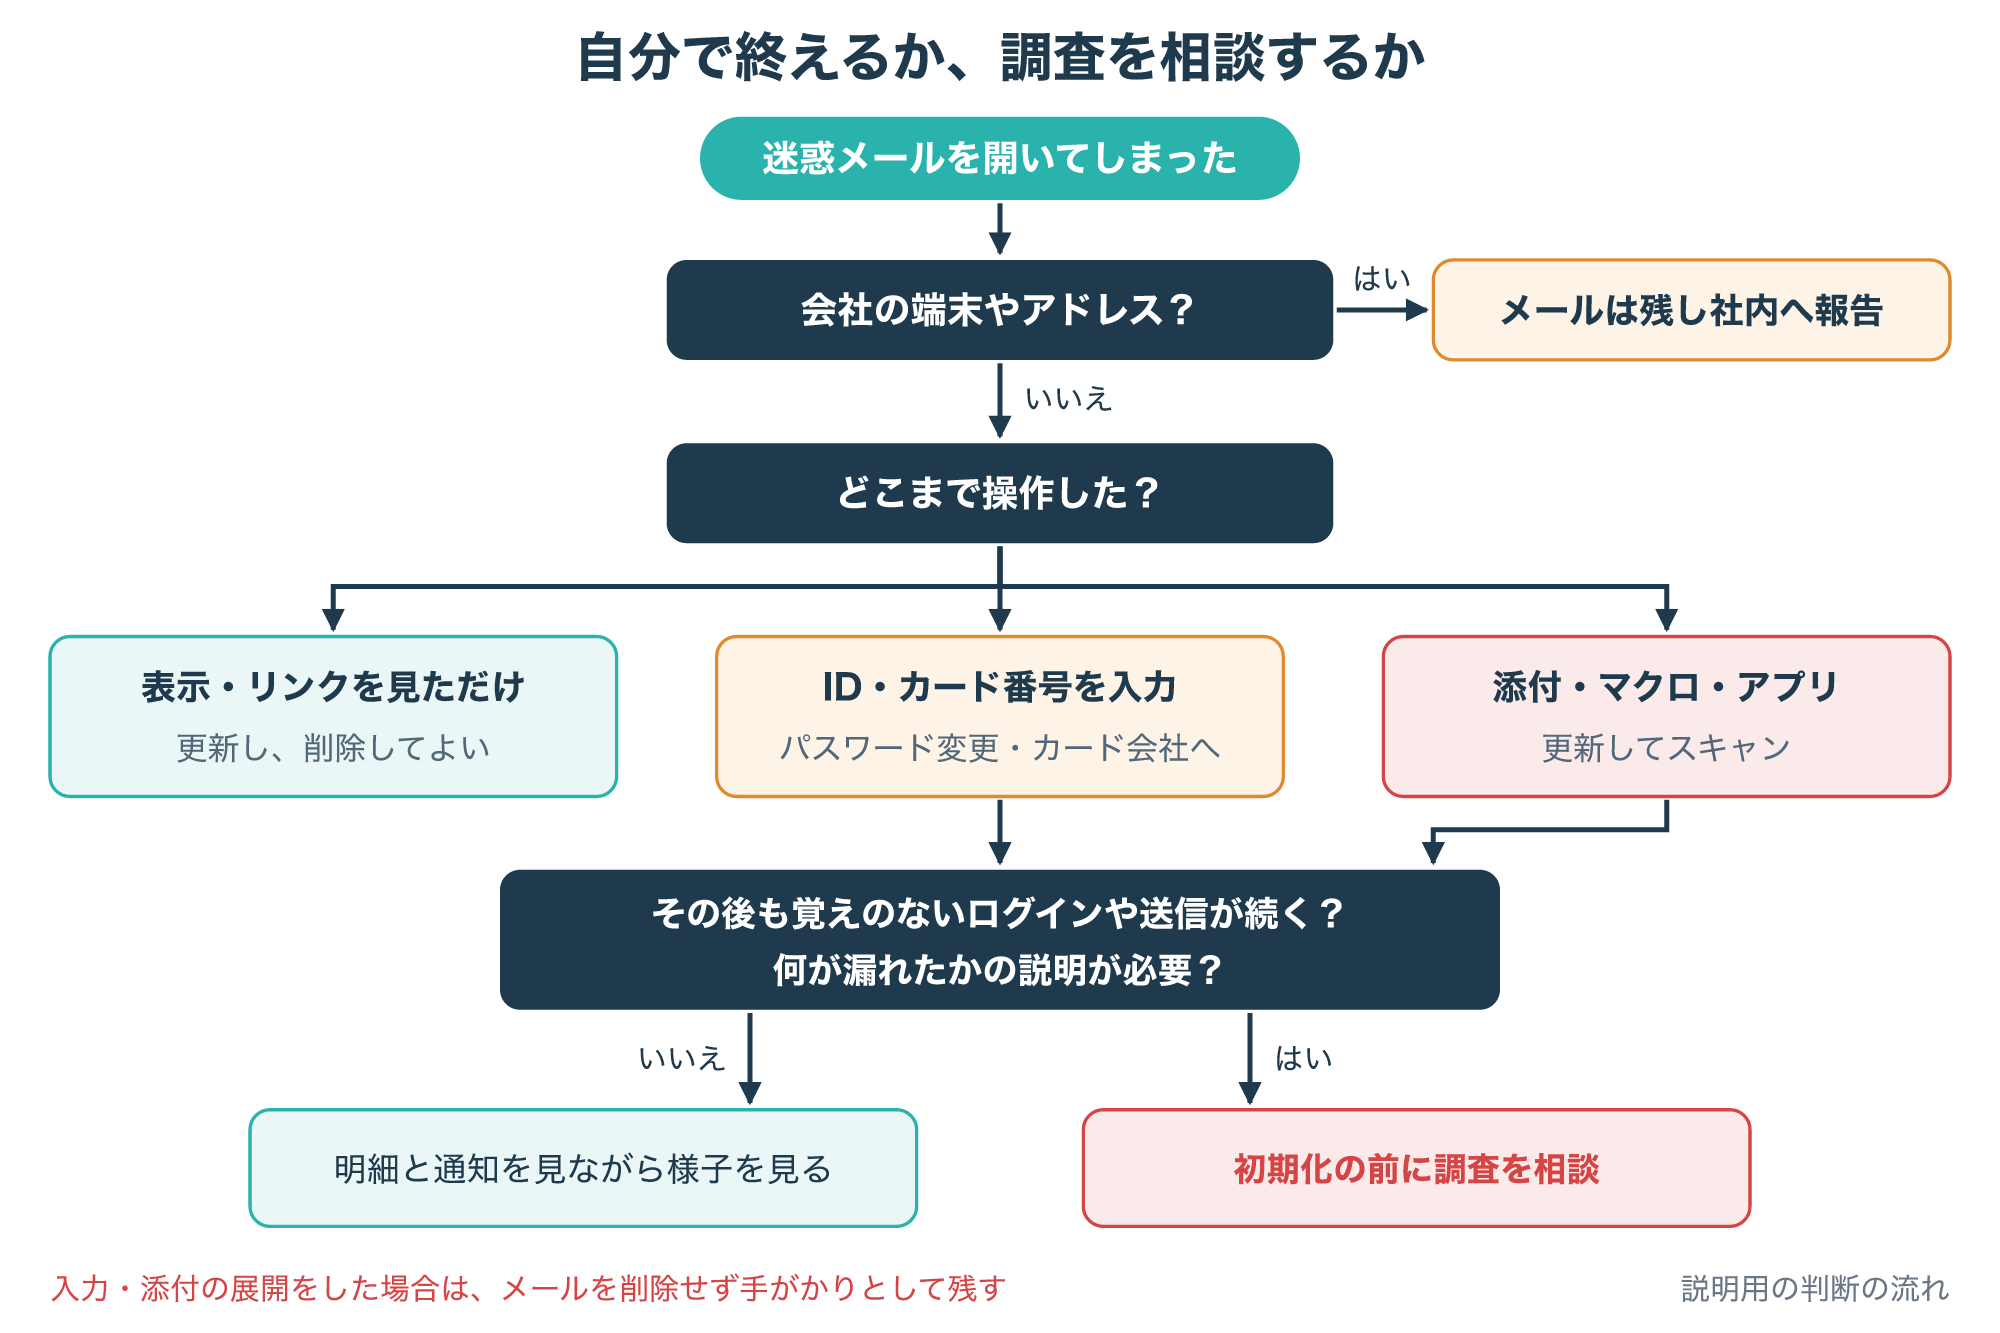
5-1. 操作の段階と端末の様子で判断する
ここまでの内容を、自分で対処を終えてよい場合と、専門家への相談を考えたい場合に分けて整理します。
次の図は、操作の段階とその後の様子から、どこまで自分で進めてよいかを判断する流れを示したものです。
違いを表にまとめると、次のようになります。
| 項目 | 自分で終えてよい | 調査の相談を考える |
|---|---|---|
| 操作の段階 | 本文・画像の表示、リンクを見ただけ | 添付を開いた、マクロを有効化、アプリを入れた |
| その後の様子 | スキャンで検知なし、覚えのない動きなし | 覚えのないログインや送信が続く |
| 説明の必要 | 自分のメモで足りる | 家族や取引先への説明が必要 |
| 端末の扱い | 必要なら初期化して使い直す | 初期化せずに相談する |
| 費用 | 自分の作業時間だけ | 調べる範囲に応じた見積もり |
本文や画像を表示しただけ、リンクを開いても何も入力していないという場合は、更新とメールの削除で終えて問題ないことが多いです。
一方、マクロの有効化やアプリの導入まで進み、その後も覚えのない動きが続く場合は、自分だけで原因を突き止めるのは難しくなります。
調査では一般に、端末や記録を保全したうえで、不審なプログラムや通信の跡、いつ誰がログインしたのかを調べ、報告書にまとめます。
5-2. 困りごと別の相談先
相談先は、困りごとによって変わります。
お金の被害はカード会社や金融機関、アカウントの乗っ取りはそのサービスの窓口、勤務先の端末は社内の担当者が最初の連絡先です。
詐欺や不正アクセスの被害に遭った場合は、最寄りの警察署か、警察庁が案内しているサイバー事案に関する相談窓口へ相談できます(参考14)。
端末で何が起きたのかを確かめたい個人の方には、パソコンやスマホの不正・ハッキングの調査を行う「デジタルデータフォレンジック」という相談先もあります。
こんな場合は調査の相談を考えましょう
個人のパソコンやスマホで迷惑メールを開き、次のどれかに当てはまる場合
- 添付を開いてマクロを有効にした、アプリを入れた
- パスワード変更後も覚えのないログインが続く
- 何が漏れたかを家族や取引先へ説明する必要がある
勤務先のアドレスや会社の端末の場合は、まず社内の担当者へ報告してください。
調査を頼む場合は、初期化や大量のファイル削除をする前に相談すると、残っている記録を調べてもらいやすくなります。
費用や期間は調べる範囲によって変わるため、見積もりの段階で、何を調べて何が分かるのかを確かめておきましょう。
フォレンジック調査とは何か、どんな流れで進むのかは、次の記事で解説しています。
よくある質問とまとめ
Q1. 迷惑メールを開いただけで感染しますか?
本文を表示しただけで感染することは多くありませんが、更新していない古いソフトでは脆弱性を突かれる場合があるため、OSとメールアプリを最新にしてください。
Q2. スマホで迷惑メールを開いてしまいました。
リンクや添付を開かず、アプリやプロファイルも入れていなければ、メールを削除してOSを最新にすれば多くの場合は十分です。
Q3. 添付のZIPを開いてしまいましたが、中のファイルは開いていません。
中のファイルを実行していなければ危険度は下がりますが、ウイルス対策ソフトでスキャンし、ZIPとメールは開き直さず、削除もせずに手がかりとして残しておきましょう。
Q4. 開封したことは送信者に伝わりますか?
画像を読み込むと伝わることがあり、クラシック版Outlookの既定の画像ブロックや、iPhoneのメールプライバシー保護で伝わりにくくできます。
Q5. 「コンテンツの有効化」を押してしまったらどうすればよいですか?
会社の端末ならすぐに社内へ報告し、個人の端末なら更新とスキャンを行い、覚えのない動きが続くなら初期化の前に調査の相談を考えてください。
最後に、この記事の流れを1枚にまとめます。
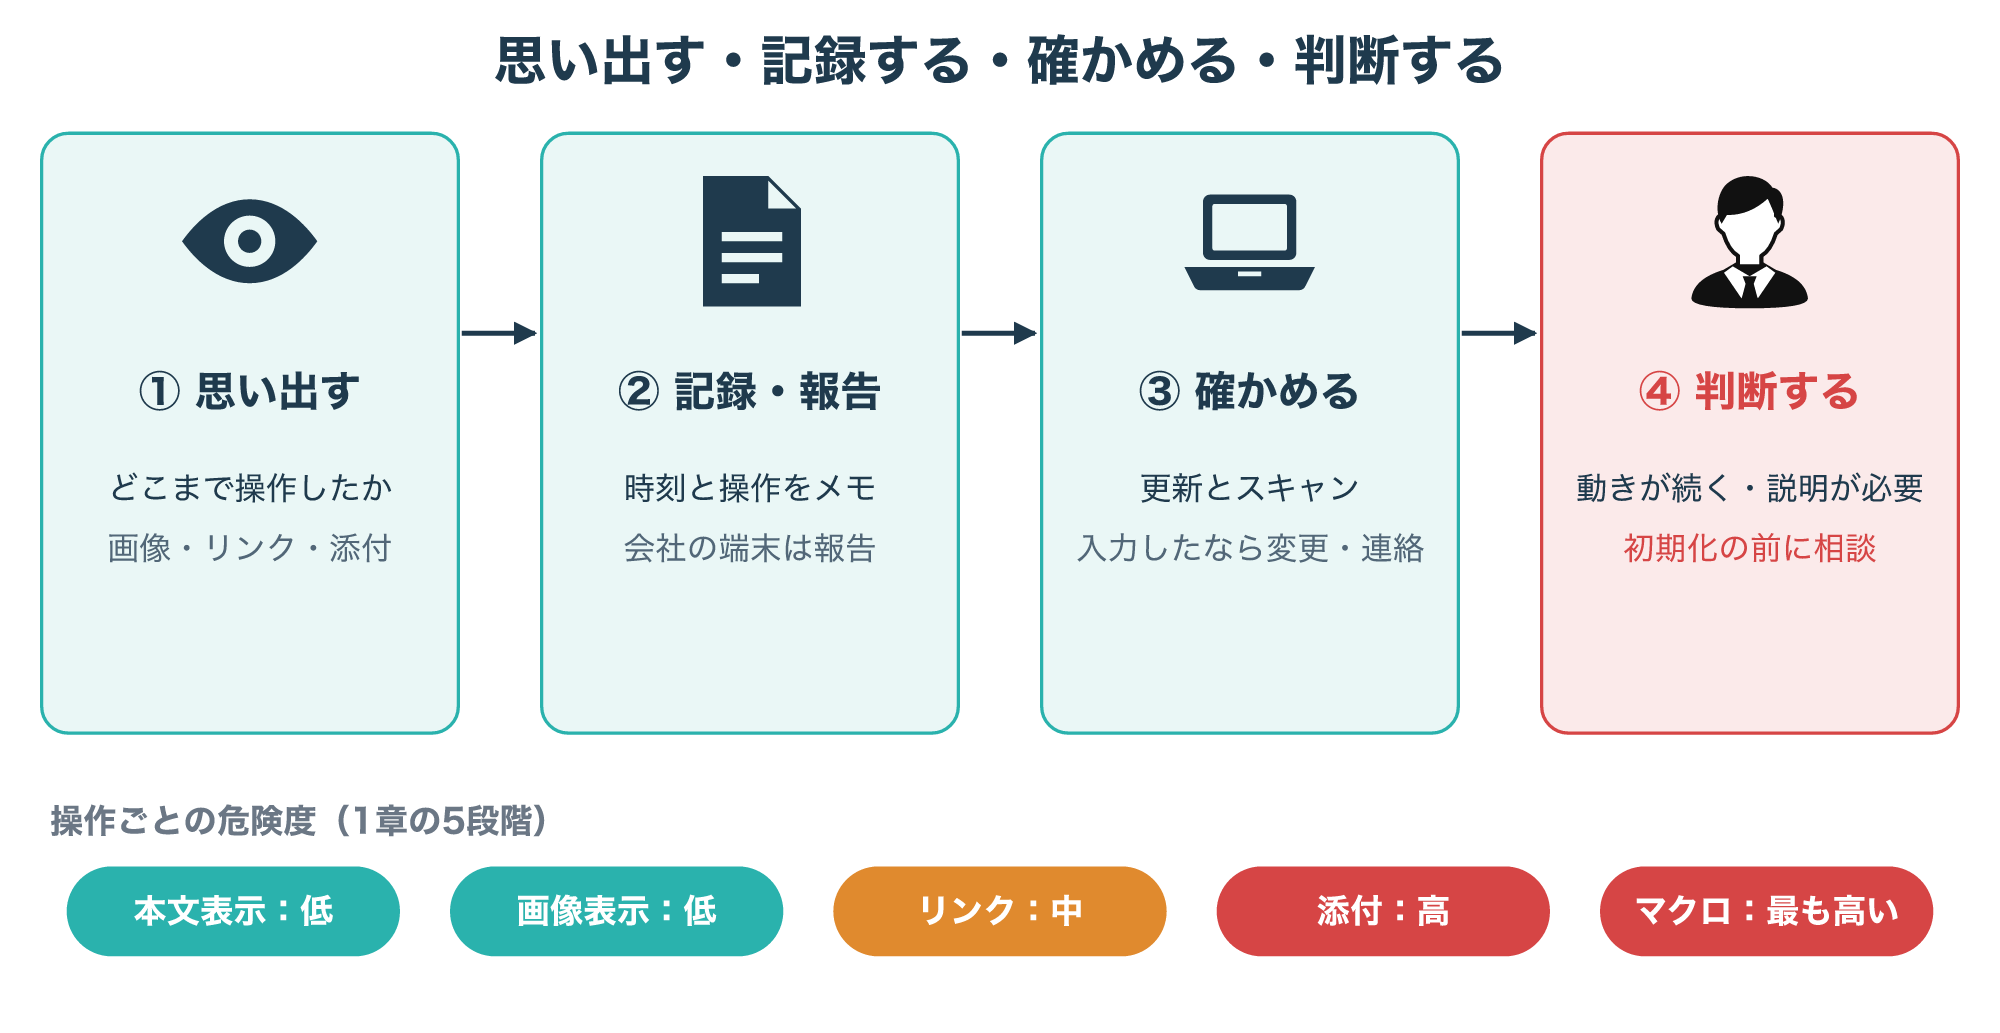
迷惑メールは、開いて本文を読んだだけなら多くの場合は大きな被害になりませんが、画像やリンク、添付ファイル、マクロと操作が進むほど危険度が上がります。
まずはどこまで操作したかを思い出し、会社の端末なら報告、個人の端末なら記録と更新、スキャン、必要に応じたパスワード変更を進めましょう。
端末で何が起きたのか、自分では確かめきれない方へ
マクロを有効にしてしまった、アプリを入れてしまった、パスワードを変えても覚えのないログインが続くといった個人の被害では、初期化の前に専門の調査会社へ相談すると、次の対応を落ち着いて決められます(勤務先の端末は、まず社内の担当者へ)。
マルウェアの種類や感染の仕組みをもう少し知りたい方は、次の記事も参考にしてください。
参考1:Exploitation for Client Execution, T1203(MITRE ATT&CK、英語)
参考2:Block or unblock automatic picture downloads in classic Outlook email messages(Microsoft、英語)
参考3:iPhoneでメールプライバシー保護を使用する(Apple)
参考4:User Execution: Malicious File, T1204.002(MITRE ATT&CK、英語)
参考5:Blocked attachments in Outlook(Microsoft、英語)
参考6:マルウエアEmotetの感染再拡大に関する注意喚起(JPCERT/CC)
参考7:Macros from the internet are blocked by default in Office(Microsoft、英語)
参考8:What is Protected View?(Microsoft、英語)
参考10:Hacked device: action to take(英国NCSC、英語)
参考11:フィッシング対策(警察庁)
参考12:不正アクセス対策(警察庁)
参考13:What Is Email Spoofing?(Fortinet、英語)
参考14:サイバー事案に関する相談窓口(警察庁)
参考15:Phishing attacks: defending your organisation(英国NCSC、英語)