VPNに接続できない原因と対処法|段階別の切り分け手順を図解
在宅勤務や出張先で、会社のVPNに急に接続できなくなると、仕事が止まってしまい焦りますよね。
VPNの接続は「回線」「VPNサーバーまでの到達」「認証」「接続後の経路と名前解決」という段階を順に通ります。
この記事では、どの段階で止まっているかを図で切り分け、自分で確認できることと管理者へ伝えることを整理します。

この記事は以下のような人におすすめ!
- 在宅や出張先で会社のVPNにつながらない人
- エラー表示から原因の見当をつけたい人
- 管理者へ状況を正確に伝えたい人
本記事はプロモーション(アフィリエイト広告)を含みます。
VPNに接続できないときは段階で切り分ける
1-1. 接続までの4つの段階を知る
VPNに接続できないとき、原因は1つとは限りません。
ただ、接続が完了するまでの流れはおおむね決まっていて、そのどこかで止まっています。
まず、PCがインターネットに出られることが前提です。
次に、PCから会社側のVPN装置(VPNサーバー)まで、VPNが使う通信が届く必要があります。
通信が届いたら、利用者や端末が許可された相手かを確かめる認証が行われます。
認証が通ると「接続済み」と表示されますが、それで終わりではありません。
社内宛ての通信がVPNを通り、社内のサーバー名を解決できて、はじめて業務システムが使えます。
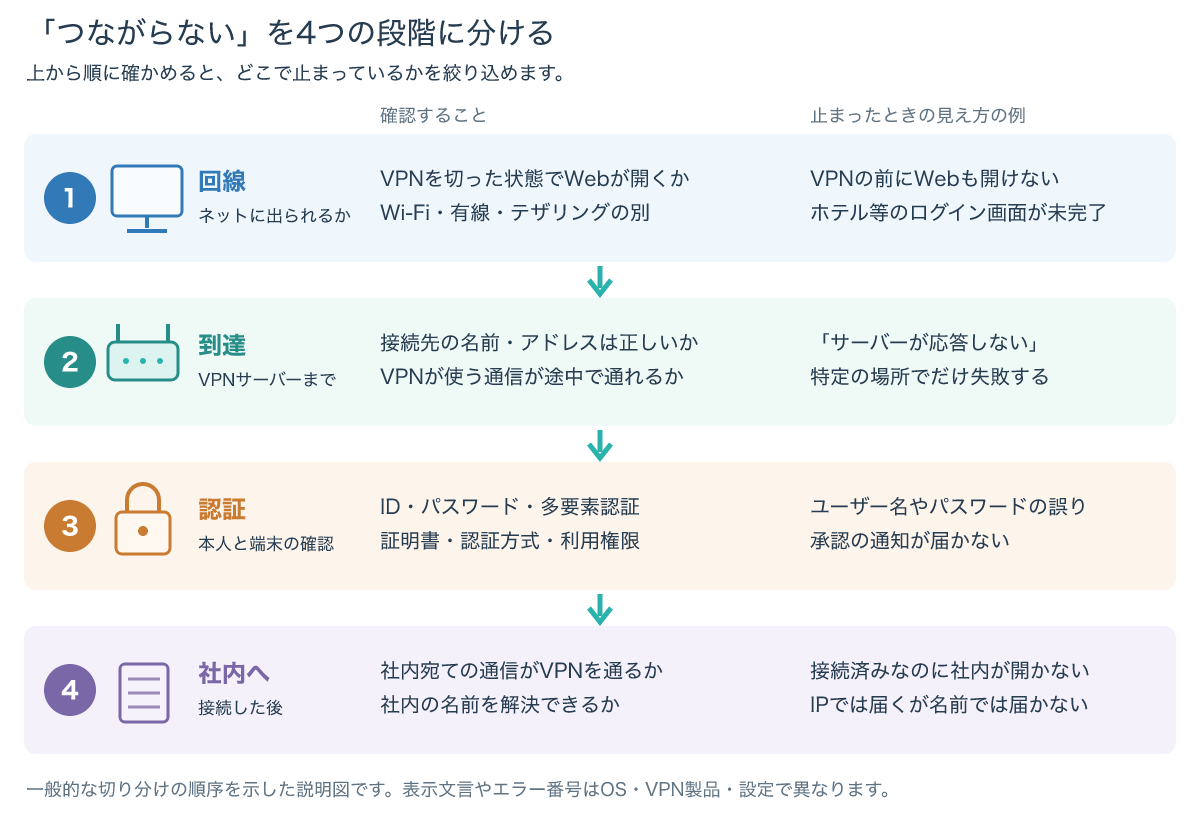
図の1から順に確認すると、関係のない設定を触らずに済みます。
例えば、Webサイトも開けない状態でVPNの設定を見直しても、解決にはつながりません。
反対に、認証のエラーが出ているなら、通信そのものはVPN装置まで届いていると考えられます。
このように、表示された内容から「どこまでは進めたか」を読み取ることが、切り分けの第一歩です。
回線・到達・認証・社内への経路のどこで止まっているかを先に決めると、調べる範囲が大きく狭まります。
1-2. 操作の前に状況を記録する
再起動や再接続を繰り返す前に、いまの状況を書き留めておきましょう。
記録しておくと、自分で原因を探すときにも、管理者へ相談するときにも役立ちます。
- 表示されたエラーメッセージとエラー番号(画面の写真でもかまいません)
- 発生した日時と、いつから起きているか
- 使っている回線(自宅のWi-Fi、モバイル回線、テザリング、ホテルのWi-Fiなど)
- 別の回線や別の端末では接続できるか
- 直前に行ったこと(OSの更新、パスワードの変更、ルーターの交換など)
「昨日まではつながっていたのに突然つながらない」という場合は、直前の変化が手がかりになることがあります。
パスワードの有効期限やOSの更新は、本人が意識しないうちに切り替わっていることもあります。
エラー表示はすぐに消えてしまうことがあるので、表示されたらまず写真やスクリーンショットで残しておくと安心です。
1-3. 自己判断で避けたい操作
早く直したい気持ちから、安全のための設定を外してしまうのは避けてください。
- 自己判断でセキュリティソフトやファイアウォールを無効にする
- 会社が認めていない別のVPNアプリや無料VPNで代わりに接続する
- 配布されたVPNの接続先や設定を、根拠なく書き換える
- 自分のIDやパスワードを同僚と共有する
これらは一時的につながったように見えても、会社のセキュリティ方針に反したり、情報漏えいの危険を高めたりするおそれがあります。
会社のVPNは、社内ネットワークに入るための専用の入り口です。
別のVPNサービスにつないでも、その入り口の代わりにはなりません。
設定の変更が必要そうなときは、次の章以降で見当をつけたうえで管理者に相談しましょう。
回線とネットワーク環境の原因を確かめる
2-1. VPNを切った状態でWebが見られるか
最初に、VPNを使わない状態で、ふだん見ているWebサイトが開けるかを確認します。
Webサイトも開けないなら、原因はVPNより手前の回線側にあります。
Wi-Fiにつながっているか、機内モードになっていないか、ルーターのランプに異常がないかを見ましょう。
ホテルや駅などの公衆Wi-Fiでは、ブラウザーでログインや利用規約への同意を済ませるまで、外へ通信できない場合があります。
この状態ではVPNの接続も始められないので、先にブラウザーでその画面を完了させます。
Windowsでは、コマンドプロンプトで次のコマンドを実行すると、アダプターごとのIPアドレスやDNSサーバーなどの設定を一覧できます(参考9)。
ipconfig /allWi-FiのアダプターにIPアドレスが表示されないなら、まだネットワークに正しくつながっていない可能性があります。
管理者から確認用の宛先を案内されている場合は、pingで応答が返るかを試す方法もあります(参考10)。
ただし、pingに応答しないよう設定されたサーバーもあるため、応答がないことだけでVPN装置が止まっていると判断はできません。
2-2. 場所や回線によってVPNの通信が通らない
自宅ではつながるのに、ホテルやカフェ、取引先のネットワークではつながらないことがあります。
この場合は、その場所のネットワークがVPNの使う通信を通していない可能性があります。
VPNは、方式によって使う通信の種類とポート番号が異なります。
例えば、IKEv2を使うIPsec VPNは、UDPの500番と4500番を使います(参考2・参考3)。
一方、SSL-VPNなどTLSを使う方式では、使うポートが製品や設定によって異なります。
ゲスト用のネットワークなどでUDPの通信が制限されていると、IPsec VPNの接続が始まらない場合があります。
Microsoftも、Windowsのエラー809の説明で、ファイアウォールやNAT、ルーターなど途中の機器がVPNの接続を通す設定になっていない可能性を挙げています(参考1)。
確認の近道は、スマートフォンのテザリングなど、別の回線で試してみることです。
別の回線ならつながる場合は、PCやアカウントよりも、元の場所のネットワーク側に原因がある可能性が高まります。
反対に、どの回線でも同じエラーになるなら、PCの設定や認証、会社側の状況を疑います。
その場所のネットワークが原因と分かったら、施設のネットワーク担当者か会社の管理者に、必要な通信を確認してもらいましょう。
通信ポートの流れは、後の章で図を使って詳しく説明します。
2-3. 自宅と会社でアドレスの範囲が重なっている
VPNには接続できるのに、特定の社内サーバーだけ開けないときは、アドレスの重なりも疑ってみましょう。
家庭や会社の内部ネットワークでは、RFC 1918で定められたプライベートIPアドレスの範囲を使うことができます(参考7・第3節)。
プライベートIPアドレスは組織ごとに自由に使えるため、自宅と会社で同じ範囲が使われていても不思議ではありません。
RFC 1918でも、別々に管理されてきたプライベートネットワークをつなぐと、アドレスが重複する場合があると説明しています(参考7・第4節)。
図の例では、自宅と会社がどちらも192.168.1.0/24を使い、宛先の192.168.1.50が両側に存在します。
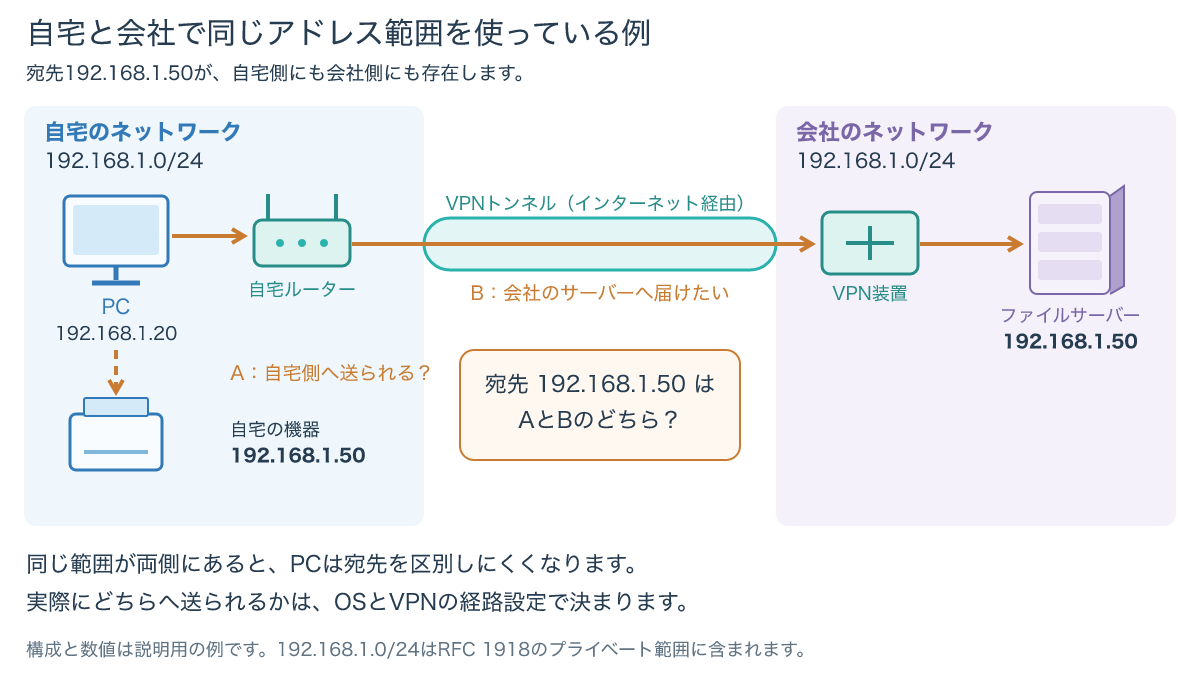
PCは、宛先が自分と同じ自宅のネットワーク内にあると判断すると、VPNを通さずに自宅側へ送ろうとすることがあります。
実際にどちらへ送られるかは、OSとVPNの経路の設定によって変わります。
自宅ルーターの設定を自分で変える前に、管理者へ「自宅のアドレスが192.168.1.0/24である」と伝えると、判断が早くなります。
自宅のアドレスは、先ほどのipconfig /allでWi-Fiのアダプターの「IPv4アドレス」と「サブネットマスク」を見ると確認できます(参考9)。
アドレスの範囲や記法をもう一度確認したいときは、次の記事が参考になります。
認証で失敗するときの原因を確かめる
3-1. ID・パスワードと多要素認証
「ユーザー名またはパスワードが正しくない」という趣旨の表示が出る場合は、まず入力内容を確かめます。
Windows標準のVPNでは、エラー691がユーザー名やパスワードの誤りによるアクセス拒否を示す番号です(参考1)。
Caps Lockや入力モードの切り替え、ドメイン名の付け方といった小さな違いでも、認証は失敗します。
最近パスワードを変更した場合は、VPNアプリやOSに古いパスワードが保存されたままになっていないかも確認しましょう。
多要素認証を使っている会社では、スマートフォンの承認通知や確認コードの入力も必要です。
通知が届かない、またはコードの有効時間が過ぎた場合も、認証は通りません。
スマートフォンを機種変更した直後などは、認証アプリの再登録が必要になることがあります。
何が確認されているのかを知りたい方は、多要素認証(MFA)の解説記事も参考にしてください。
失敗が続くとアカウントがロックされる設定の会社もあるため、何度も試さず、早めに管理者へ相談するのが安全です。
3-2. 証明書・認証方式・利用権限
会社によっては、パスワードに加えて、PCに入れた電子証明書で端末を確認しています。
証明書の期限や配布の状態は、利用者の画面からは確認しにくいことがあります。
PCの交換や初期化、OSの更新の後から失敗し始めた場合は、証明書が関係していないかを管理者に確認してもらうと確実です。
また、VPN装置とPCの接続設定とで、使う認証の方式がそろっている必要があります。
Windows標準のVPNでは、VPNサーバー側のポリシーによって接続が妨げられた場合のエラーとして812が定義されています(参考1)。
Microsoftの説明では、その具体例として、サーバーが使う認証方式とPCの接続設定の認証方式が一致していない可能性が挙げられています(参考1)。
さらに、IDやパスワードが正しくても、そのユーザーにVPNの利用が許可されていなければ接続できない設定の会社もあります。
認証方式や利用権限は会社側の設定で決まるため、この場合は利用者だけでは解決できません。
管理者にエラー番号と日時を伝えて、認証方式や権限、証明書の状態を確認してもらいましょう。
認証のエラーが出るのは、VPN装置から応答が返ってきているということでもあります。
この場合、回線や通信ポートより、ID・証明書・権限の確認を優先します。
VPNの方式と通信ポートで止まる原因を確かめる
4-1. IPsec(IKEv2)はUDP 500と4500を使う
ここでは、方式ごとの通信の流れを見て、どこで止まりやすいかを確認します。
IKEv2は、IPsec VPNで暗号化の鍵や相手の認証をやり取りするための手順です(参考2)。
最初のやり取りであるIKE_SA_INITは、UDPの500番で行われます(参考2)。
このやり取りには、途中にNATを行う機器があるかを調べるための情報が含まれています(参考2・第2.23節)。
家庭用ルーターのようなNATの機器が途中にあると分かった場合、以降のやり取りはUDPの4500番に切り替わります(参考2・第2.23節)。
業務データを運ぶESPのパケットも、UDPの4500番の中に包んで送られます(参考2・第2.23節、参考3・第1節)。
NATの機器はTCPやUDPのポート番号も使って通信を振り分けることが多く、ESPのパケットをそのまま変換するには特別な処理が必要で、確実ではありません(参考2・第2.23節)。
UDPに包むことで、家庭用ルーターなどのNATを越えて通信できるようにしています(参考3・第1節)。
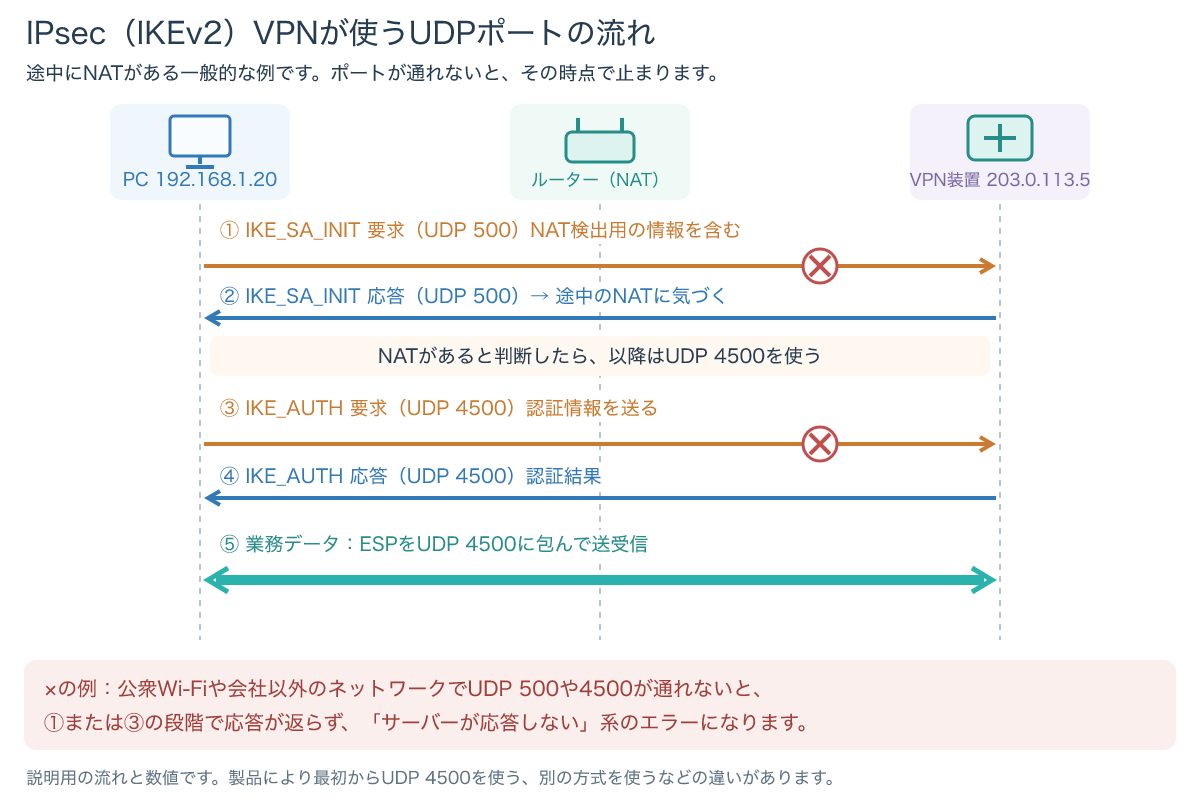
図の①で止まると、VPN装置から応答が返らず、Windows標準のVPNでは809のような「リモートサーバーが応答しない」という種類のエラーになることがあります(参考1)。
①と②は成功しても③で止まる場合は、UDPの4500番だけが通れない環境も考えられます。
どちらも、PCの設定より、その場所のネットワーク機器の設定が関係している場合があります。
図のVPN装置のアドレス203.0.113.5は、RFC 5737で文書用に予約された番号で、実在の接続先ではありません(参考8)。
IPsec VPNの全体の仕組みを先に理解したい場合は、次の記事で確認できます。
4-2. SSL-VPNや専用アプリは製品ごとに確認する
SSL-VPNは、Webサイトの暗号化にも使われるTLSでVPNの通信を保護する方式です。
Windows標準のVPNクライアントは、IKEv2、L2TP、PPTP、SSTPといった方式を備えていて、「自動」を選ぶと、安全性の高い方式から順に成功するまで試します(参考6)。
そのため、同じWindowsのVPNでも、会社の設定によって実際に使われる方式は異なります。
その場所のファイアウォールやプロキシなどの設定によって、VPNの通信が途中で止められることもあります。
SSL-VPNの製品は独自のクライアントアプリを使うことが多く、使うポートや確認手順は製品ごとに異なります。
Microsoftも、他社のVPNアプリをWindowsで使う場合は、必要な設定をその製品の提供元と確認するよう案内しています(参考6)。
特定の製品のアプリを使っている場合は、会社から配布された手順書や、製品の公式サポート情報を確認しましょう。
SSL-VPNの仕組みや特徴は、SSL VPNの解説記事で詳しく紹介しています。
4-3. Windowsのエラー番号から当たりをつける
Windows標準のVPN(設定の「VPN」から追加する接続)では、失敗の理由がエラー番号で表示されます。
主な番号と、この記事の段階との対応を表にまとめました(参考1)。
| エラー番号 | Microsoftの説明の要旨 | 見直す段階 |
|---|---|---|
| 691 | ユーザー名やパスワードが無効なため、アクセスが拒否された | 認証 |
| 800 | VPN接続を確立できなかった(サーバーに到達できない、またはセキュリティ設定が合っていない可能性) | 到達・方式 |
| 809 | リモートサーバーが応答せず、ネットワーク接続を確立できなかった(途中のファイアウォール・NAT・ルーターの設定の可能性) | 到達・方式 |
| 812 | RAS/VPNサーバーのポリシーで接続が妨げられた(認証方式の不一致など) | 認証(方式) |
| 868 | リモートアクセスサーバーの名前を解決できなかった | 到達(接続先の名前) |
表の説明は要旨であり、実際の表示はOSのバージョンや言語によって異なります。
868のように接続先の名前が解決できない場合は、接続先として設定されたサーバー名に誤りがないか、そもそもインターネットに出られているかを確認します。
会社が配布した専用アプリを使っている場合は、Windows標準とは別の独自の番号やメッセージが表示されます。
その場合も、表示内容をそのまま記録して管理者に伝えるのが確実です。
接続済みなのに社内システムが使えない原因を確かめる
5-1. 社内宛ての通信がVPNを通っているか
「接続済み」と表示されるのに、社内のファイルサーバーや業務システムが開けないことがあります。
このときは、通信がVPNのトンネルを通っているかを考えます。
VPNには、社内宛ての通信だけをVPNへ送る「スプリットトンネル」と、すべての通信をVPNへ送る「強制トンネル(フルトンネル)」という考え方があります(参考4)。
スプリットトンネルでは、図の10.20.0.0/16のような社内の宛先がVPN経由で届くという経路がPCに設定されます。
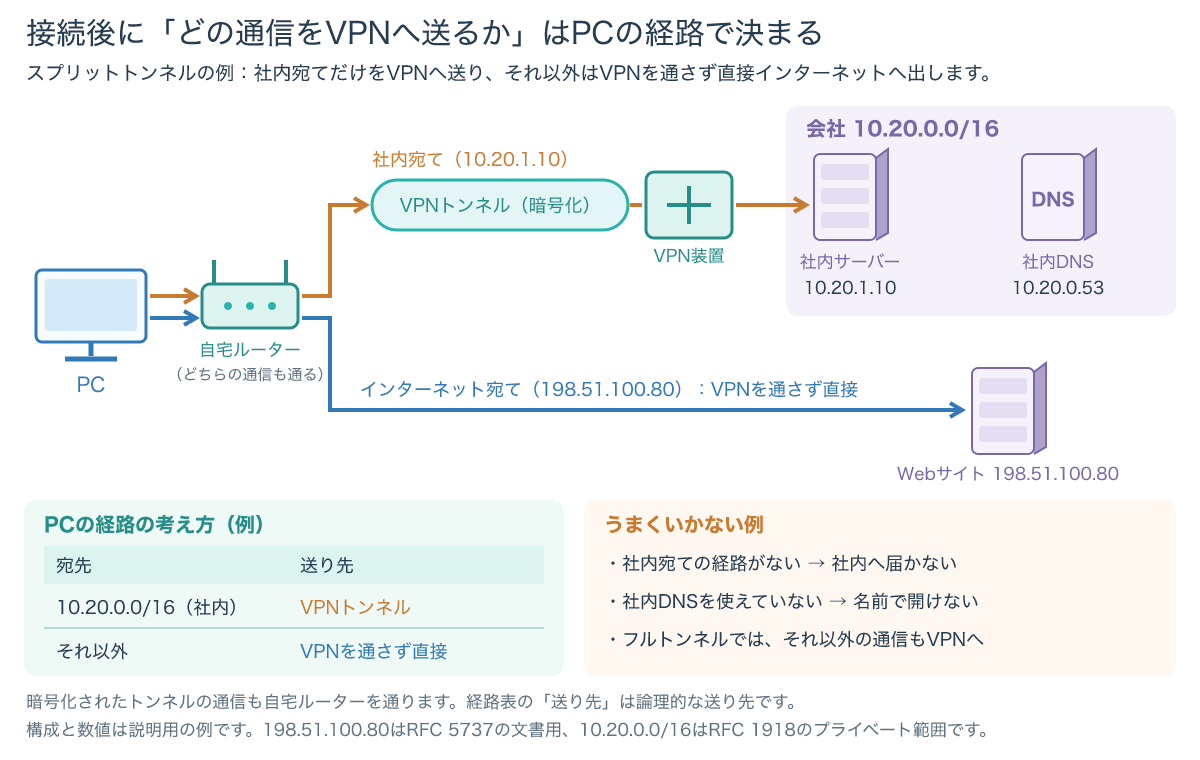
暗号化されたVPNトンネルの通信も、自宅ルーターを通ってVPN装置へ向かいます。
図の「送り先」は、PCがその通信をVPNへ入れるかどうかという論理的な送り先を示しています。
この経路が足りないと、社内宛ての通信がVPNを通らずに、自宅ルーターからそのままインターネットへ送られてしまい、社内には届きません。
前の章で紹介したアドレスの重なりも、この経路の判断に影響します。
Windowsでは、こうした経路をVPNの接続設定(プロファイル)の一部として構成できます(参考4)。
Windows標準のVPNでは、経路を指定しない場合は強制トンネルが既定の動作です(参考4)。
つまり、経路は会社側の設定で決まるものであり、利用者が自分で書き換えるものではありません。
「特定のシステムだけ開けない」場合は、その宛先が経路に含まれているかを管理者に確認してもらいましょう。
強制トンネルでは、インターネット宛ての通信もVPNを通るため、会社側の回線の状況がWebの表示にも影響する場合があります(参考4)。
スプリットトンネルの考え方は、次の記事でも詳しく紹介しています。
5-2. 社内の名前を解決できているか
IPアドレスを直接入力すると開けるのに、サーバー名やURLでは開けない場合は、名前解決の問題が考えられます。
社内専用の名前は、社内のDNSサーバーに問い合わせなければ解決できないことがあります。
VPNに接続すると、PCはIPアドレスに加えて、設定によってはDNSサーバーのアドレスも受け取ります(参考5)。
Windowsでは、社内向けの名前を社内のDNSサーバーで解決するよう、VPNの接続設定で構成できます(参考5)。
この設定がうまく働いていないと、PCは自宅ルーターなどのDNSサーバーに問い合わせ、社内の名前を見つけられません。
ipconfig /allを実行すると、VPNのアダプターにどのDNSサーバーが設定されているかを確認できます(参考9)。
また、以前に失敗した問い合わせの結果がPCに残っていることもあります。
その場合は、次のコマンドでDNSのキャッシュを消してから、もう一度試す方法があります(参考9)。
ipconfig /flushdnsキャッシュを消しても開けないときは、IPアドレスでは開けたかどうかを添えて管理者に伝えましょう。
DNSの仕組みから確認したい方は、DNSサーバーの解説記事も参考にしてください。
5-3. 管理者に相談するときに伝えること
ここまで確認しても解決しない場合は、無理をせず会社の情報システム部門やヘルプデスクに相談しましょう。
次の表の内容を伝えると、管理者は原因を絞り込みやすくなります。
| 伝える項目 | 伝え方の例 |
|---|---|
| 止まった段階 | 「接続中」のまま失敗する、接続済みだが社内が開かない |
| エラー表示 | エラー番号と表示された文章をそのまま |
| 日時と頻度 | 何日の何時ごろから、毎回か時々か |
| 回線と場所 | 自宅のWi-Fiでは失敗、テザリングでは接続できる |
| 試したこと | 再起動、別の回線、パスワードの再入力、DNSキャッシュの削除 |
| 直前の変化 | パスワード変更、OSの更新、ルーターの交換 |
「自宅のWi-Fiでは失敗し、テザリングならつながる」のような比較の結果は、特に役立つ情報です。
原因の推測よりも、表示と条件の事実のほうが、管理者にとって大きな手がかりになります。
「何をしたら、どうなったか」を事実のまま伝えると、やり取りの回数が減り、早く解決しやすくなります。
ここからは、VPNを導入・管理する情報システム部門の方に向けた補足です。
社外から社内システムやクラウドサービスへ接続できる相手を、決まった接続元だけに絞りたい場合は、固定のIPアドレスを使えるVPNサービスを利用する方法があります。
接続元のIPアドレスが決まっていれば、接続先の側で「このIPアドレスからの接続だけを許可する」という設定にしやすくなります。
こうしたVPNサービスを比べるときの候補の一つに「MillenVPN専用サーバー」があります。
固定のIPアドレスへの対応を含む仕様や料金、接続方式は、導入を検討する際に公式サイトで最新の情報を確かめ、社内のセキュリティポリシーや既存のVPNとの関係もあわせて事前に確認してください。
なお、利用者の方が会社の許可なく別のVPNを使うことは、1-3で説明したとおり避けてください。
よくある質問
Q1. VPNが突然つながらなくなったのはなぜですか?
A. パスワードの期限切れや変更、OSやVPNアプリの更新、証明書の期限、回線や場所の変化など、直前の変化が原因になっていることがあります。まずはエラー表示と、いつから起きているかを記録しましょう。
Q2. 自宅のWi-Fiでだけ接続できないのはなぜですか?
A. 自宅のルーターやネットワークでVPNの通信が通らない可能性があります。テザリングなど別の回線で試すと、原因の場所を絞り込めます。接続はできるのに一部の社内サーバーだけ開けない場合は、自宅と会社のアドレスの範囲が重なっている可能性もあります。
Q3. スマートフォンのテザリングでつながらないのはなぜですか?
A. 回線側でVPNが使う通信が制限されている場合や、電波の状況で通信が不安定な場合が考えられます。契約している通信事業者の案内と、会社のVPNの方式を確認してください。
Q4. 無料のVPNアプリを代わりに使ってもよいですか?
A. 会社が認めていないVPNアプリは使わないでください。会社のVPNは社内に入るための専用の入り口であり、別のVPNでは代わりになりません。情報漏えいや社内規程違反のおそれもあります。
Q5. Webサイトは見られるのに、社内システムだけ使えないのはなぜですか?
A. 社内システムの宛先がVPNの経路に含まれていない、または社内の名前を解決できていない可能性があります。IPアドレスでは開けるかを確認し、その結果を管理者に伝えましょう。
まとめ
VPNに接続できないときは、原因を探す前に、接続までのどの段階で止まっているかを切り分けることが大切です。
- 回線:VPNを切った状態でWebサイトが開けるか
- 到達:場所や回線を変えるとつながるか、方式に必要な通信が通れるか
- 認証:ID・パスワード・多要素認証・証明書・認証方式・利用権限
- 社内へ:経路とDNSで社内の宛先に届くか
利用者が自分でできるのは、表示の記録、VPNを切った状態や別の回線での比較、入力内容の確認、IPアドレスで開けるかの確認、ipconfigでの設定確認やDNSキャッシュの削除などです。
設定の変更が必要そうなときは、セキュリティ設定を外したり別のVPNを使ったりせず、記録した情報を添えて管理者に相談しましょう。
VPNの鍵交換の仕組みをさらに詳しく知りたい方は、IPsec IKEv2の解説記事も参考にしてください。
- 参考1:Microsoft Learn「Routing and Remote Access Error Codes」
- 参考2:RFC 7296「Internet Key Exchange Protocol Version 2 (IKEv2)」
- 参考3:RFC 3948「UDP Encapsulation of IPsec ESP Packets」
- 参考4:Microsoft Learn「VPN routing decisions」
- 参考5:Microsoft Learn「VPN name resolution」
- 参考6:Microsoft Learn「VPN connection types」
- 参考7:RFC 1918「Address Allocation for Private Internets」
- 参考8:RFC 5737「IPv4 Address Blocks Reserved for Documentation」
- 参考9:Microsoft Learn「ipconfig」
- 参考10:Microsoft Learn「ping」